OpenAI遭30起诉讼、GPT-6-Astra现身API:AI早报要闻梳理
OpenAI遭30起新诉讼,同日AI新模型密集发布,就业税与代理漏洞折射AI治理困境。
本期AI早报呈现出技术跃进与社会摩擦并行加剧的典型态势。模型层面,谷歌Gemini 3.8、阿里Qwen 3 Max、马斯克Grok 4.7等新模型密集登场,性能与性价比竞争白热化,API中疑似出现的GPT-6-Astra标识更暗示OpenAI下一代模型已进入内测。与此同时,OpenAI在加州联邦法院面临30起涉及校园枪击案协助责任的新诉讼,AI内容安全的法律边界被再度推向中心。安全层面,7款主流AI编码代理被披露存在漏洞,间接提示注入攻击成功率高达60%-80%,代理自主性带来的攻击面扩张引发警惕。政策层面,美国议员提出AI就业税法案,拟以动态税率机制约束大型AI公司并反哺民生领域,标志着立法层面对AI社会影响的回应开始具体化。
OpenAI在加州联邦法院一次性收到30起新诉讼,成为这一轮AI早报中最受关注的焦点。另一边,API中疑似出现的GPT-6-Astra模型标识、美国议员提出的AI就业税法案,也共同勾勒出当前AI行业在技术演进与社会争议之间的复杂处境。以下是本期AI早报的核心内容梳理。
模型与开源:新一代模型密集登场
模型层面的更新颇为密集。谷歌发布Gemini 3.8系列,推出Flash与Flash Cyber两个版本,主打推理与编程能力增强,据称采用了长时间运行的代理循环(agent loop)训练方式,距上一代3.7 Flash发布仅三周,迭代节奏相当激进。
开源阵营同样活跃。Perceptron开源了基础模型ISAC 0.5,采用360亿参数架构,支持多模态输入与动作生成,覆盖35种以上机器人并公开权重,为机器人领域的开发者提供了新的基座选择。制药领域,InSilico Medicine发布了5款药物发现专用的BioAI模型,覆盖安全性、药效预测、化学合成与生物学,官方称其在70多项基准任务中达到领先水平。
阿里通义千问发布的Qwen 3 Max 0902在CodeArena WebDev榜单以1691分首次登顶总榜,以每百万Token混合价格5美元的成本,成为该前沿榜单上的最高分模型——性价比正成为大模型竞争的关键变量。马斯克则在X上确认Grok 4.7将在约10天后发布,外界披露其参数规模或达约2.5倍于前代、逼近2.1万亿参数量级。
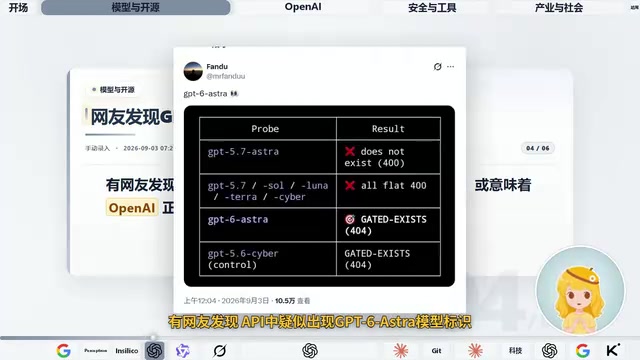
值得关注的是,有网友在API中发现疑似GPT-6-Astra的模型标识,这可能意味着OpenAI正在推进新一代模型的内部测试与部署。虽然目前仍属第三方观察,但结合OpenAI近期动作,其技术储备的推进速度不容小觑。
CodeArena WebDev榜单 是一个面向前端与全栈Web开发任务的模型评测平台,采用"竞技场"式人类偏好投票机制:不同模型针对同一编程任务生成代码,由真实用户进行盲测对比评分,最终以Elo积分体系排名。这类以真实用户偏好为核心的动态榜单,被认为比固定数据集的静态基准测试更难被刷榜或过拟合,因此在开发者社区中具有较高的参考可信度。Qwen 3 Max 0902以1691分登顶,且其价格远低于主要竞争对手,意味着它在"性能/成本比"这一维度上拉开了显著差距——这对于高频调用API的企业用户而言,往往是比单纯性能排名更具决策权重的指标。
OpenAI:技术推进与法律风险并存
OpenAI这一天可谓喜忧参半。技术上,其Web MCP挑战赛进入最后24小时,参赛项目需在太平洋时间下午1点前提交;网络安全模型Astra即将发布,OpenAI称其能力已达到最高的Critical阈值,并表示会同步加强评估与防护措施。此外,OpenAI据称正在开发AI系统的自动关停能力,可在系统出现危险行为时主动切断运行,不过相关细节尚未公开,消息来自第三方转述。
争议同样集中爆发。OpenAI及CEO萨姆·奥特曼在加州联邦法院面临30起新诉讼,原告指控OpenAI曾向一起加拿大校园枪击案嫌疑人提供了实质性协助与鼓励。这类诉讼将AI产品的内容安全责任与法律边界重新推向舆论中心,也预示着大模型厂商可能面临越来越沉重的合规压力。
商业层面还有一个值得警惕的信号:Ramp数据显示,OpenAI与Anthropic约80%的企业收入来自1%的客户,且客户集中趋势仍在加剧。这种高度依赖大客户的收入结构,可能放大续约和经营的波动风险。
安全与漏洞:AI编码代理成新攻击面
安全领域的消息同样密集,且多与AI编码工具相关。Anthropic上线了Cloud文件来源检测工具,支持核验JPG、PNG、MP4、WAV等格式、最大100MB的文件,通过识别内嵌的C2PA凭证或水印,判断内容是否由其模型生成或处理,这是应对AI内容溯源问题的一步实践。
然而漏洞风险也在浮现。Manifold Security披露,Claude Code、Codex、Cursor等7款AI编码代理存在8个漏洞,攻击者可借恶意配置诱导代理执行程序,带来供应链风险。更值得警惕的是,安全研究者称Claude Code的默认自动模式可被网页摘要请求中的提示注入所劫持,进而触发代码执行——小样本测试显示攻击成功率高达60%至80%。间接提示注入(indirect prompt injection)正成为AI代理时代最棘手的安全隐患之一。
间接提示注入(Indirect Prompt Injection) 是AI代理安全领域的核心威胁之一,与直接提示注入的区别在于:攻击者并不直接向用户界面输入恶意指令,而是将恶意指令藏匿于模型会主动读取的外部内容中——例如网页正文、文档、代码注释或API返回结果。当AI代理在执行任务时自动抓取这些内容,隐藏其中的指令便可劫持代理的后续行为,触发数据泄露、执行恶意代码乃至横向渗透等攻击。由于代理的"工具调用"能力越来越强,可以访问文件系统、执行终端命令、调用外部服务,间接提示注入的危害半径也随之急剧扩大。Claude Code默认自动模式下测试显示60%-80%的攻击成功率,正说明当前AI编码代理在信任边界划定上存在系统性不足,相关防御机制仍处于早期阶段。
产业与社会:AI税、数学突破与IPO
社会政策层面出现了一个颇具前瞻性的动向:美国众议员提出AI就业税法案,拟在AI引发大规模失业时向大型AI公司征税,且税率将随失业率自动上调,税收用于住房基建、育儿和养老等民生领域。这一提案直面AI对就业结构的冲击,为如何用制度手段分配AI红利提供了一种思路。
科研上传来令人振奋的消息:数学家James Freytag与Scott Mochnik借助ChatGPT找到反例,推翻了模型论中自1996年沿用至今的一项稳定分叉猜想,相关论文已提交至arXiv。这表明AI已能在高难度数学探索中扮演实质性的加速角色。
此外,谷歌调整了AI Mode与AI Overviews的锚点链接策略,电商查询不再导向聚合页,本地搜索更多跳转至Google商家档案,此举可能进一步挤压独立站和本地商家的自然流量。而国内方面,月之暗面据称将以保密形式向港交所递交文件、启动Kimi的港股IPO流程,并按约500亿美元估值推进新一轮融资,公司对此回应不予置评。
C2PA(Coalition for Content Provenance and Authenticity) 是由Adobe、微软、英特尔、BBC等机构联合推动的开放技术标准,旨在为数字内容建立可验证的来源与历史记录。其核心机制是在图片、视频、音频等文件的元数据中嵌入加密签名的"凭证清单",记录内容的创建工具、编辑历史与发布者身份。Anthropic在Cloud文件来源检测工具中采用C2PA凭证核验,意味着凡经其模型生成或处理的内容,理论上均可被溯源识别。然而C2PA的有效性依赖于整个内容生产链条的广泛采用,若内容在传播过程中被截图、重新编码或剥离元数据,溯源链即告断裂。因此,该标准目前更多被视为内容可信度生态的基础设施雏形,而非完整解决方案。
小结
这期早报呈现出鲜明的两面性:一边是Gemini、Qwen、Grok等新模型密集迭代、性能与性价比不断刷新;另一边则是诉讼缠身、代理漏洞频发、就业税立法提上日程。技术进步的速度与社会治理的紧迫感正在同步升温,如何在创新与安全、效率与公平之间取得平衡,将是AI行业接下来必须回答的核心命题。
相关推荐
Automattic高管在Mullenweg短暂离任期间签署互惠离职协议
Automattic公司CFO Mark Davies与法务负责人Andy Missan在Matt Mullenweg短暂离任期间相互签署离职补偿协议,包含一年薪资与额外股权归属,引发公司治理透明度关注。
H3 Singularity优化技巧:加速40%还能提升画质
Reddit社区分享的Minimax Singularity工作流优化技巧:在H3 Latent前插入RTX上采样器,实现40%加速同时提升画质,附参数取舍与12bit输出实践经验。
X上线Cashtags股票交易功能,社交与市场界限消融
X(原Twitter)宣布向美国用户开放通过Cashtags直接交易的功能,打通市场讨论与实际交易的通道。本文解析这一功能的运作逻辑、社交交易的机遇与风险,以及平台边界扩张背后的趋势。