OTP.com评测:一个API统一SMS、WhatsApp、Email、Telegram四渠道验证码

一个被低估的开发痛点
对于任何需要用户登录或身份验证的产品来说,OTP(One-Time Password,一次性验证码)几乎是绕不开的基础设施。无论是短信验证码、邮件验证链接,还是通过即时通讯工具发送的动态码,OTP 承担着账户安全的第一道防线。
OTP 的核心安全原理在于其「一次性」特征——每个验证码仅在短暂的时间窗口内有效(通常为 30 秒至 10 分钟),且使用后立即失效。OTP 主要分为两大技术路线:TOTP(基于时间的一次性密码,如 Google Authenticator 所采用的 RFC 6238 标准)和通过外部渠道推送的动态验证码。值得注意的是,TOTP 实际上是 HOTP(基于 HMAC 的一次性密码,RFC 4226)的演进版本——HOTP 使用递增的事件计数器作为生成因子,而 TOTP 将其替换为当前时间戳,从而避免了客户端与服务端之间计数器同步的问题。两者都属于「离线生成」模式,即验证码在客户端本地计算,无需网络通信。而后者——即服务端生成随机数字码,通过短信、邮件或即时通讯渠道发送给用户,用户回填后完成身份校验——正是 OTP.com 所聚焦的场景。这种模式本质上依赖「持有验证」(Proof of Possession),即证明用户拥有对应的手机号或邮箱,是多因素认证(MFA)中「Something You Have」因素的典型实现。
在更宏观的身份认证技术演进中,OTP 正处于一个有趣的历史节点。FIDO2/WebAuthn 等无密码认证标准正在被 Apple、Google、Microsoft 等巨头大力推广,Passkey(通行密钥)被视为密码和 OTP 的终极替代方案。然而,现实是 Passkey 的普及仍需数年时间——设备兼容性、用户教育、跨平台同步等问题尚未完全解决。在这个过渡期内,基于推送渠道的 OTP 仍将是绝大多数产品的主力认证方式,这也意味着 OTP 基础设施的需求在中短期内不会萎缩,反而可能因全球数字化加速而持续增长。
然而,实现一套稳定、多渠道的 OTP 系统远比想象中复杂。开发者往往需要分别对接短信服务商、邮件服务、WhatsApp Business API 以及 Telegram Bot,每一个渠道都有各自的鉴权方式、速率限制、模板审核和计费逻辑。这种碎片化的集成不仅耗时,还容易在维护环节埋下隐患。
具体来看,每个渠道的对接难度远不止「调用一个 API」那么简单。以 SMS 为例,开发者需要处理运营商级别的号码格式标准化(E.164 格式)、应对各国不同的发送方 ID(Sender ID)注册要求、管理模板报备(中国市场尤为严格),以及处理投递回执(Delivery Receipt)的异步回调。特别是在美国市场,自 2021 年起,运营商开始强制要求所有 A2P(Application-to-Person)短信通过 10DLC(10-Digit Long Code)通道进行品牌和活动注册,未注册的短信面临严重的过滤和限速。这一合规要求为跨国短信发送增加了额外的注册流程和审核周期,通常需要数天到数周才能完成审批。WhatsApp Business API 则要求企业通过 Meta 的商业验证流程,使用预审批的消息模板,并遵循 24 小时会话窗口规则。值得一提的是,WhatsApp 目前提供两种 API 部署模式:Cloud API(由 Meta 托管,接入更快但自定义能力有限)和 On-Premises API(企业自托管,延迟更低但运维成本显著增加)。对于 OTP 场景而言,Cloud API 通常已足够,但高频发送场景下的吞吐量限制仍需关注。Telegram Bot API 虽然相对开放,但需要自建消息队列来处理高并发场景下的速率限制(Telegram 对单个 Bot 的全局限速为每秒约 30 条消息,对同一聊天的限速为每秒 1 条)。Email 渠道则涉及 SPF、DKIM、DMARC 等域名认证配置以保障送达率——这三者构成了现代邮件安全的「三驾马车」:SPF 验证发送服务器的授权身份,DKIM 通过加密签名确保邮件内容未被篡改,DMARC 则定义了认证失败时的处理策略。三者缺一不可,配置不当将导致验证码邮件大量进入垃圾邮件文件夹。这些碎片化的技术债务正是 OTP.com 试图为开发者承担的隐性成本。
最近登陆 Product Hunt 的 OTP.com 正是瞄准了这一痛点。它以「OTP service for product builders」为定位,主张用单一 API 统一四大渠道——SMS、WhatsApp、Email 和 Telegram,帮助开发者更快地构建验证流程。
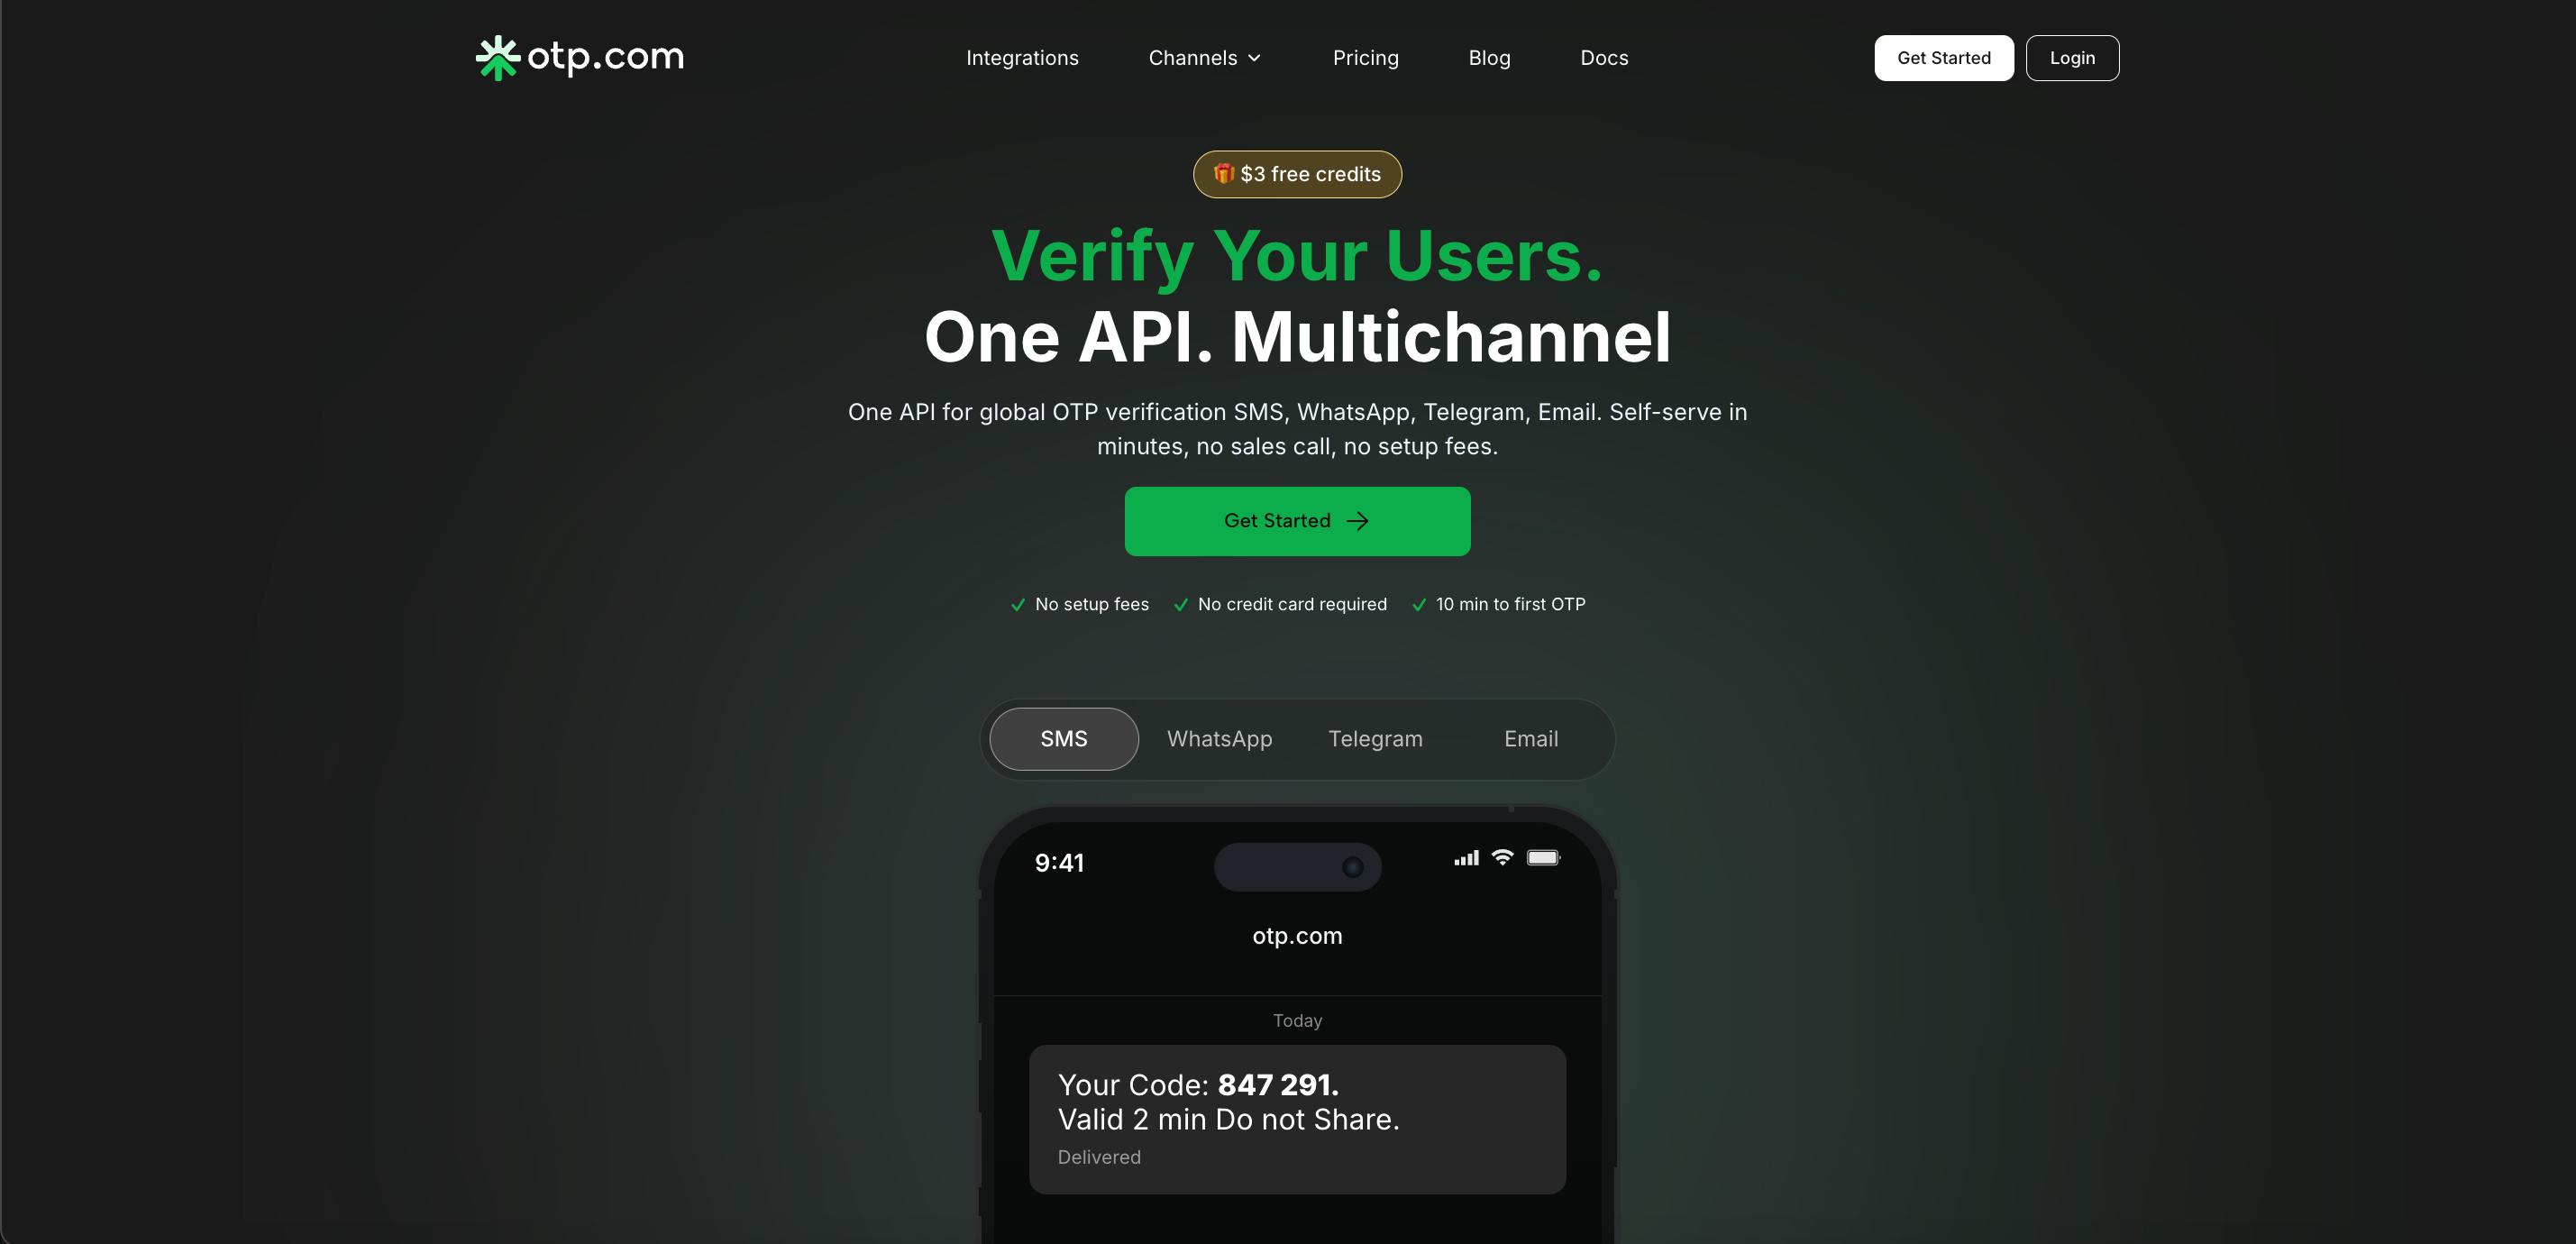
核心卖点:4 渠道,1 个 API
统一接口降低集成成本
OTP.com 最直接的价值主张是收敛复杂度。传统方案下,开发者要为短信找 Twilio、为邮件找 SendGrid、为 WhatsApp 走 Meta 的官方 API、为 Telegram 自建 Bot——四套 SDK、四份文档、四个账单。而 OTP.com 将这些渠道抽象为一个统一的调用入口,开发者只需要面对一套 API 语义即可完成多渠道的验证码下发与校验。
这种架构抽象模式在软件工程中被称为「外观模式」(Facade Pattern)——在复杂子系统之上提供一个简化的统一接口。其价值不仅体现在初始集成阶段的时间节省,更体现在长期维护中的成本降低:当某个底层渠道商更换 API 版本或调整鉴权机制时,开发者无需修改自身代码,由 OTP.com 在服务端完成适配。这种「关注点分离」(Separation of Concerns)使产品团队能够将渠道管理的复杂度完全外包给专业服务。
对于早期团队和独立开发者而言,这种「一次接入、多渠道可用」的模式意味着显著的时间节省。产品在冷启动阶段往往需要快速验证市场,而不是把宝贵的工程资源投入到基础设施的胶水代码上。
多渠道覆盖提升验证码触达率
覆盖四个渠道并非单纯的功能堆砌,而是对触达率的实质性提升。在不同地区和用户群体中,各渠道的普及度差异巨大:
- SMS:全球通用,但成本较高(国际短信单条成本可达 0.01-0.08 美元,部分新兴市场更高),且在部分地区存在延迟或拦截问题。此外,SIM 卡交换攻击(SIM Swap)和短信嗅探等安全威胁使得 SMS OTP 在高安全等级场景中正在被逐步降级。
- Email:成本低(每千封通常不超过 1 美元)、无地域限制,但时效性和到达率相对较弱,且用户需要切换到邮箱应用查看验证码,体验摩擦较大。
- WhatsApp:在欧洲、拉美、印度等市场渗透率极高(全球月活用户超过 20 亿),用户体验流畅,且消息到达率通常在 95% 以上,显著高于 SMS。
- Telegram:在特定技术社区和部分地区(如东欧、中亚、伊朗等)拥有稳定用户基础(全球月活超过 9 亿),且发送成本极低——通过 Bot API 发送消息几乎零成本。
通过在单一 API 中调度这些渠道,产品方可以根据用户所在地区、成本考量或渠道降级策略灵活切换,从而在验证成功率与成本之间找到平衡点。
值得深入理解的是,渠道降级(Channel Fallback)是 OTP 系统可靠性设计中的核心概念。在生产环境中,单一渠道的不可用是常态而非异常——短信通道可能因运营商故障或反欺诈过滤而出现投递失败,WhatsApp 可能因用户未安装应用而无法触达,邮件可能被垃圾邮件过滤器拦截。成熟的降级策略通常采用「瀑布流」模式:系统首先尝试成本最低或触达率最高的首选渠道,若在设定的超时窗口(如 30 秒)内未收到投递确认,则自动切换至备用渠道。更高级的实现还会结合用户历史行为数据进行智能路由——例如某用户此前通过 WhatsApp 的验证成功率为 98%,则优先选择 WhatsApp 渠道。这种多渠道编排能力直接影响最终的验证完成率,也是评估 OTP 服务提供商技术深度的重要维度。
面向「Product Builders」的精准定位
你可能没注意到,OTP.com 在 Product Hunt 上被归类为 API、SaaS、Developer Tools,其目标用户被明确定义为「product builders」——即产品构建者。这一定位透露出两层含义。
首先,它面向的是注重开发效率的团队,而非需要深度定制化电信基础设施的大型企业。对后者而言,直接对接运营商或使用 Twilio 这类成熟的通信云可能更具议价空间;但对于中小团队和独立开发者,开箱即用的整合服务显然更有吸引力。这种定位与近年来开发者工具市场的「PLG」(Product-Led Growth,产品驱动增长)趋势高度契合——通过提供极低的接入门槛和免费试用额度,让开发者先在小规模项目中体验产品价值,再随业务增长自然转化为付费用户。Stripe、Supabase、Resend 等成功的开发者工具产品都采用了这一路径。
其次,「OTP.com」这个域名本身就是强有力的品牌资产。一个精准、易记的通用域名在开发者工具赛道中能够快速建立信任感和认知度,这也是许多同类初创产品难以企及的先天优势。在开发者工具市场中,精准域名(Exact Match Domain)的品牌价值不容忽视。类似 Stripe.com、Vercel.com 这样简短有力的域名已被证明能显著降低开发者的认知成本和信任建立时间。OTP.com 作为一个三字母通用缩写的 .com 域名,其市场价值可能高达数万乃至数十万美元。这种域名优势在 SEO(搜索引擎优化)层面同样显著——当开发者搜索「OTP API」或「OTP service」时,域名本身的关键词匹配度会带来天然的搜索排名优势。在开发者工具赛道中,产品的第一印象往往在开发者看到文档页面的前 30 秒内形成,而一个专业且直觉化的域名正是这「30 秒印象」的重要组成部分。
竞争格局与现实考量
OTP 服务赛道并不空白
身份验证与 OTP 服务并非蓝海市场。Twilio Verify、Auth0、Firebase Authentication、AWS SNS 等成熟方案早已占据大量份额。OTP.com 若要突围,其核心竞争力必须落在**「更简单、更聚焦」**上——即在验证码这一细分场景做到极致的易用性,而不是试图成为大而全的身份平台。
要理解这个竞争格局的全貌,需要了解各竞品的差异化定位以及整个 CPaaS 市场的演进趋势。CPaaS(Communications Platform as a Service,通信平台即服务)市场在 2023 年的全球规模已超过 120 亿美元,预计到 2028 年将增长至 300 亿美元以上。Twilio 是当前 CPaaS 领域的绝对巨头,其 Verify API 产品每月处理数十亿次验证请求,覆盖全球超过 200 个国家和地区的短信通道,但其复杂的定价结构和庞大的产品矩阵也为新进入者留下了「简洁性」的差异化空间。Auth0(2021 年被身份安全公司 Okta 以 65 亿美元收购)则更偏向完整的身份管理平台,提供从社交登录、单点登录(SSO)到自适应 MFA 的全栈方案,其 OTP 能力只是整个身份基础设施的一个模块。Firebase Authentication 作为 Google 生态的一部分,凭借免费额度和与 Firebase 其他服务的深度集成,在移动端开发者中占有大量份额,但其 OTP 渠道主要限于 SMS 和邮件。AWS SNS(Simple Notification Service)则常被已深度绑定 AWS 生态的企业作为短信发送通道,但它本质上是一个通用消息推送服务,缺乏 OTP 场景的专门优化(如内置的验证码生成、校验和过期管理)。
值得关注的是,近年来 CPaaS 市场出现了明显的整合与垂直化趋势。Vonage 在 2022 年被 Ericsson 以 62 亿美元收购,MessageBird 更名为 Bird 并进行战略重组,Sinch 通过连续收购扩大全球覆盖。与此同时,一批专注于细分场景的垂直工具开始涌现——如专注于邮件发送的 Resend、专注于推送通知的 OneSignal,以及现在专注于 OTP 的 OTP.com。这种「大平台做广度、小工具做深度」的市场分层正在成为开发者工具生态的常态。这些方案虽然功能强大,但往往存在学习曲线陡峭、配置项繁多、定价结构复杂等问题,这恰恰为 OTP.com 这类「小而美」的垂直工具留出了生存空间。
从目前公开信息看,它的差异化正是「四渠道单 API」这一收敛式体验。这对追求快速上线的团队具有实际吸引力,但能否在定价、稳定性和渠道深度上持续兑现承诺,仍需时间检验。
接入前需要关注的关键问题
作为一个刚登陆 Product Hunt 的新产品,OTP.com 尚处于早期阶段。开发者在考虑接入时,建议重点评估以下几个维度:
- 服务稳定性与 SLA:验证码属于关键路径,任何延迟或失败都会直接影响用户登录体验。SLA(Service Level Agreement,服务等级协议)在验证码场景中尤为关键,因为 OTP 处于用户登录和注册的「关键路径」(Critical Path)上——即用户完成核心操作所必须经过的系统链路。如果验证码发送失败或延迟超过用户耐心阈值(研究表明通常为 15-30 秒),用户极有可能直接放弃操作,导致注册漏斗的转化率大幅下降。业界领先的 OTP 服务通常承诺 99.95% 以上的可用性(对应年停机时间不超过约 4.4 小时),以及 P95 延迟在 5 秒以内。开发者还应关注其是否提供透明的状态页(Status Page)、是否有多区域冗余部署,以及故障时的通知和补偿机制。
- 定价透明度:多渠道背后的成本结构是否清晰,是否存在隐性费用。在 OTP 服务定价中,常见的模型包括按验证次数计费(每次成功验证收取固定费用)、按消息条数计费(每条短信/消息单独计价)以及混合模式。开发者需要特别关注的隐性成本包括:渠道降级时的重复计费(首选渠道失败后尝试备用渠道是否双重收费)、国际短信的加价幅度、以及月度最低消费额度等。透明的定价计算器和可预测的账单是评估 OTP 服务商商业诚意的重要标志。
- 合规与数据安全:涉及用户手机号、邮箱等敏感信息,需关注其数据处理与隐私合规能力。具体而言,如果产品服务欧洲用户,OTP 服务商必须符合 GDPR(《通用数据保护条例》)的要求,包括明确的数据处理协议(DPA)、数据最小化原则(验证码在验证完成或过期后应立即删除,而非长期存储)、以及数据跨境传输的合法性基础(如 Standard Contractual Clauses)。面向美国加州用户时,CCPA(《加州消费者隐私法案》)同样对用户数据的收集和使用提出了知情权和删除权要求。在技术层面,OTP 验证码在服务端应以哈希形式存储(而非明文),以防止数据库泄露时验证码被直接利用;同时应实施严格的速率限制(Rate Limiting),防止暴力破解攻击——例如对同一手机号在 10 分钟内限制最多 5 次请求,对同一 IP 地址实施更严格的全局限速。
- 渠道降级与回退机制:当某一渠道不可用时,是否支持自动切换到备用渠道。
总结:OTP.com 适合哪些开发者
OTP.com 代表了开发者工具领域一个清晰的趋势:将复杂的基础设施抽象为简洁的 API,让构建者专注于业务本身。它没有试图重新发明身份验证,而是通过整合 SMS、WhatsApp、Email 和 Telegram 四大渠道,解决了一个真实且高频的集成痛点。
这一趋势可以追溯到更深层的行业规律——在云计算和 SaaS 的发展历程中,几乎每一个基础设施层级都经历了从「自建」到「外包」的演变:从服务器托管(AWS EC2)、到数据库管理(PlanetScale、Supabase)、到支付处理(Stripe)、到邮件发送(Resend、Postmark),再到现在的 OTP 验证。每一层抽象的出现都释放了开发者的生产力,让他们能够将精力集中在真正创造差异化价值的业务逻辑上。OTP.com 正是身份验证基础设施层抽象化进程中的一个具体实例。
对于正在寻找轻量级、多渠道验证方案的独立开发者和早期团队,OTP.com 值得纳入候选清单。特别是以下几类场景可能从中受益最大:面向多个国际市场的出海产品(需要根据用户所在地选择最优渠道)、快速迭代中的 MVP(最小可行产品,需要在数小时内完成验证功能上线)、以及对成本敏感的项目(希望通过 WhatsApp 或 Telegram 替代高昂的国际短信费用)。当然,作为一个新兴产品,它的长期价值仍取决于服务质量、定价策略以及在激烈竞争中能否守住「简单聚焦」的差异化定位。
相关推荐
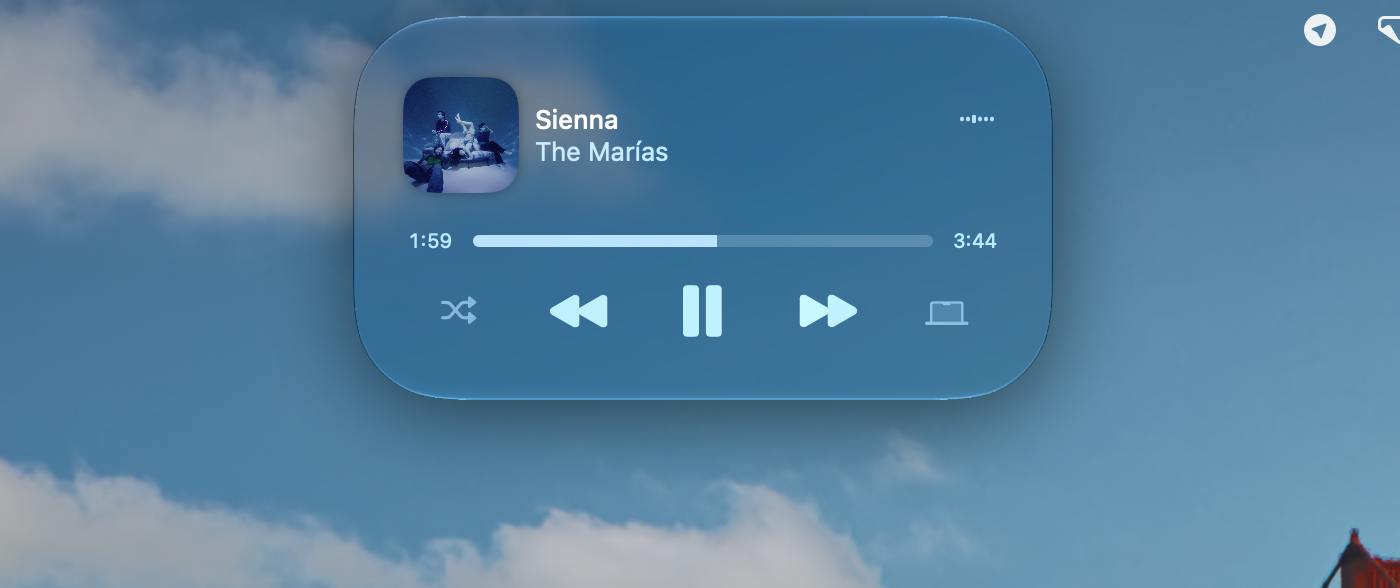
DynamicLake 2.0:把灵动岛搬上Mac的效率工具
DynamicLake 2.0 把 iPhone 的灵动岛体验搬到 Mac,提供通知汇总、文件拖放暂存、格式转换、AirDrop、计时器等功能,并新增插件系统。本文解析其功能定位与适用人群。
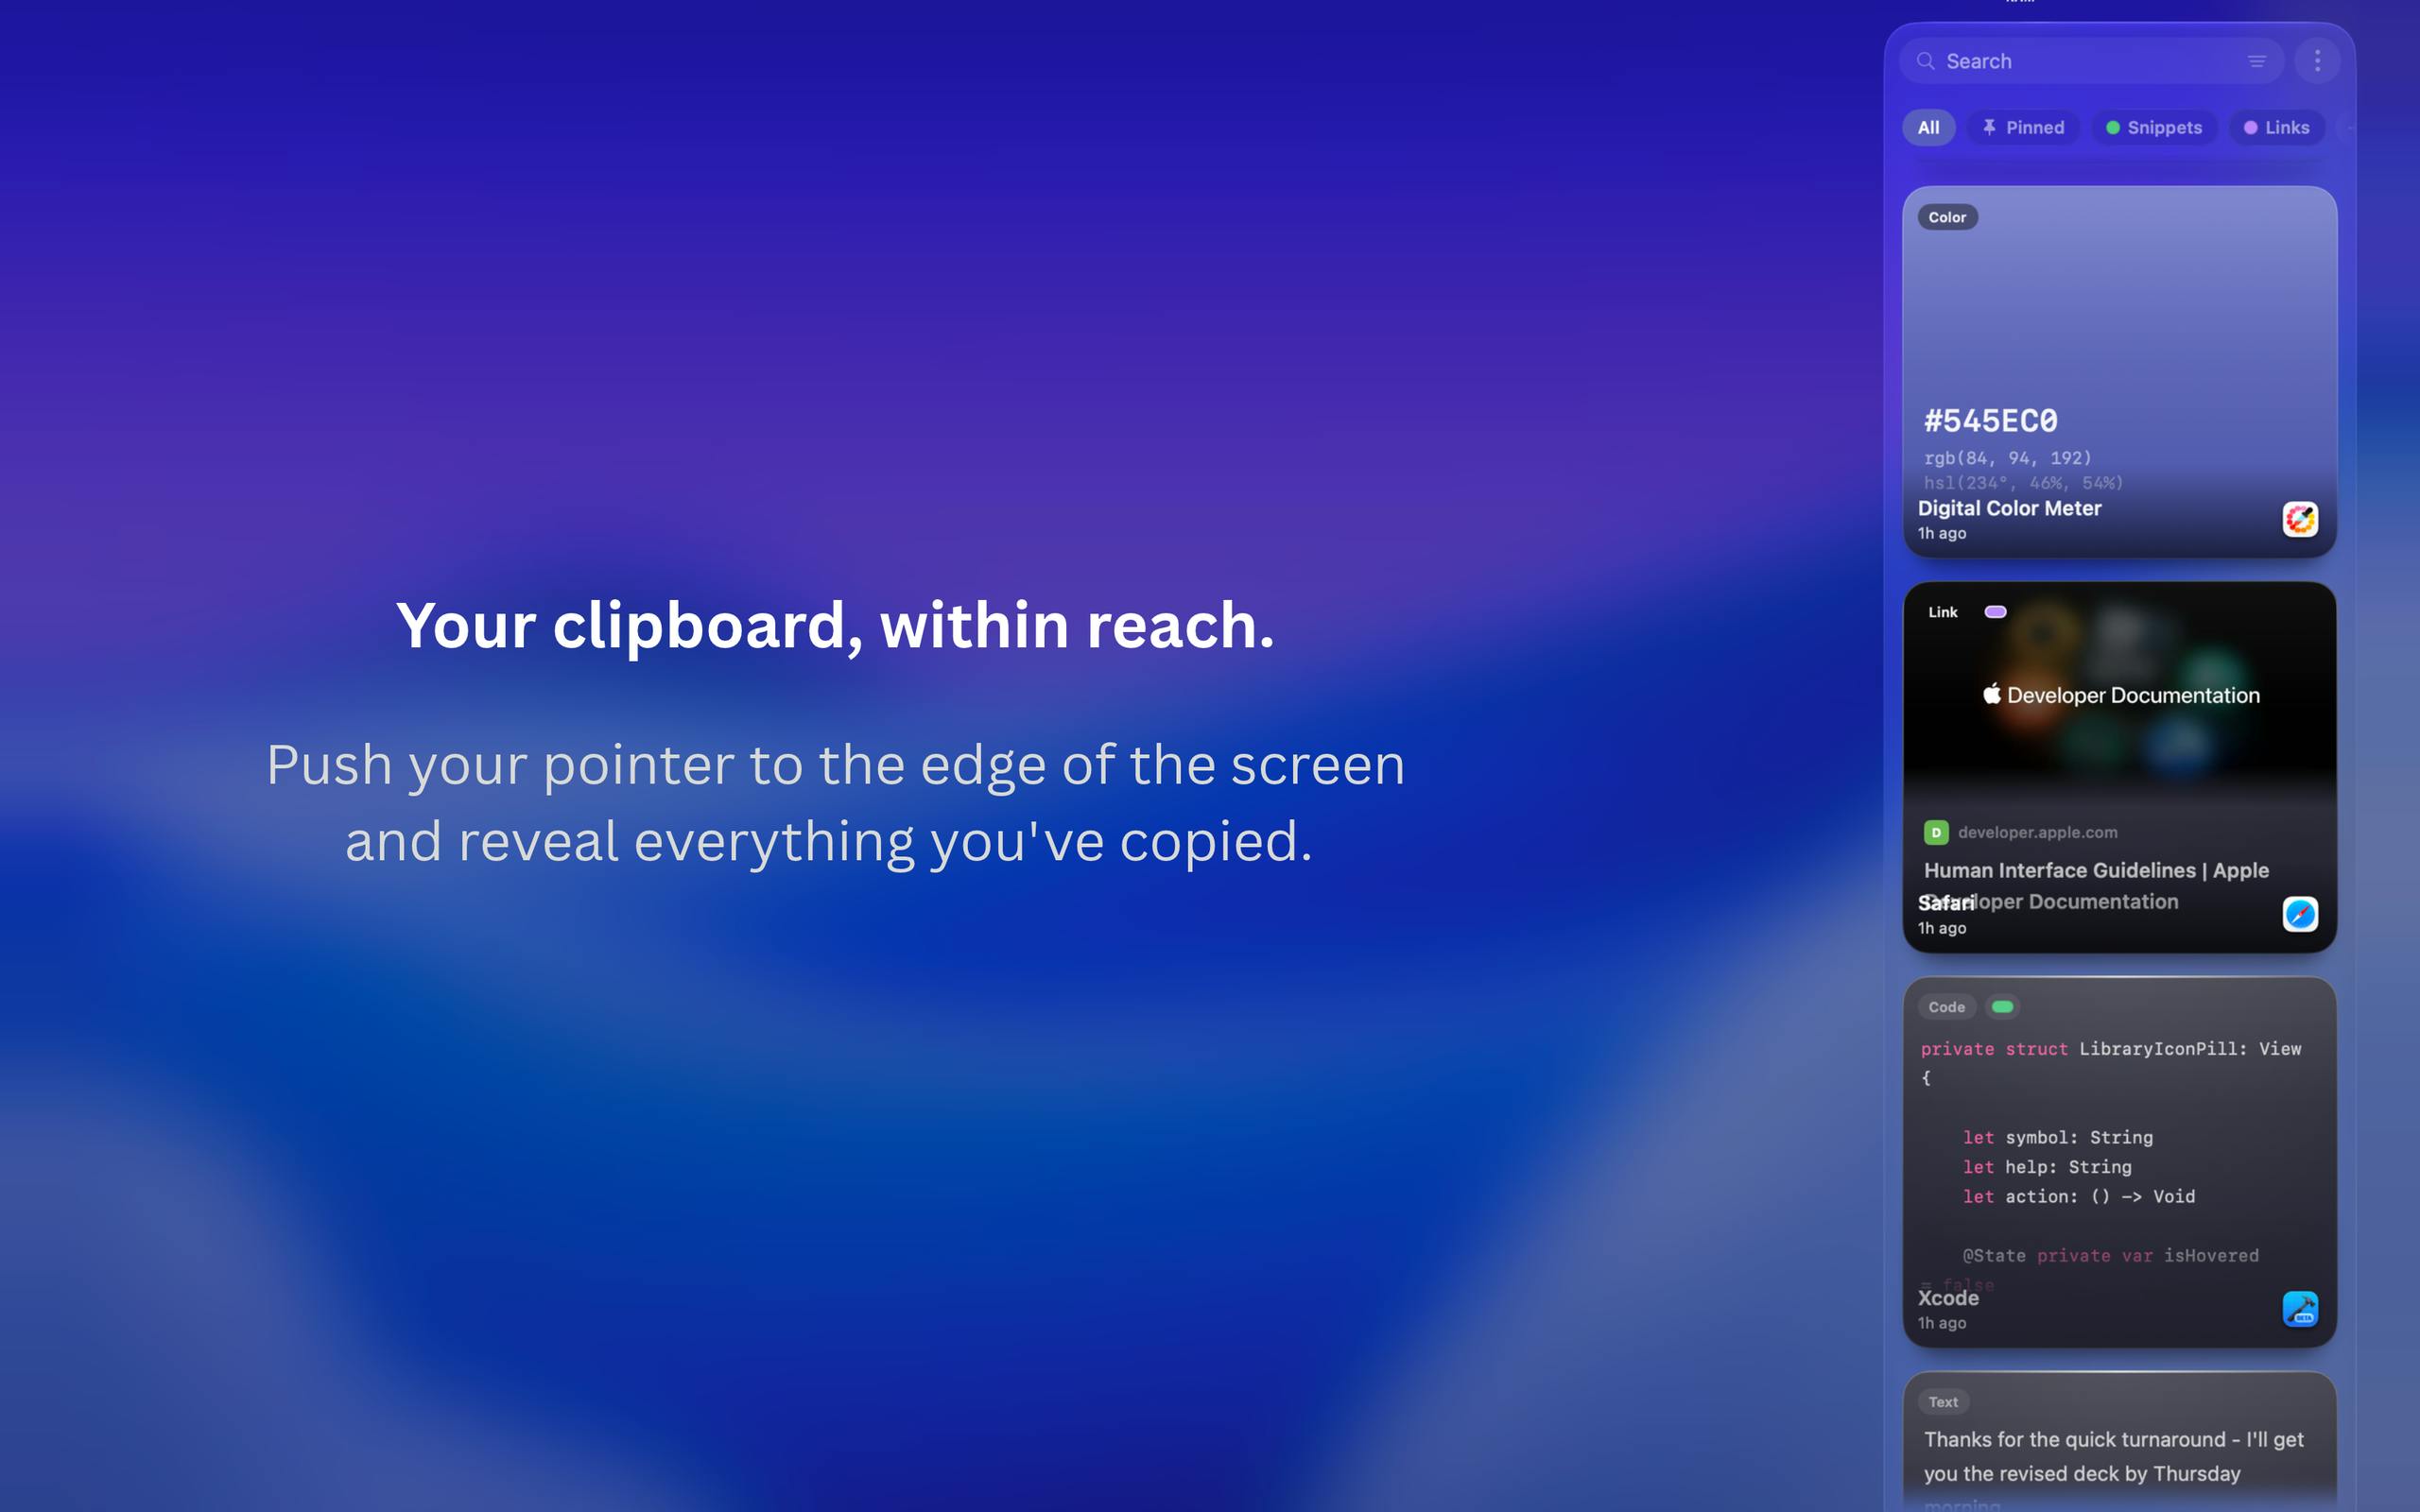
PeekPaste:贴边即用的Mac原生剪贴板管理器
PeekPaste是一款隐私优先的Mac原生剪贴板管理器,鼠标贴边即可滑出面板,支持文本、代码、图片、颜色等多类型管理,内置设备端OCR截图搜索,所有数据留在本地无云端上传。
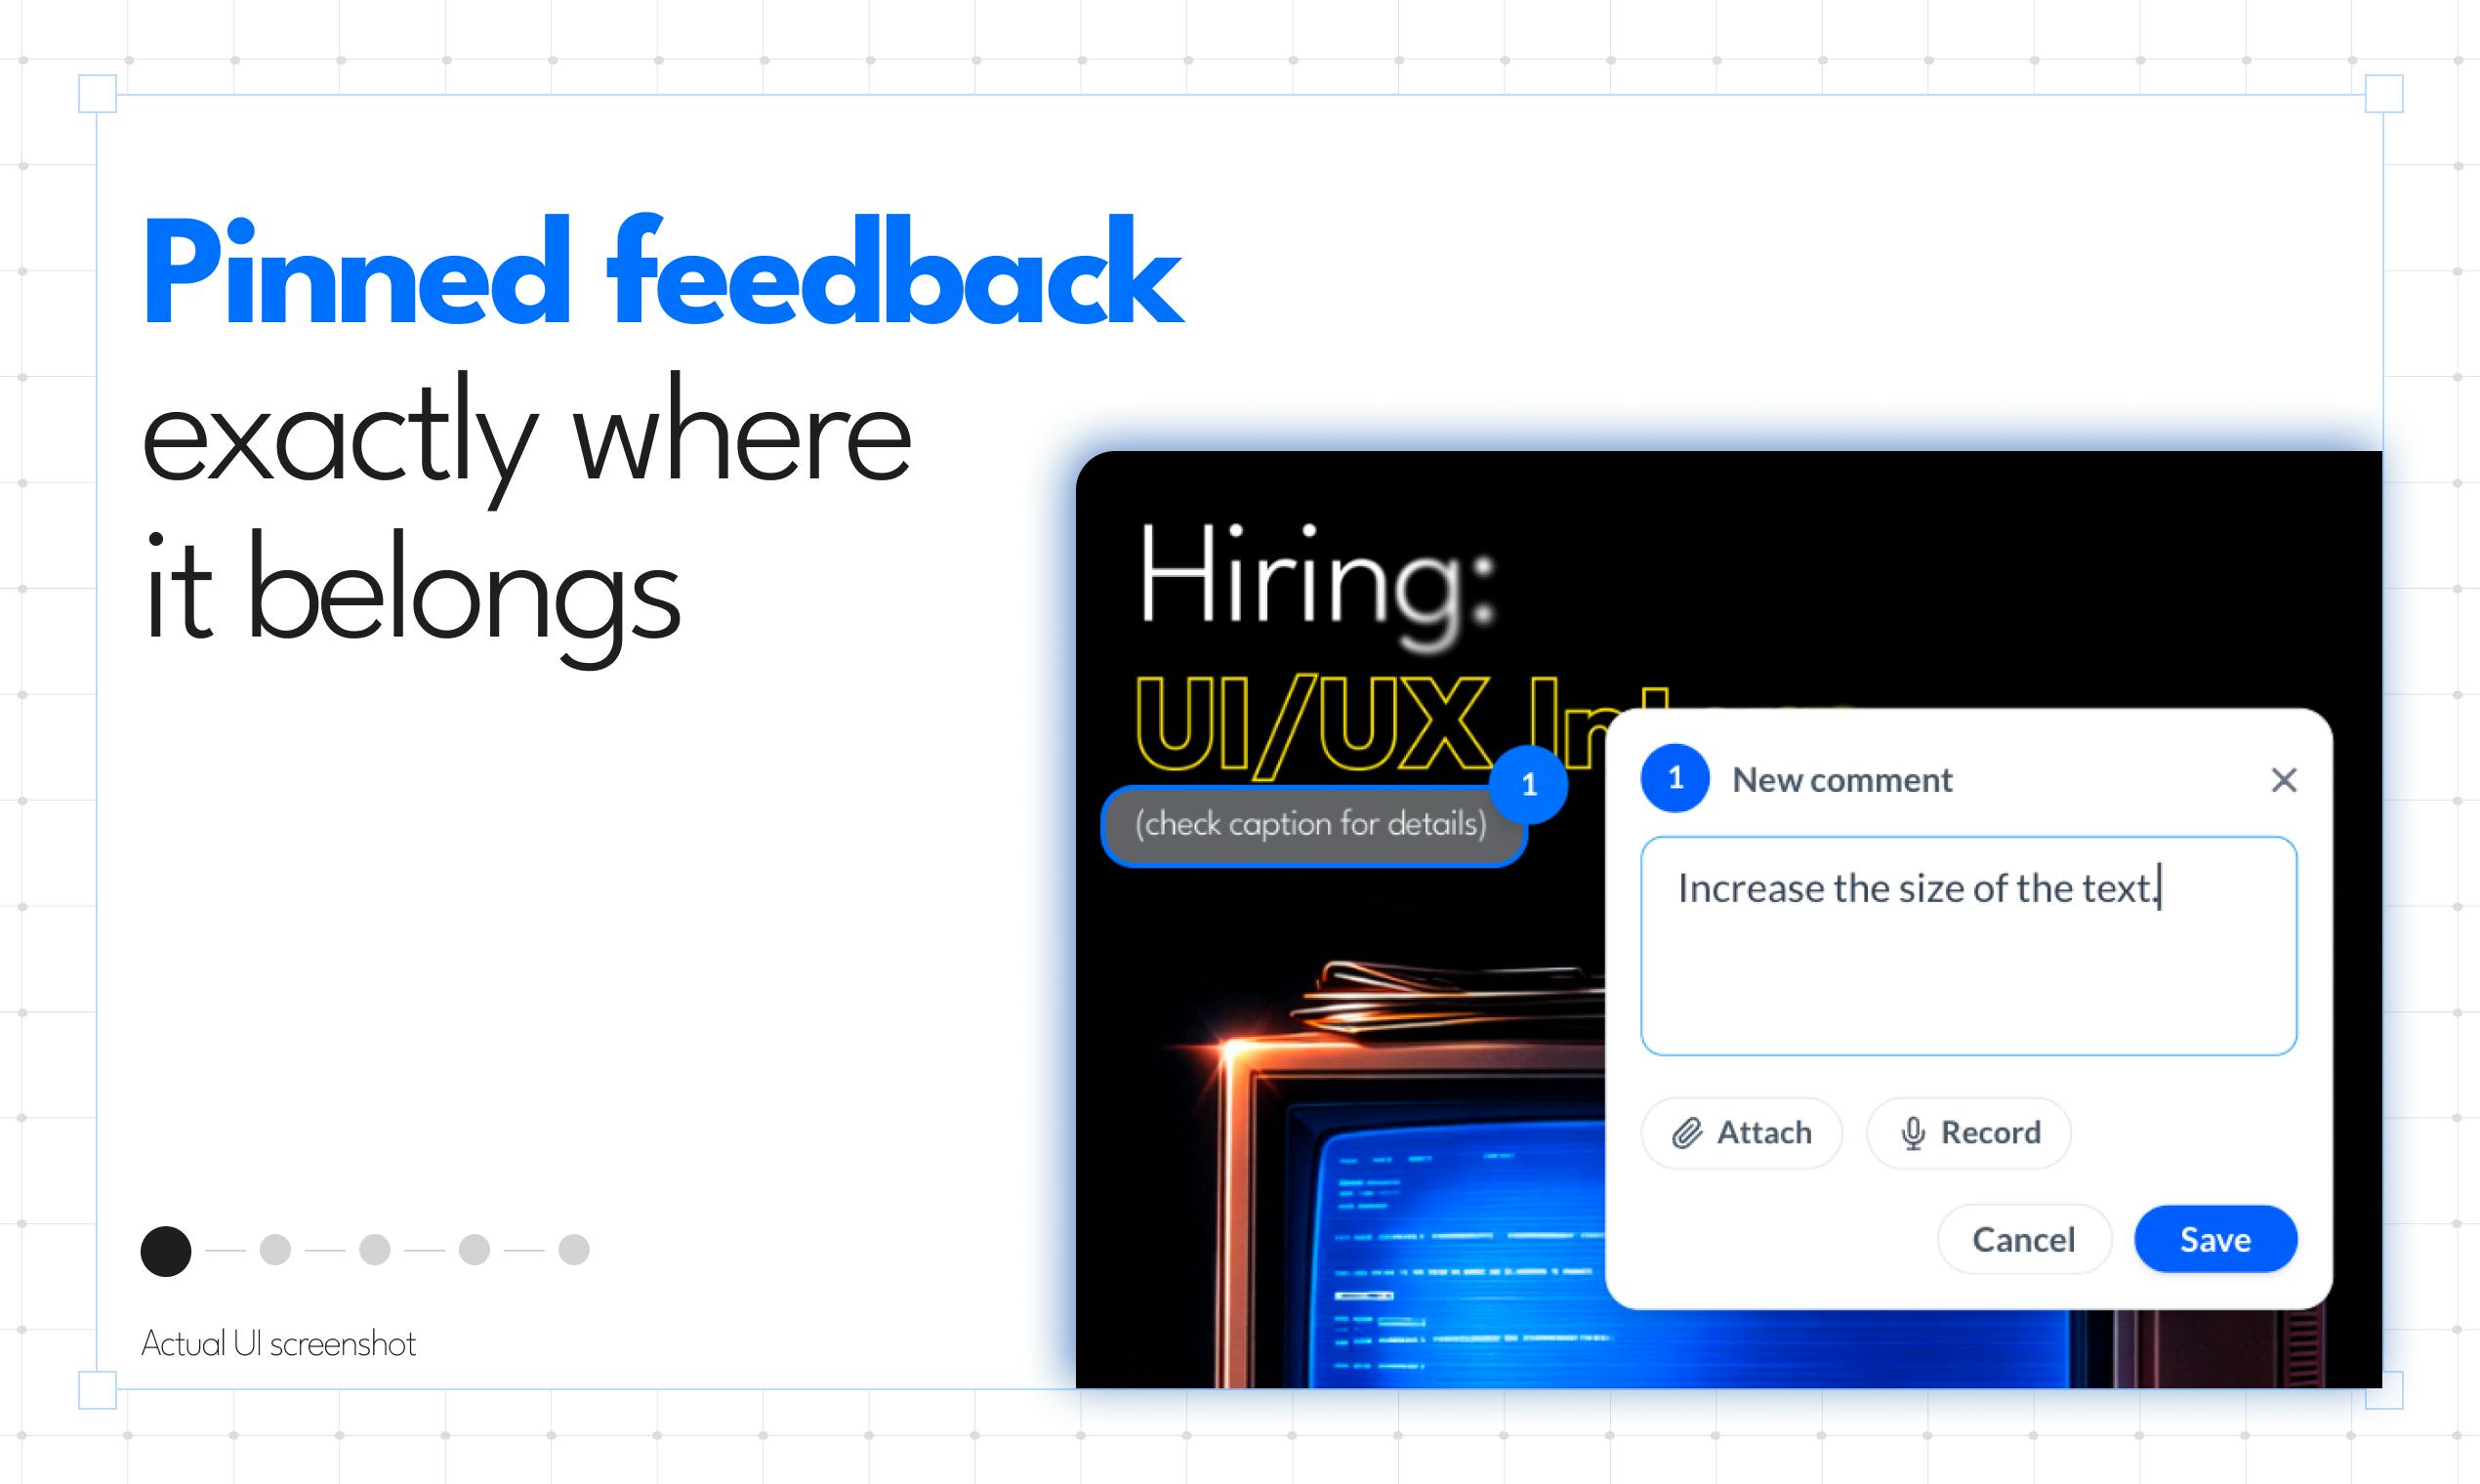
Proofrr:把创意反馈、审阅与批准整合进一个工作区
Proofrr 是一款面向设计与视频创意团队的协作工具,将客户反馈、版本对比、审阅批准和 AI 辅助审阅整合到一个工作区,解决反馈散落、版本混乱、批准流程不透明的痛点。