oxpecker:精准定位供应商API变更破坏的代码行
当供应商API变更成为开发者的噩梦
对于任何依赖第三方服务的现代软件团队来说,供应商API的变更几乎是一种无法回避的常态。Stripe调整了支付接口、Twilio废弃了某个端点、AWS修改了某个响应格式——这些变化每天都在发生。问题不在于变更本身,而在于开发者往往要到线上出问题、或是临近API的"sunset date"(弃用截止日期)时,才后知后觉地发现自己的代码已经被悄然"打破"。
在API生命周期管理中,"sunset date"是供应商对外承诺某个API版本或端点将停止服务的最终期限。这一概念源自IETF提出的HTTP Sunset Header(RFC 8594),允许API提供者在HTTP响应头中声明资源的计划退役时间。主流供应商如Stripe采用滚动版本策略,通常会提前12-24个月发布弃用通知;而AWS则通过版本化API和服务公告来管理变更。然而现实中,许多开发团队并不会主动订阅这些变更日志,或者即使订阅了也缺乏系统性的影响评估流程,导致在截止日期临近时才仓促应对。
值得注意的是,主流API供应商在版本管理上采用了截然不同的策略。Stripe使用基于日期的版本号(如2023-10-16),每个API密钥绑定一个默认版本,开发者可以通过请求头覆盖。Twilio则采用语义化版本控制,通过URL路径区分主版本(如/2010-04-01/)。Google Cloud API遵循其自有的API Design Guide,要求主版本号体现在URL中,次要版本变更保持向后兼容。这些策略虽然各有优劣,但都要求下游开发者主动关注changelog和迁移指南,而现实中很多团队缺乏专人负责这项工作,使得被动响应变更成为行业常态。
从更宏观的视角来看,API版本管理策略的多样性有着深刻的历史根源。API版本管理最早可追溯到SOAP/WSDL时代,当时通过XML命名空间来区分版本。随着REST架构风格的普及,版本管理逐渐分化为三大流派:URL路径版本化(如/v1/users)、请求头版本化(如Accept: application/vnd.api+json;version=2)和查询参数版本化(如?version=2)。REST架构的提出者Roy Fielding本人曾表示REST API本不需要显式版本号,因为超媒体驱动(HATEOAS)的设计天然支持演进,但现实中几乎没有API能完全实现这一理想。近年来,GraphQL的兴起带来了新的思路——通过字段级别的弃用标记(@deprecated指令)实现渐进式演进,避免了整体版本升级的断裂感。gRPC则通过Protocol Buffers的字段编号机制实现了良好的向前和向后兼容性。这些不同的技术选择都在试图解决同一个根本问题:如何在API演进与消费者稳定性之间取得平衡——而oxpecker要解决的,正是当这种平衡被打破时,下游开发者如何快速定位影响。
近日在Product Hunt上线的开发者工具 oxpecker,正是针对这一痛点提出了一个颇为精巧的解决方案。它的口号一针见血:"know which of your lines a vendor just broke"(知道供应商到底破坏了你的哪几行代码)。上线后获得68票支持,位列当日排名第18位,被归类于SaaS、软件工程与开发者工具三个类别。
oxpecker的核心理念:从"通知变更"到"定位影响"
oxpecker 在产品定位上做了一个非常关键的区分。正如其官方描述所言:"Six products will tell you Stripe changed. oxpecker tells you which of your lines it broke."(六个产品会告诉你 Stripe 变了,而 oxpecker 会告诉你它破坏了你的哪几行代码。)
传统API变更通知工具的局限
市面上其实已经有不少监控供应商变更的服务。它们大多停留在"通知"层面:某个API即将弃用、某个字段发生了变化、某项服务将在特定日期停止支持。这类信息虽然有价值,但对开发者而言仍然是"半成品"——你依然需要人工去翻阅自己的代码库,逐一排查哪些调用会受到影响,这在大型项目中是一项极其繁琐且容易遗漏的工作。
这一问题的根源在于,与开源包依赖不同,SaaS API这类"运行时依赖"的变更不会反映在lock文件或依赖树中。它们的影响隐藏在业务逻辑代码的具体调用方式里——某个字段名的修改、某个端点的废弃、某个响应结构的调整,都可能在毫无征兆的情况下导致运行时错误。虽然Dependabot、Snyk、Renovate等工具已经很好地解决了开源包依赖的版本更新与安全漏洞管理,但对于API层面的运行时依赖变更,业界长期缺乏成熟的自动化工具。这正是oxpecker试图填补的工具链缺口。
深入理解这一缺口,需要认识到运行时依赖与编译时依赖之间的本质差异。在传统软件工程中,依赖关系通常分为编译时依赖(compile-time dependency)和运行时依赖(runtime dependency)。编译时依赖在构建阶段就被解析和锁定,通过package-lock.json、Cargo.lock、go.sum等机制确保可重现性。而SaaS API依赖本质上是一种"隐式运行时契约"——它不存在于任何依赖声明文件中,其行为完全由远端服务器在请求时刻决定。这种依赖关系有几个独特特征:第一,它是非确定性的,同一段代码在不同时间可能得到不同结果;第二,它的变更传播是即时的,不需要开发者执行任何更新操作;第三,它缺乏本地的回滚机制——你无法像回退npm包版本那样回退一个SaaS API的行为。契约测试(Contract Testing)框架如Pact试图通过在消费者和提供者之间建立可验证的契约来缓解这一问题,但其采用率仍然有限,且需要API提供者的配合。正是这些特征,使得API运行时依赖的管理难度远超传统包依赖。
从更宏观的视角来看,这一缺口也折射出当前软件供应链安全体系的一个盲区。2020年SolarWinds事件和2021年Log4Shell漏洞将软件供应链安全推到了聚光灯下,美国白宫随后发布了关于改善国家网络安全的行政命令(EO 14028),要求软件供应商提供SBOM(软件物料清单,Software Bill of Materials)。然而,当前主流的SBOM标准(如SPDX和CycloneDX)主要关注的是打包依赖——即通过包管理器安装的库和框架,尚未充分覆盖运行时的SaaS API依赖。这意味着即使企业拥有完整的SBOM,仍然无法全面了解其软件对外部API服务的依赖关系及潜在风险。oxpecker所关注的API依赖管理,可以被视为供应链安全在运行时依赖维度上的自然延伸,填补了SBOM体系之外的一个重要监控空白。
oxpecker的差异化价值:精准到代码行级别
oxpecker 的核心竞争力在于将监控颗粒度下沉到了具体的代码行。它不只是告诉你"Stripe 变了",而是直接指出"你的第 xx 行代码会因此失效"。更重要的是,这种检测被前置到了 Pull Request(PR)阶段,也就是说,问题在合并到主干、部署到生产环境之前就能被暴露出来,而且是在弃用截止日期到来之前。
这种"左移"(shift-left)的检测理念,正是现代 DevOps 实践所推崇的方向。Shift-Left最早由Larry Smith在2001年提出,其核心思想是将测试、安全检查和质量验证等活动从软件开发生命周期的后期(部署和运维阶段)前移到早期(编码和集成阶段)。典型的左移实践包括在IDE中集成静态分析、在PR阶段运行自动化测试、在CI流水线中执行安全扫描等。研究表明,缺陷发现得越早,修复成本越低——生产环境中修复一个Bug的成本可能是开发阶段的10到100倍。IBM Systems Sciences Institute和NIST的研究数据进一步佐证了这一点:需求阶段发现的缺陷修复成本约为1x,设计阶段约5x,编码阶段约10x,测试阶段约20x,而生产阶段则可能高达150x。
Shift-Left理念在过去几年中已经在多个领域产生了深远影响,远不止测试和API兼容性检查。在安全领域,DevSecOps运动将安全检查从传统的上线前渗透测试前移到了每次代码提交:SAST(静态应用安全测试)工具如Checkmarx、Fortify在编码阶段扫描漏洞;DAST(动态应用安全测试)在CI流水线中模拟攻击;SCA(软件组成分析)在依赖引入时就检查已知漏洞。在基础设施领域,Infrastructure as Code(IaC)安全工具如Checkov、tfsec在Terraform计划阶段就验证云资源配置是否符合安全基线。在数据质量领域,dbt的数据测试和Great Expectations将数据验证从BI报表层前移到了数据管道阶段。Gartner在2020年的报告中指出,到2025年将有70%的企业级CI/CD流水线包含自动化安全和合规性检查,较2020年的10%大幅增长。oxpecker将供应商API兼容性检查嵌入到PR流程中,正是这一更广泛行业趋势在API依赖管理领域的具体实践。
支持26个供应商监控,源码不出CI环境
oxpecker 目前宣称监控 26 个供应商的变更动态。虽然官方素材中未逐一列举,但结合其对 Stripe 的重点提及,可以推断这些供应商多为开发者高频依赖的支付、通信、云服务等主流平台。
安全性设计:源码永不离开你的CI
在数据安全日益敏感的今天,oxpecker 特别强调了一点:"your source never leaves your CI"(你的源代码永远不会离开你的持续集成环境)。这一设计对企业用户而言至关重要。
CI/CD(持续集成/持续部署)是现代软件交付的核心基础设施,主流平台包括GitHub Actions、GitLab CI、Jenkins、CircleCI等。在这些环境中运行代码分析工具时,源码的存放位置和传输方式是企业安全团队高度关注的议题。传统的SaaS代码分析工具需要将源码上传至云端服务器进行扫描,这在SOC 2、HIPAA、GDPR等合规框架下可能构成数据泄露风险。SOC 2(Service Organization Control 2)是由AICPA制定的针对服务提供商的信息安全审计标准,要求组织在安全性、可用性、处理完整性、机密性和隐私性五个维度满足信托服务准则;HIPAA(健康保险流通与责任法案)则对医疗健康数据的存储和传输提出了严格要求;GDPR(通用数据保护条例)作为欧盟的数据隐私法规,对个人数据的跨境传输设置了高门槛。在这些合规框架下,任何将源码传输到第三方服务器的行为都可能引发审计风险。因此,近年来越来越多的代码分析工具采用"本地执行、远端报告"的架构模式——分析引擎以CLI工具或Docker容器的形式在客户自有的CI环境中运行,仅将分析结果(而非源码)回传至SaaS平台展示。
这种"本地执行"架构在技术实现上也面临若干有趣的权衡。典型的实现方式是将分析引擎打包为CLI二进制文件或Docker镜像,通过包管理器(如npm、pip)或直接下载分发。分析完成后,工具通常通过HTTPS将结构化的分析结果(如受影响的文件路径、行号、风险等级)上传至云端仪表板。其挑战在于:首先,CLI工具的更新机制不如SaaS透明,需要确保CI环境中始终运行最新版本的分析引擎;其次,离线分析意味着工具需要在本地维护供应商API变更的数据库快照,这涉及到数据同步的时效性问题;第三,在不上传源码的前提下实现精准分析,要求工具具备足够强大的本地推理能力。行业中Snyk CLI、Trivy、Semgrep等工具都采用了类似架构,并通过定期拉取远端规则库来保持检测能力的时效性。值得一提的是,这种架构也为支持air-gapped(物理隔离)环境提供了可能性,这在国防、金融等高安全级别的行业中是一个重要的采购条件。
oxpecker 正是采用了这种架构,在客户自有的 CI 环境内完成分析,既保证了检测能力,又规避了源码外泄的隐忧。这种设计对金融、医疗等对代码保密性要求极高的行业尤为友好,也使其在企业级采购决策中更容易通过安全评审。
面向CI/CD流程的原生集成方式
从产品的运作机制来看,oxpecker 本质上是一个深度嵌入 CI/CD 工作流的检测环节。它的价值实现路径大致如下:
- 持续监控:后台跟踪 26 个供应商的 API 变更、字段调整及弃用计划;
- PR 级检测:在开发者提交 Pull Request 时,自动扫描代码,比对受影响的供应商调用;
- 精准定位:直接标注出哪些代码行会因供应商变更而失效;
- 提前预警:在弃用截止日期之前给出警示,为团队留出充足的修复窗口。
这种模式将原本被动、滞后的"救火式"运维,转变为主动、前置的质量保障,显著降低了因第三方API依赖变更导致的线上事故风险。从技术实现角度推测,oxpecker可能采用了静态代码分析(AST解析)结合API Schema差异比对的方式来完成检测——首先解析代码中对外部API的调用模式(端点URL、请求参数、响应字段引用等),然后将其与供应商API的变更记录进行匹配,最终定位到具体受影响的代码位置。
AST(抽象语法树,Abstract Syntax Tree)解析是静态代码分析的核心技术之一。编译器或解析器将源代码转换为树形数据结构,每个节点代表代码中的一个语法结构(如函数调用、变量声明、字符串字面量等)。在API调用检测场景中,工具可以通过遍历AST来识别HTTP客户端库的调用模式——例如Python中的requests.get()、JavaScript中的fetch()或axios调用,并从中提取端点URL、请求参数和响应字段的引用关系。行业中已有类似的技术先例:Semgrep通过模式匹配规则在AST层面检测安全漏洞和代码反模式;CodeQL则将代码视为数据库,允许开发者用类SQL语法查询代码中的特定模式。这些工具已经证明了基于AST的静态分析在大规模代码库中进行精准模式匹配的可行性和准确性,为oxpecker的技术路线提供了成熟的参考框架。
在API Schema差异比对方面,这一技术领域同样有丰富的工具和标准支撑。OpenAPI Specification(前身为Swagger)是描述RESTful API的事实标准,它以JSON或YAML格式定义端点、参数、请求体、响应结构和认证方式。基于OpenAPI规范,已有多个开源工具专注于Schema差异检测:oasdiff可以比较两个OpenAPI文档并列出breaking changes(破坏性变更)和non-breaking changes;optic则在API开发过程中持续跟踪Schema演进。在判断变更是否具有破坏性时,业界遵循一些通用原则:删除端点、删除响应字段、收窄请求参数的可选范围通常被视为breaking change;而新增可选参数、新增响应字段则通常是non-breaking的。然而,现实中很多供应商并不提供机器可读的OpenAPI规范,或者其规范更新滞后于实际API行为,这使得自动化Schema差异检测面临数据源质量的挑战。这也可能是oxpecker产品价值的重要组成部分——持续、系统性地跟踪供应商的实际API行为变化,而非仅依赖官方文档,从而为下游开发者提供更可靠的变更情报。
总结:专注解决API依赖管理的最后一公里
oxpecker 由独立开发者 Ibrahim Chhipa 打造,是一款典型的"解决具体真实痛点"的开发者工具。它没有试图成为无所不包的平台,而是专注把"供应商变更影响定位"这一件事做深、做透。
这种由独立开发者或小团队打造精品工具的模式,在当前开发者工具市场中正形成一股显著的趋势。Product Hunt上开发者工具品类一直是高活跃赛道,近年来Linear(项目管理)、Railway(部署平台)、Resend(邮件API)等产品都从极其垂直的需求出发,以极致的开发者体验(DX, Developer Experience)建立口碑,再通过社区驱动增长逐步扩展边界。这类工具的成功模式通常是精准识别大型平台忽视的工作流缝隙,在一个足够窄但足够深的问题上建立技术壁垒。oxpecker获得68票虽然不算顶级表现,但对于一个高度垂直的技术工具而言,这一数字代表了相当精准的目标用户触达。
对于严重依赖第三方 API 的团队来说,这类工具能够将潜在的中断风险扼杀在代码合并之前,其带来的稳定性收益往往远超其成本。当然,作为一款新上线的产品,它的实际检测准确率、对小众供应商的覆盖能力,以及在复杂代码库中的表现,仍有待更多实践检验。例如,对于通过SDK封装层而非直接HTTP调用来使用API的场景,AST分析的准确性可能会面临额外挑战;对于动态拼接URL或使用配置文件管理端点的项目,检测的覆盖率也可能受到影响。但从产品理念上看,oxpecker 无疑抓住了一个被主流工具忽视的"最后一公里"问题——在开源依赖管理(Dependabot/Snyk)、API监控(Postman/Datadog)和变更通知服务之间,存在一个精确到代码行级别的影响分析空白地带。oxpecker正是瞄准了这一缝隙,值得关注供应链依赖管理的开发团队一试。
核心要点
相关推荐
tiun.:为AI开发者打造的一站式认证与支付系统
登顶 Product Hunt 的 tiun. 为 AI 开发者提供认证、支付、账单、客户数据与分析的一体化系统,一条命令即可安装,帮助开发者当天上线付费产品。本文解析其定位、卖点与竞争格局。
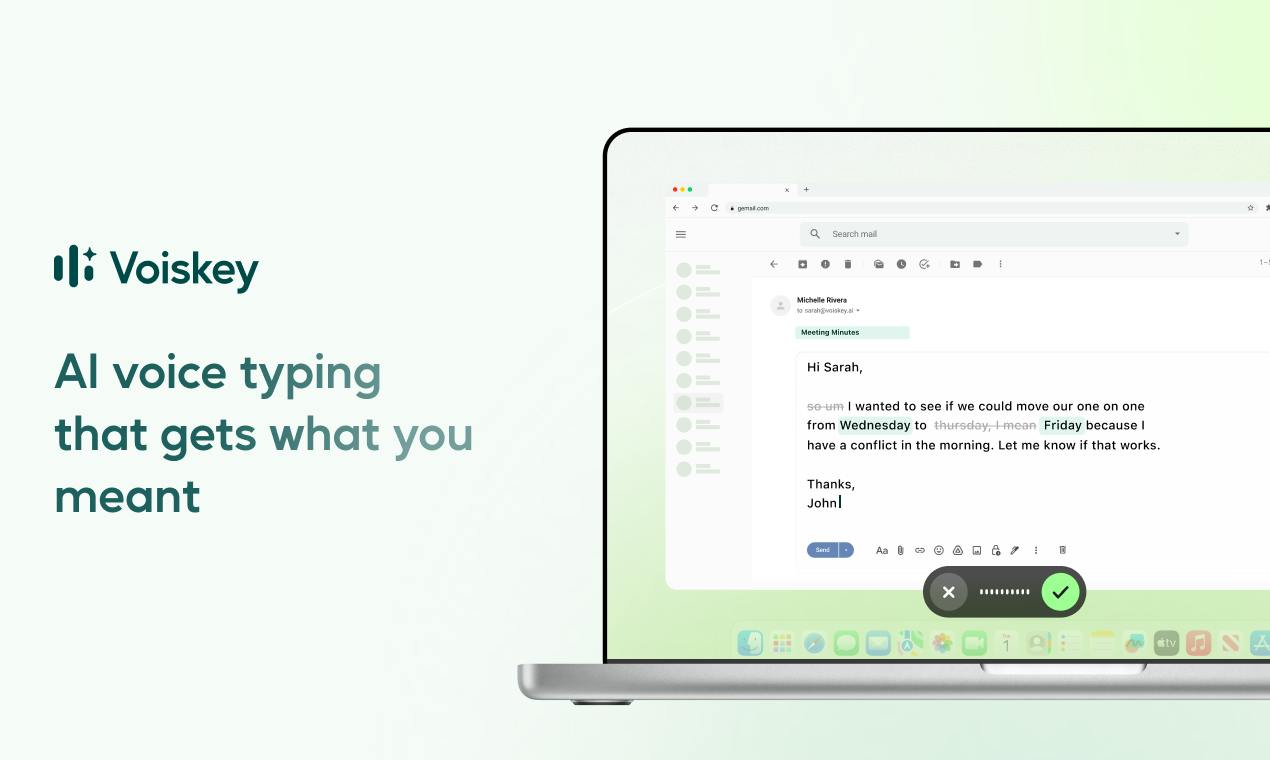
Voiskey:能读懂语境的AI语音输入工具
Voiskey是一款登上Product Hunt排名第3的AI语音输入工具,能根据场景和读者自动调整语气,比打字快5倍,支持iOS、macOS、Android、Windows四大平台及100多种语言。
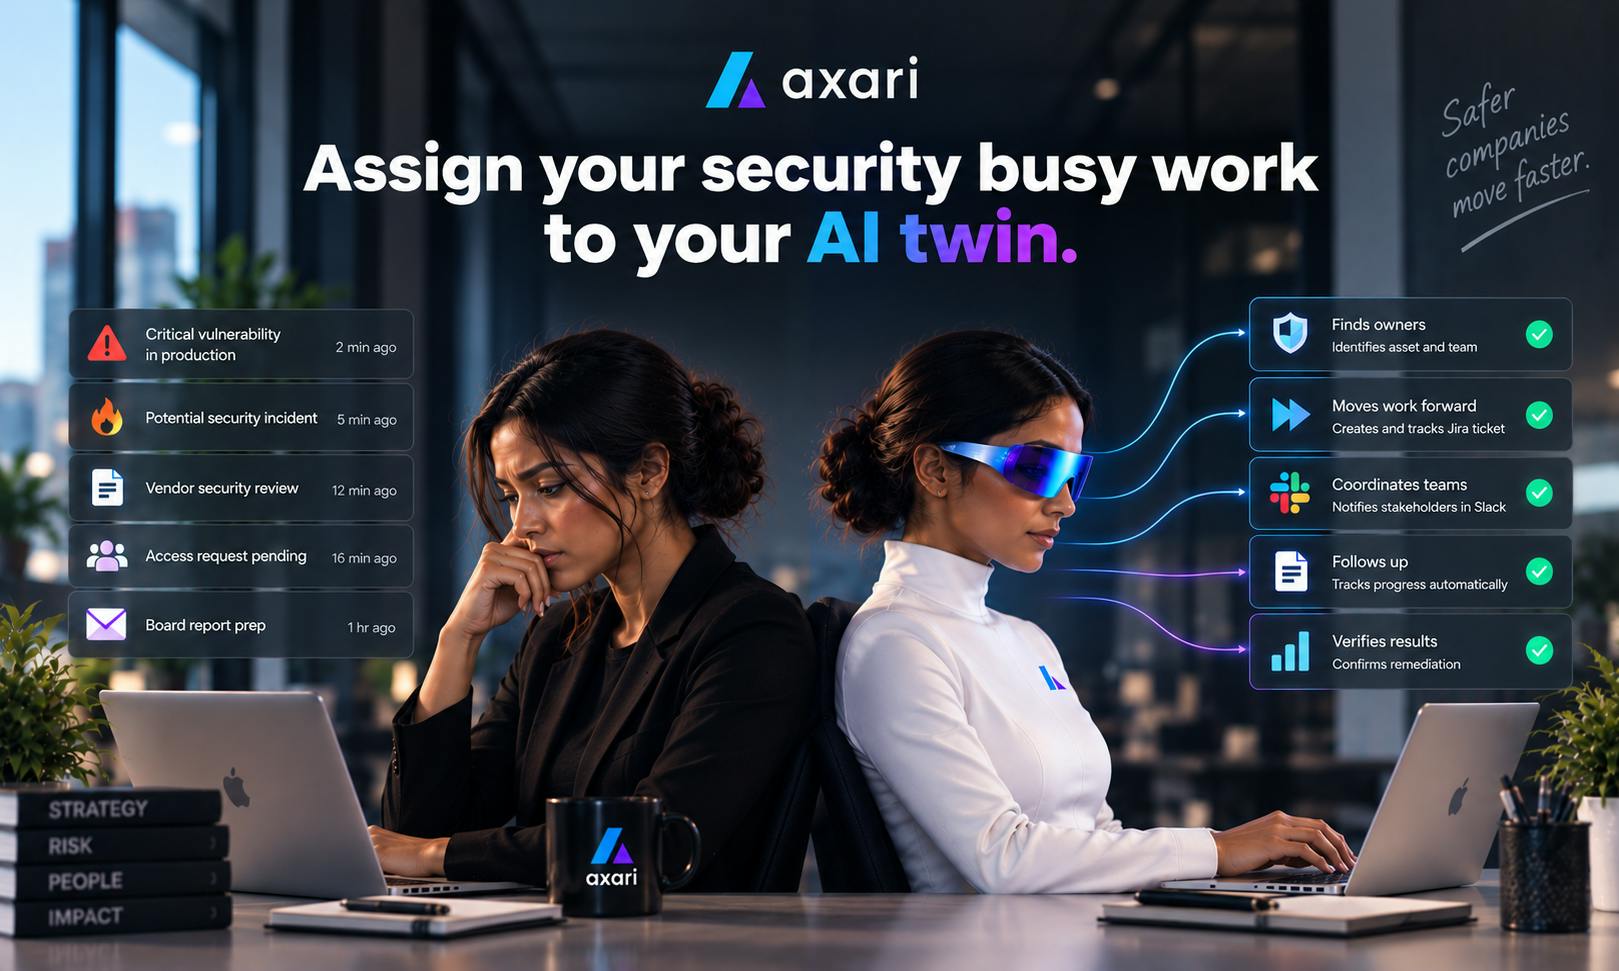
Axari:让AI分身接管你的安全运营琐事
Product Hunt新品Axari主打「AI分身」概念,帮安全团队自动处理重复性运营琐事,可在Slack、MS Teams中指派目标并自主推进任务。本文解析其产品逻辑、行业定位与需要冷静看待的问题。