PHP 8.x 紧急安全更新:两个RCE漏洞已遭利用

PHP 8.x 全系列修复两个 RCE 漏洞,但 CVE 编号与 PoC 视频提前泄露,形成约 24 小时暴露窗口。
PHP 官方于 2026 年 10 月 21 日发布覆盖整个 8.x 系列的安全更新,修复两个可导致远程代码执行的漏洞,CVSS 评分 9.2。漏洞由 Wiz 研究团队借助 AI 辅助工具发现,原定 10 月 22 日发布补丁。然而 CVE 编号在 10 月 20 日提前泄露,安全公司 Calif 又误发 PoC 视频,迫使 PHP 项目将预公告和正式发布时间均提前。漏洞影响 Drupal 和 WordPress 等主流 CMS,实际受波及资产规模不容低估。事件暴露出协调披露流程在信息快速传播面前的脆弱性,也提示 AI 辅助漏洞发现正在缩短从漏洞存在到被利用的周期。
PHP 官方在 2026 年 10 月 21 日发布了覆盖整个 PHP 8.x 系列的安全更新,修复两个可导致远程代码执行的漏洞。由于协调披露流程出现泄露,相关利用代码在补丁发布前已在网络上流传。这一事件不仅是一次常规的安全响应,也暴露出开源安全披露机制在信息传播速度面前的脆弱性。
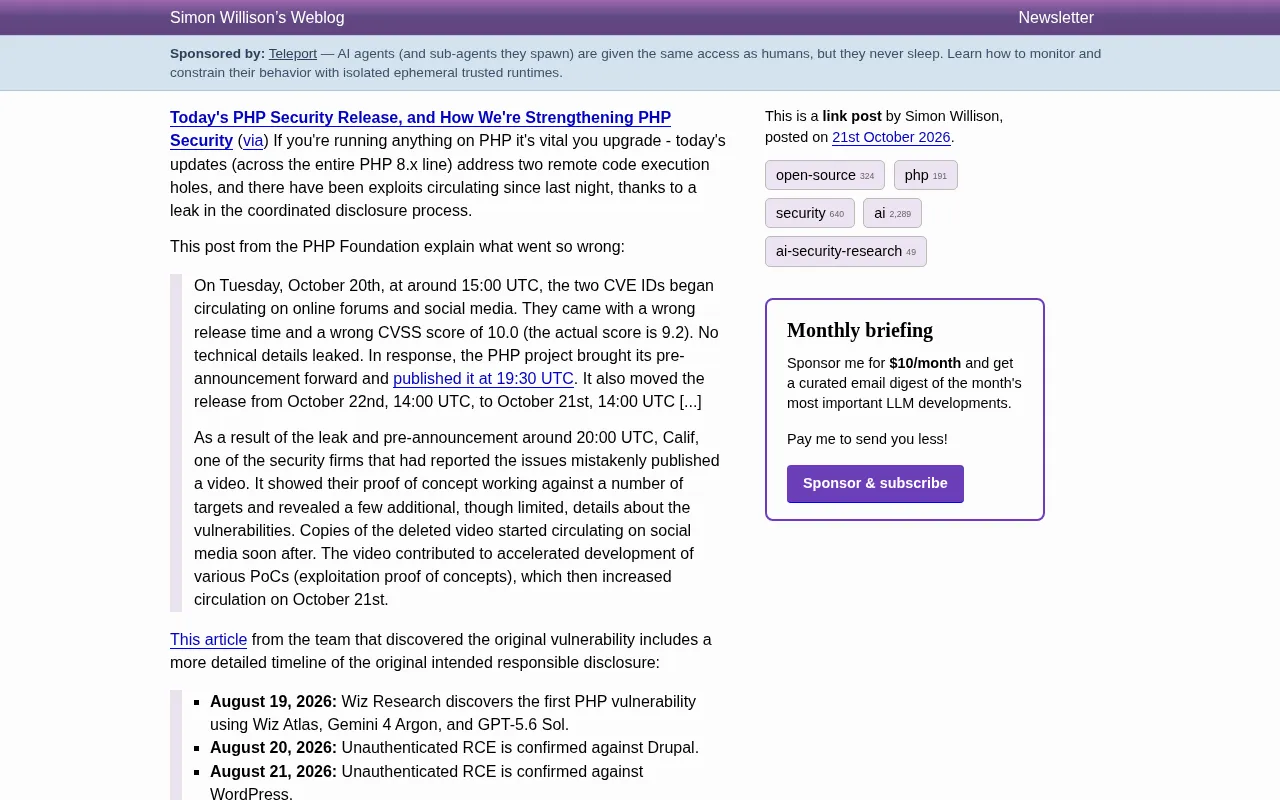
漏洞详情与披露时间线
这两个漏洞由 Wiz 研究团队发现,最初通过 AI 辅助工具(Wiz Atlas、Gemini 4 Argon、GPT-5.6 Sol)定位。据 Wiz 官方博客披露的时间线:8 月 19 日发现首个漏洞,8 月 20 日和 21 日分别确认 Drupal 与 WordPress 上的未授权 RCE 可利用性,8 月 24 日向 PHP 安全团队报告。PHP 项目于 9 月 21 日确认报告并开始开发修复,原定 10 月 22 日发布补丁。
然而,10 月 20 日 15:00 UTC 左右,两个 CVE 编号开始在论坛和社交媒体上流传,附带错误的发布时间和错误的 CVSS 评分 10.0(实际评分为 9.2)。虽然没有技术细节泄露,PHP 项目仍决定将预公告提前至 19:30 UTC 发布,并将正式发布时间从 10 月 22 日提前到 10 月 21 日。
CVSS 评分与 CVE 编号
CVSS(通用漏洞评分系统)是目前业界最广泛使用的漏洞严重性量化标准,评分范围 0.0 到 10.0,综合考量攻击途径、攻击复杂度、所需权限、用户交互以及机密性、完整性、可用性三方面影响。9.2 分属于“严重”级别,通常意味着无需认证即可远程利用且影响范围大。文中提到的评分 10.0 与 9.2 之差看似细微,但在自动化漏洞管理系统中往往触发不同的处置优先级,错误评分可能导致企业误判风险或过度响应。
CVE(通用漏洞与暴露)编号由 MITRE 协调分配,是漏洞的唯一公开标识。编号本身不包含技术细节,但其出现往往被视为“漏洞即将公开”的信号。攻击者和安全研究者都会监控 CVE 分配渠道,因此编号提前流出足以启动 PoC 开发竞赛,这正是本次事件中暴露窗口形成的直接原因。
泄露引发的连锁反应
据 PHP 基金会博客说明,预公告发布后约 20:00 UTC,安全公司 Calif 误将一段概念验证视频公开。视频展示了针对多个目标的利用过程,并透露了少量额外漏洞细节。尽管视频被迅速删除,副本已在社交媒体上扩散。这段视频加速了各类 PoC 的开发,导致 10 月 21 日利用代码的传播范围进一步扩大。
这意味着,从 CVE 编号泄露到补丁发布之间,存在一个约 24 小时的窗口期。对于运行 PHP 8.x 的站点而言,这段时间内的暴露风险是实实在在的。
协调披露与 PoC 开发
协调披露(Coordinated Disclosure)是开源项目与安全研究者之间的惯例:研究者私下报告漏洞,厂商在约定时间内开发补丁,双方同步公开细节,以尽量减少用户暴露时间。这一机制的有效性高度依赖于“信息在补丁发布前不扩散”。
PoC(概念验证)代码是证明漏洞可被利用的最小化程序。一旦 PoC 公开,攻击者可以快速将其武器化,甚至直接用于扫描和入侵。本次事件中,Calif 误发的视频虽然只透露少量细节,但视频中展示的利用过程和目标类型足以让有经验的安全人员逆向推导出攻击路径,从而显著缩短从“知道存在漏洞”到“写出可用利用代码”的时间。这也解释了为何 PHP 项目在视频泄露后不得不进一步提前正式发布时间。
对 PHP 生态的实际影响
漏洞影响 Drupal 和 WordPress 等主流 CMS,这意味着大量中小型网站可能受影响。考虑到 PHP 在 Web 托管市场的长期占有率,以及 WordPress 在全球网站中的份额,实际受波及的资产规模不容低估。
PHP 基金会在公告中表示正在“加强 PHP 安全”,但具体措施尚未详细展开。从公开信息看,此次事件的教训集中在协调披露流程的管理上:当 CVE 编号和评分在正式发布前流出,即使没有技术细节,也足以触发攻击者的关注和 PoC 开发竞赛。
升级建议与后续关注
对于运维和开发人员,当前的第一优先级是立即升级到 PHP 8.x 的最新补丁版本。由于利用代码已在流通,延迟升级的代价可能很高。同时建议检查 Drupal 和 WordPress 实例的日志,排查是否有异常请求痕迹。
从更长远的角度看,这次事件提供了一个值得跟踪的样本:AI 辅助漏洞发现正在缩短从漏洞存在到被利用的周期,而开源项目的披露流程能否跟上这一节奏,仍是未解的问题。PHP 基金会承诺的“强化安全”措施具体包含哪些内容,值得持续关注。
相关推荐

AI红利仅限科技圈?非科技行业难见回报
Apollo分析指出,AI的经济回报目前高度集中在科技行业,非科技领域尚无可量化收益迹象。本文梳理其核心论点、Hacker News上的分歧观点,以及对企业AI投入与衡量的实际启示。

AI时代,BBC《蓝色星球III》为何刻意保留“不完美”镜头?
BBC《蓝色星球III》在AI时代反其道而行,刻意保留不完美镜头以证明画面真实性。本文分析这一策略背后的信任逻辑,以及它对内容创作者在AI时代的启示。

FreeDNS:免费动态DNS服务的经典之选
FreeDNS 是一个提供免费动态 DNS 托管服务的平台,支持共享域名池和 HTTP 更新。本文介绍其核心功能、社区评价、适用场景及与其他 DNS 方案的对比。