PHP漏洞无简易利用方式?深度解析

Hacker News热议PHP漏洞“无简易利用”观点,引发安全风险评估与社区分歧。
近期Hacker News上一篇文章指出某个PHP漏洞缺乏简易利用路径,引发广泛讨论。文章分析该漏洞需要特定服务器配置、应用程序逻辑缺陷等苛刻条件才能触发,对大多数标准部署环境影响有限。社区评论呈现分歧:部分安全研究员担忧此类论调会低估风险,历史上有漏洞从“难以利用”演变为“公开利用”;另一些开发者则认为应基于风险理性应对,避免恐慌。文章还从PHP运行机制、输入过滤、现代安全特性等角度剖析了利用复杂性,并给出保持更新、禁用危险函数等实用建议。整体强调漏洞严重性评估应综合考量利用难度与影响范围。
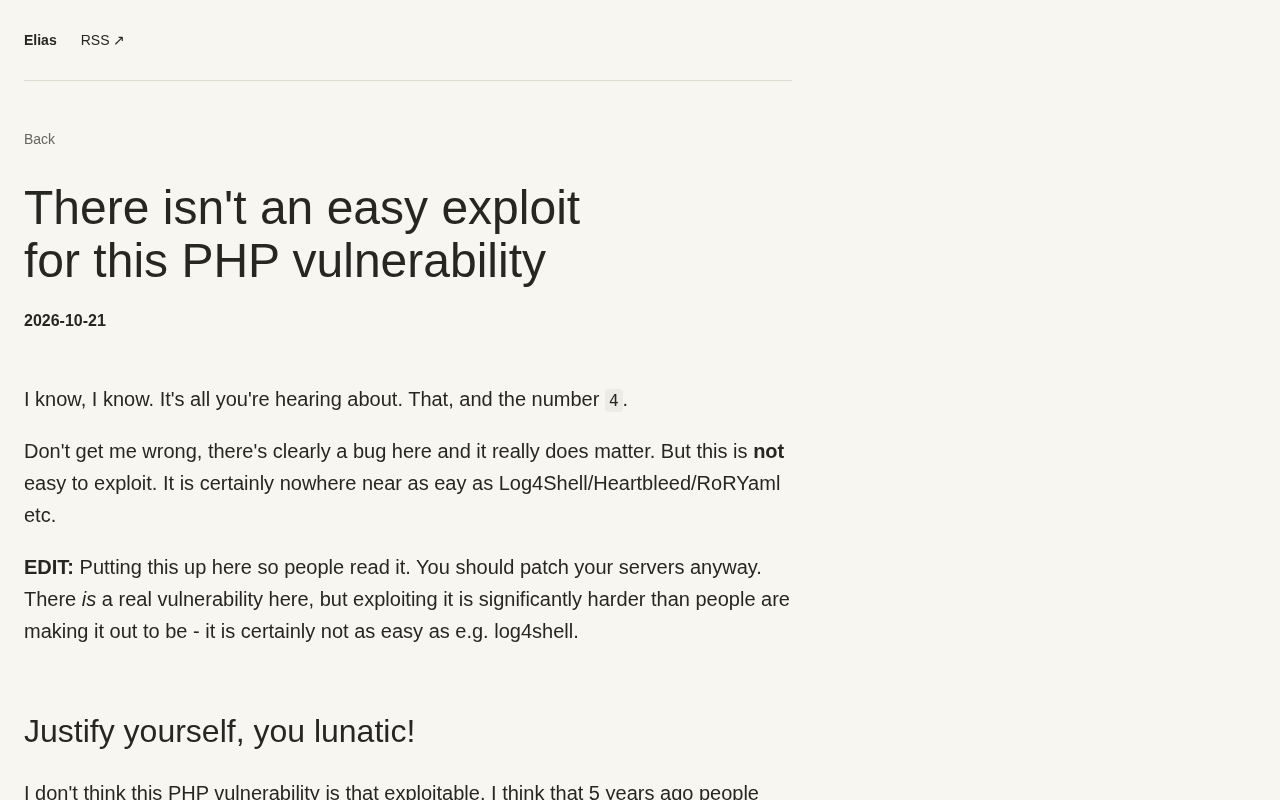
近期,一篇题为《There isn't an easy exploit for this PHP vulnerability》的技术文章在Hacker News上引发了广泛讨论,获得了371个点赞和173条评论。文章的核心观点是:尽管存在一个PHP漏洞,但它的利用并非轻而易举。这听起来像是一颗定心丸,但深入分析后,我们发现事情没那么简单。
漏洞背景:为何“无简易利用”值得讨论?
PHP作为全球使用最广泛的服务器端脚本语言之一,其安全性直接关系到数百万网站的运行。每当有PHP漏洞披露,社区都会高度紧张。然而,这篇文章的作者却提出了一个反直觉的结论:这个漏洞缺乏“简易利用”的路径。
根据原文链接(eliastaylor.com/noexploit/)的描述,该漏洞可能涉及某些特定条件下的代码执行或信息泄露,但攻击者需要满足一系列苛刻的前置条件才能成功利用。这包括特定的服务器配置、应用程序逻辑缺陷、以及可能的时序要求。作者通过分析漏洞的触发机制和利用链,指出对于大多数部署环境而言,直接利用的门槛较高。
这一观点在Hacker News的评论区引发了激烈辩论。有评论者认为,这种“无简易利用”的论调可能会误导开发者,让他们低估风险;而另一些人则赞同作者的分析,认为这有助于合理分配安全资源。
技术层面的深度剖析
要理解为什么这个漏洞难以利用,需要从PHP的运行机制说起。PHP通常以模块形式嵌入Web服务器(如Apache)或通过PHP-FPM运行。漏洞可能出现在特定函数或扩展中,例如反序列化、文件包含或内存管理相关模块。
作者在文中可能详细拆解了漏洞的触发路径:攻击者需要控制特定的输入参数,并且这些参数必须绕过PHP的输入过滤机制。然而,在默认配置下,许多危险的函数已被禁用,或者现代PHP版本(如PHP 8.x)引入了更严格的安全特性。此外,利用该漏洞可能需要与应用程序的其他部分交互,这增加了攻击的复杂性。
另一个关键点是,漏洞的利用可能依赖于特定的服务器环境,例如非默认的php.ini设置或特定的第三方扩展。对于使用标准配置的站点,漏洞可能根本无法触发。这就解释了为什么作者认为“没有简易利用方式”。
PHP-FPM(FastCGI Process Manager)是PHP的一种替代运行模式,特别在高并发场景下被广泛使用。它将PHP进程管理与Web服务器分离,通过FastCGI协议通信。这种架构引入了额外的攻击面,例如如果FPM的监听socket配置不当(如监听在0.0.0.0且无访问控制),攻击者可能直接与FPM通信,绕过Web服务器的安全规则。此外,PHP-FPM的池配置(如security.limit_extensions)若设置不当,可能允许执行非PHP文件,从而加剧漏洞影响。因此,在评估漏洞利用难度时,运行模式(模块 vs. FPM)是关键变量之一。
PHP反序列化漏洞是一类常见且危险的安全问题,源于unserialize()函数对用户输入的处理。当攻击者能够控制传递给unserialize()的字符串时,他们可以构造恶意的序列化对象,触发魔术方法(如__wakeup()、__destruct())中的代码执行或敏感操作。这类漏洞的利用通常需要应用程序中存在可利用的“POP链”(一组类及其魔术方法的调用链)。在现代PHP框架中,由于依赖注入和复杂对象图的存在,POP链的构建往往需要深入分析代码,这大大增加了利用难度。因此,反序列化漏洞常被视为“难以利用但影响严重”的典型代表。
社区反应与安全启示
Hacker News的173条评论呈现了多元化的观点。一些安全研究员指出,历史上有许多漏洞最初被认为难以利用,但后来却出现了公开的利用代码。他们强调,随着攻击技术的演进,所谓的“无简易利用”可能只是暂时的。
也有开发者从实践角度出发,认为这篇文章提醒我们:安全防护应当基于风险,而非恐慌。如果漏洞利用需要极高的技术门槛和特定条件,那么对于普通网站而言,及时打补丁固然重要,但不必过度反应。
从更宏观的视角看,这一讨论反映了安全领域的一个永恒话题:漏洞的严重性评估应当综合考虑利用难度和影响范围。CVSS评分体系中的“利用复杂度”指标正是为此设计。这篇文章的价值在于,它促使我们更理性地看待漏洞公告,而不是盲目跟风。
对开发者的实用建议
尽管该漏洞可能难以利用,但开发者不应掉以轻心。以下建议仍然适用:
- 保持PHP版本更新:使用最新的稳定版本,及时应用安全补丁。
- 遵循最小权限原则:限制PHP进程的权限,避免使用root运行。
- 禁用危险函数:在php.ini中禁用如exec、system、passthru等函数,除非业务必需。
- 实施输入验证和输出编码:防止攻击者控制关键参数。
- 部署Web应用防火墙(WAF):作为额外防线,拦截已知攻击模式。
- 定期进行安全审计:使用静态分析工具和渗透测试发现潜在问题。
结语
“There isn't an easy exploit for this PHP vulnerability”这一观点并非为漏洞开脱,而是呼吁更精准的风险评估。在安全社区中,理性分析比盲目恐慌更有价值。然而,历史也告诉我们,今天的“难以利用”可能成为明天的“轻松利用”。因此,持续关注漏洞动态、及时修补,始终是开发者的必修课。
对于这个具体漏洞,建议读者查阅原文和Hacker News讨论,结合自身应用环境做出判断。安全没有一劳永逸,只有持续 vigilance。
本文基于Hacker News上的讨论及原文链接编译分析,仅供参考。
相关推荐
给编码Agent装上听觉:AirShot如何补齐声音反馈闭环
AirShot为编码Agent补上音频感知能力:纯CPU离线运行,支持CLI与MCP两种调用方式,MCP模式避免20-40秒模型加载延迟。Critic模块对照7部专业发布片打分并给出带时间戳的修改建议,可注册进Cloud Code无需显卡。
MCP协议解析:让AI智能体拥有工具与记忆
MCP协议让AI智能体安全接入Gmail、Slack等工具并拥有持久记忆。本文解析MCP的连接工具、添加记忆、定义目标三步循环,说明它如何消除重复劳动,让AI从聊天工具变成可落地的生产力系统。
AI代理安装不可信?RepoGates五道关卡实测
RepoGates用五道关卡守护AI代理的仓库克隆、包安装与MCP服务器添加,覆盖浏览器、Clawed Code、MCP客户端、体检和深度扫描,每层各有盲区。