苹果Developer ID子CA将到期:开发者必须替换证书
苹果旧版 Developer ID Sub-CA 将于2027年2月到期,开发者须迁移至G2并对.pkg重新签名。
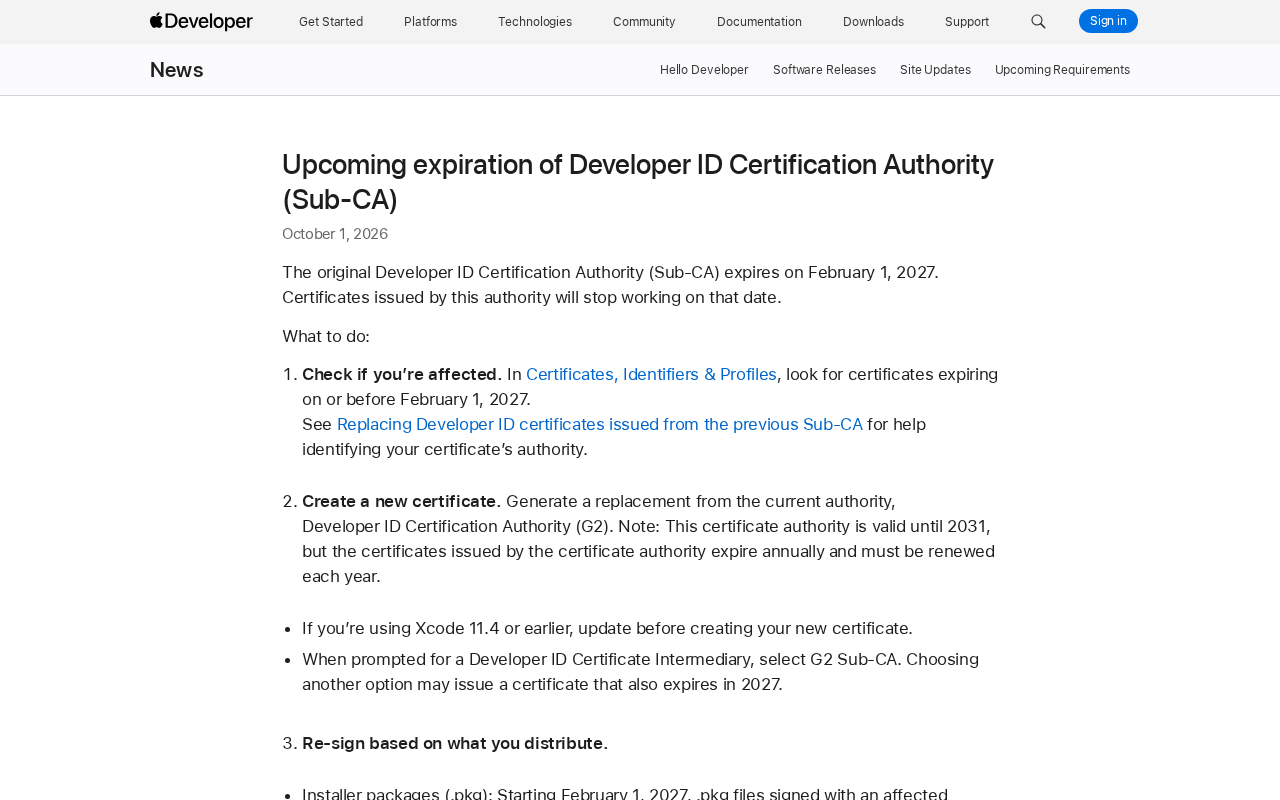
苹果通知开发者,原始 Developer ID Certification Authority(Sub-CA)将于2027年2月1日到期,届时由其签发的所有证书将停止工作。受影响最大的是依赖 .pkg 安装包分发的软件——这类文件必须在到期前用新证书重新签名,否则将无法安装。相比之下,已完成公证且带有安全时间戳的 Mac 应用可继续正常运行,无需立即处理,但未来更新版本应切换至新证书。替换方案是从新一代颁发机构 G2 Sub-CA 重新生成证书,操作中需特别注意选择正确的中间证书,并将 Xcode 升级至11.4以上版本。开发团队应尽早登录苹果开发者后台核查证书来源,避免临近截止日期才仓促应对。
苹果向开发者社区发出重要提醒:旧版 Developer ID Certification Authority(Sub-CA)即将到期。这一变动会直接影响 macOS 应用与安装包的签名有效性,所有在 Apple 开发者生态中分发软件的团队都需要提前准备。
到期时间与影响范围
根据苹果官方公告,原始的 Developer ID Certification Authority(Sub-CA)将于 2027 年 2 月 1 日到期。由该机构签发的所有证书在当天之后将停止工作。这意味着依赖这些证书签名的软件分发链条可能出现中断。
对开发者而言,最直接的影响在于分发渠道。使用受影响证书签名的安装包(.pkg)将无法再执行安装;而已经签名并经过公证、带有安全时间戳的 Mac 应用则可继续运行。换句话说,这次变动并非一刀切地让所有旧软件失效,而是对不同分发形式区别对待。
如何确认自己是否受影响
苹果建议开发者登录账户中的 Certificates, Identifiers & Profiles 页面,检查是否存在在 2027 年 2 月 1 日或之前到期的证书。官方同时提供了「Replacing Developer ID certificates issued from the previous Sub-CA」帮助文档,用于识别某张证书究竟由哪个证书颁发机构签发。
这一步非常关键,因为单看过期日期并不足以判断证书来源。只有确认证书确实来自旧版 Sub-CA,才需要执行后续的替换操作。对于管理多张证书的大型团队,逐一核对来源能避免遗漏或误操作。
创建新证书的正确做法
解决方案是从当前的颁发机构 Developer ID Certification Authority(G2)重新生成替换证书。需要留意的是,G2 这一证书颁发机构本身的有效期持续到 2031 年,但由它签发的具体证书仍是每年到期,必须按年续期——这一点与过去的管理方式保持一致。
在生成过程中有两个细节容易被忽略:
- 如果仍在使用 Xcode 11.4 或更早版本,必须先升级再创建新证书,否则可能无法正确使用新机构。
- 当系统提示选择 Developer ID Certificate Intermediary(中间证书)时,务必选择 G2 Sub-CA。若误选其他选项,签发出的证书可能同样会在 2027 年到期,等于白做一遍。
这个细节提醒开发者,替换证书不是简单地「重新点一次生成」,选错中间机构会让迁移前功尽弃。
证书链(Certificate Chain) 是理解此次变动的基础概念。一张 Developer ID 证书并非独立存在,而是由「根证书(Root CA)→ 中间证书(Sub-CA / Intermediate CA)→ 开发者终端证书」构成的信任链条。操作系统通过逐级验证这条链来确认软件来源可信。当链条中的任一节点——包括中间证书颁发机构——到期或失效,整条链的验证都会失败。这正是本次事件的根本原因:旧版 Sub-CA 到期后,由它签发的所有下级开发者证书即便自身尚未到期,也因缺少有效的上级背书而无法通过验证。G2 是苹果为替代旧版 Sub-CA 而引入的新一代中间证书颁发机构,有效期延续至 2031 年,由它重新签发的开发者证书将建立在一条完整且有效的信任链上。
按分发方式重新签名
完成新证书创建后,还需根据实际分发的内容类型采取不同措施。
安装包(.pkg):从 2027 年 2 月 1 日起,使用受影响证书签名的 .pkg 文件将无法安装。开发者必须在这个日期之前,用新证书重新签名所有安装包。这是本次变动中时间压力最明确的部分。
Mac 应用:此前已签名并公证、且包含安全时间戳的 Mac 软件会继续正常工作,无需额外操作。对于未来的更新版本,则应使用新证书签名,并在公证时加入安全时间戳。
安全时间戳在这里扮演了关键角色——正是它让已公证的软件得以在原签名证书到期后仍保持有效,这也是苹果公证机制设计上的重要保障。
安全时间戳(Secure Timestamp) 是由受信任的时间戳机构(TSA)在代码签名过程中嵌入的一条加密证明,记录签名行为发生的精确时间。苹果公证流程会将这条时间戳与签名一同固化在软件包中。其核心价值在于:即便签名所用证书事后到期或被吊销,验证方仍能证明「签名行为发生时证书是有效的」,从而允许软件继续运行。这一机制使得已公证的 Mac 应用不受此次 Sub-CA 到期影响——只要公证时正确嵌入了安全时间戳,证书的后续状态不会追溯影响已分发软件的可信度。.pkg 安装包之所以面临更严苛的要求,正是因为安装器在执行时会实时验证证书链的当前有效性,而非依赖历史时间戳。
给开发者的行动清单
综合来看,这次证书迁移虽然流程不复杂,但涉及日期敏感性和若干易错细节。建议开发团队尽早排查,不要等到临近 2027 年 2 月才仓促处理,尤其是依赖 .pkg 分发的产品更需提前完成重新签名。对于通过公证分发的 Mac 应用,影响相对可控,但在发布新版本时同样要切换到 G2 证书并保持安全时间戳。
证书管理属于容易被忽视却牵一发动全身的基础设施环节。提前理顺证书来源、更新开发工具、规范签名流程,才能确保软件分发不因证书到期而中断。
相关推荐

农业革命另一面:疾病如何帮农民击败狩猎采集者
历史学者Kyle Harper解读农业社会如何击败狩猎采集者:不仅靠单位土地能量提取效率带来的人口增长优势,还依靠定居生活催生的病原体在扩张中造成额外死亡率,形成双重替代机制。

渐进式披露让Agent提速2.3倍:上下文工程新思路
Hacker News讨论提出用渐进式披露优化AI Agent上下文,实现2.3倍提速。本文解析上下文膨胀的三大性能损耗,介绍分层工具目录、按需检索、历史压缩等实践路径及落地注意事项。
Perplexity Computer 登陆 Mac:本地运行模型与智能体
Perplexity Computer 登陆 Mac:本地运行模型与智能体
Perplexity Computer 现可在 Mac 上完全本地运行,模型与智能体均在设备端执行,支持原生 Mac 应用和本地文件,敏感数据无需上传云端,已在 Perplexity Mac 应用上线。