Polymarket与Binance接连被黑:加密世界的安全闹剧

加密行业连环安全事件暴露基础安全文化缺失,去中心化叙事再遭质疑。
文章复盘了近期三起加密安全事件:Polymarket 因从 CDN 加载未校验脚本导致用户资金被转走,赔付时还附加“不贬损条款”;Binance 约 60 亿美元资产被盗,根源是员工点击恶意广告和遭遇虚假面试社工攻击,攻击者利用窃取的容器部署权限令牌部署恶意容器;Ledger 硬件钱包在物流环节被植入记录私钥的硬件,多年后窃取约 8600 万美元。黑客还通过 DeFi 协议在资产冻结前抵押被盗 USDT 借出 ETH,完成精巧洗钱。作者指出,这些事件共同指向安全文化长期缺位,最小权限、大额复核、依赖完整性校验等基础实践被忽视,所谓“去中心化”金融未来可能只是传统风险的新玩法。
当“去中心化”遇上“低级失误”
最近,加密预测市场 Polymarket 和头部交易所 Binance 先后遭遇重大安全事件,让“去中心化金融”的安全叙事再次沦为笑谈。YouTube 科技评论者用调侃的语气复盘了这两起事件,并顺带揭开了 Ledger 硬件钱包的“后门”丑闻。对于依赖加密平台进行交易或“预测未来”的用户来说,这无疑是糟糕的一周;而对于旁观者,这出闹剧则充满了讽刺意味。
知名加密预测平台 Polymarket 允许用户对未来事件结果下注,其性质介于博彩与金融衍生品之间。这次黑客攻击的入口令人匪夷所思:攻击者篡改了 Polymarket 所依赖的 CDN 服务(DebugBear),将正常的 JavaScript 脚本替换为恶意版本,导致访问网站的用户账户资金被瞬间转走。该评论者直言,一个管理着用户敏感信息和资金的网站,竟然直接从 CDN 加载未经版本校验和完整性检查的脚本,这种“裸奔”式的安全实践实在令人难以置信。
事件发生后,Polymarket 承诺赔付用户损失,但附加了一个耐人寻味的条件:损失超过 1 万美元的用户需签署一份包含“不贬损条款”的合同,禁止在社交媒体上公开批评平台。这一操作被评论者戏称为“用合同堵嘴”,也暴露了中心化赔付流程中的傲慢。
CDN(内容分发网络) 是一组分布在全球各地的边缘服务器,用于就近向用户分发静态资源(如 JavaScript、CSS、图片),以降低延迟、提升加载速度。网站通常只需在 HTML 中引用 CDN 上的脚本 URL,浏览器便会自动从最近的节点拉取并执行。然而,这种便利也引入了供应链风险:如果 CDN 被攻破或配置错误,攻击者可以替换脚本内容,所有引用该脚本的网站都会在用户无感知的情况下执行恶意代码。防御此类攻击的常见手段是子资源完整性(SRI),即在 <script> 标签中附加内容的加密哈希值,浏览器加载后会校验哈希,不匹配则拒绝执行,从而确保脚本未被篡改。
Binance 的 60 亿美元劫案:一场供应链攻击的教科书
如果说 Polymarket 的漏洞源于疏忽,那么 Binance 的失窃则更像一部黑色喜剧。据 FBI 披露,此次攻击导致约 60 亿美元资产被盗,幕后黑手直指朝鲜。这个数字几乎相当于朝鲜全年 GDP 的五分之一,可见国家级黑客团队对加密资产的觊觎已到了何等疯狂的地步。
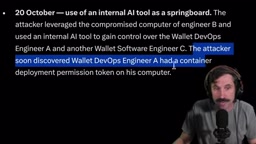
Binance 自身的初步调查揭示了攻击路径:一名钱包 DevOps 工程师在个人工作电脑上搜索“如何安装 Homebrew”,点击了搜索结果中的恶意广告,导致系统被植入后门。随后,另一名软件工程师在求职平台上被伪装成项目总监的攻击者接触,在“面试”过程中下载并运行了恶意软件。攻击者利用这两台被感染的电脑,窃取了一名钱包 DevOps 工程师的容器部署权限令牌,在特定时间窗口内部署了恶意容器,最终触发脚本盗走巨额资金。
听起来像是谍战片的情节,却真实地发生在管理着数十亿美元资产的公司里。评论者忍不住吐槽:为什么一个普通工程师的笔记本电脑能拥有调动数十亿资金的权限?为什么没有多签审批或大额交易人工复核机制?为什么一个脚本就能绕过所有风控?这些问题指向同一个答案——加密行业在追求“效率”和“去信任”的同时,往往牺牲了传统金融中最基本的安全冗余。
更具讽刺意味的是,Binance 在攻击过程中冻结了约 30 亿美元资产。评论者指出,这恰恰背离了加密货币“抗审查、不可冻结”的核心承诺——当危机来临,中心化交易所依然可以一键锁死资金。所谓“代码即法律”,在现实的铁拳面前显得苍白无力。
容器部署权限令牌 是云原生环境中用于身份认证和授权的凭证,通常以 Kubernetes ServiceAccount Token 或类似形式存在。持有该令牌的进程或用户可以调用集群 API,创建、修改或删除容器(Pod),甚至挂载敏感卷、访问内部网络。在理想的安全模型中,这类令牌应遵循最小权限原则:仅授予特定命名空间内的必要操作权限,并设置较短的有效期,同时配合网络策略限制其使用范围。一旦令牌被窃取,攻击者便可在合法时间窗口内伪装成正常运维流量部署恶意容器,从而绕过传统边界防护。
资金追不回?黑客的洗钱创意
盗取加密货币只是第一步,如何安全地转移和洗白才是真正的挑战。黑客通常借助 Tornado Cash 等混币器模糊资金流向,但 Binance 的攻击者展现了更精巧的操作:在资产被冻结前的几分钟内,他们将 6000 万枚被盗 USDT 存入 AVA 协议作为抵押,借出约 19762 枚 ETH,随后迅速转移 ETH 离场。结果,AVA 上的这笔抵押资产被冻结,而黑客已带着 ETH 逃之夭夭——堪称一次“干净利落”的退出。
这条洗钱路径的设计之巧妙,与 Binance 内部风控的粗疏形成了鲜明对比。评论者调侃道,这简直是“未来金融”的样板戏:黑客用 DeFi 协议对冲中心化冻结风险,而受害者只能眼睁睁看着资金消失。
混币器(如 Tornado Cash) 是一种去中心化隐私协议,用户将加密货币存入资金池,再从池中提取等额但不同地址的资金,从而切断链上存款与取款之间的直接关联,达到模糊资金流向的目的。混币器曾被视为保护合法用户隐私的工具,但由于难以区分资金来源,常被黑客用于洗钱,因此多国监管机构对其实施制裁。与混币器不同,攻击者还可能利用 DeFi 借贷协议进行“对冲式洗钱”:将赃款作为抵押品借出其他资产,若抵押品被冻结,借出的资产已转移至安全地址,实现风险隔离。
硬件钱包也不安全:Ledger 的供应链毒计
如果你以为把资产放进硬件钱包就能高枕无忧,那就太天真了。评论者在视频结尾抛出了一枚重磅炸弹:过去几年中,Ledger 硬件钱包在运输途中被不明人员拦截并植入额外硬件,用于记录用户输入的私钥。这些设备像普通的钱包一样被用户激活使用,而私钥早已被悄悄存储。攻击者耐心等待数年,最终一次性盗走约 8600 万美元。
这一事件彻底击碎了“冷钱包绝对安全”的迷思。硬件钱包的信任链不仅取决于芯片和固件,还依赖于生产、包装、物流等每一个环节。当供应链被渗透,物理隔离也形同虚设。评论者无奈地总结:在加密世界,无论链上还是链下,似乎没有一处是真正安全的。
硬件钱包 是一种将私钥存储在离线安全芯片中的物理设备,交易签名在设备内部完成,私钥永不接触联网环境,理论上可抵御网络攻击。然而,其安全性高度依赖供应链完整性:从芯片制造、固件烧录、设备组装到包装物流,任一环节被渗透都可能引入硬件后门或固件篡改。攻击者可在运输途中拦截包裹,植入记录按键或屏幕数据的额外组件,或替换为预置恶意固件的设备。用户激活时,私钥便被暗中捕获。防范此类攻击需依赖厂商的防拆封设计、固件签名验证,以及用户收到设备后自行初始化并核对官方校验信息。
安全文化的缺失才是根本病灶
从 Polymarket 的 CDN 裸奔,到 Binance 的社工漏洞与权限失控,再到 Ledger 的物流劫持,这些事件背后有一个共同点:安全文化的长期缺位。加密行业崇尚“快速迭代”和“代码自治”,却常常忽视最基础的安全工程实践——依赖版本锁定、网络隔离、最小权限原则、大额操作复核、员工安全意识培训。
评论者半开玩笑地建议:面试时如果对方让你下载并运行不明软件,不妨先反问一句“你觉得金正恩的发型怎么样?”——虽然是个玩笑,却点出了社交工程防御的要点:对任何异常请求保持警惕。在 AI 代理触手可及的今天,用 AI 工具扫描可疑脚本、检查文件系统变更,已经成为低成本的安全习惯。
据该评论者总结,这一系列事件不仅让“堕落赌徒”们损失惨重,也让整个加密行业的信誉再次蒙尘。当黑客可以轻易用一则广告、一次假面试、一个未校验的脚本卷走数十亿美元,我们或许该重新思考:所谓“去中心化”的金融未来,是否只是把传统金融的风险换了一种更刺激的玩法?
(本文基于 YouTube 科技评论视频内容整理,事件细节以官方披露为准。)
相关推荐
5.3英寸手机众筹:小屏复兴还是599美元的无奈?
Enough Phone 在 Kickstarter 众筹,5.3 英寸小屏搭配 8GB 内存和 5000 万像素传感器,定价 599 美元。The Vergecast 讨论小屏手机能否在旗舰大屏与功能机之间找到中间地带,以及廉价手机为何越来越难做。
Asahi Linux弃用MIT转GPL:一场针对Omarchy的闹剧?
Asahi Linux将代码许可证从MIT改为GPL V2,指控Omarchy窃取代码并商业化。分析认为此举理由牵强且违反MIT协议,暴露开源社区政治分歧与AI争议。
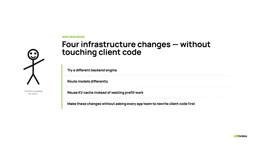
5分钟读懂NVIDIA Dynamo前端:兼容OpenAI的推理架构入口
NVIDIA Dynamo前端是什么?本文基于官方5分钟系列视频,解析它如何以OpenAI兼容API作为稳定边界,实现后端引擎替换、路由与KV缓存复用的解耦架构。