企业回应系统入侵指控:调查未发现任何证据
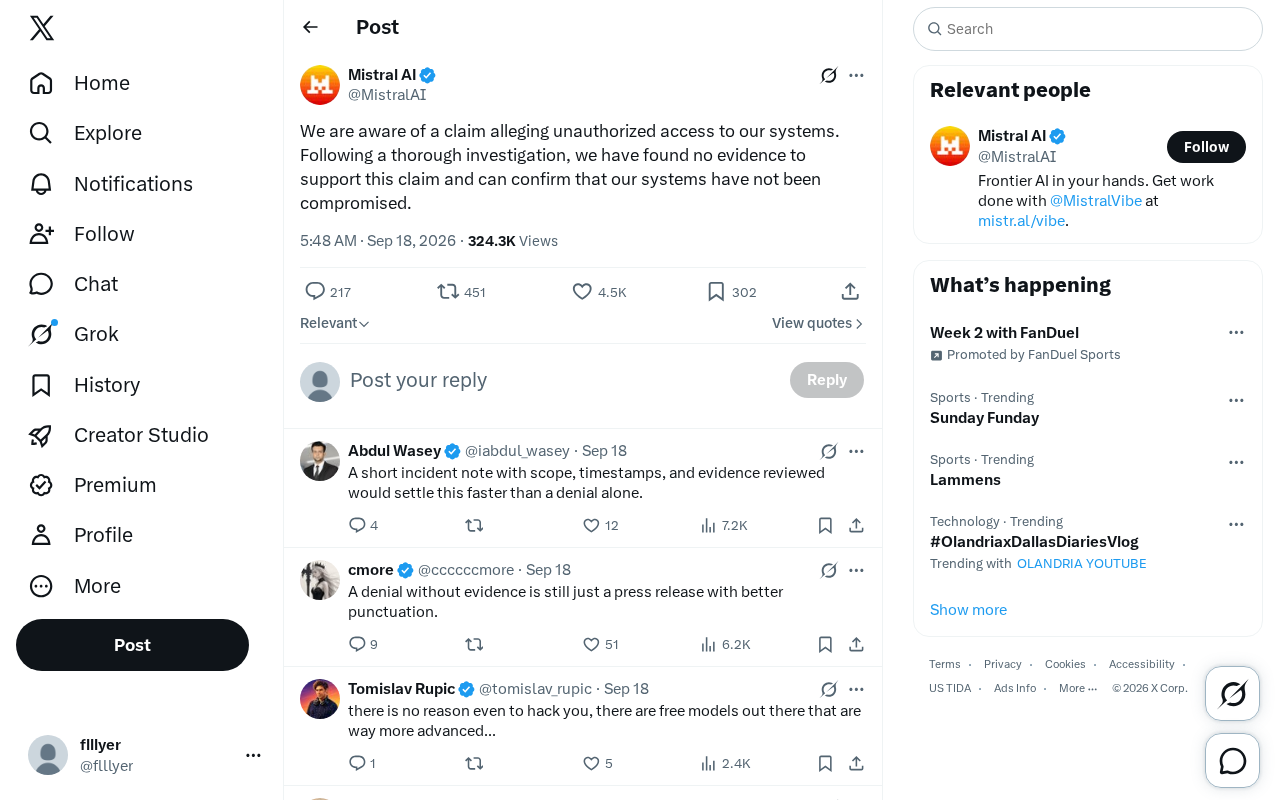
某企业否认系统遭未经授权访问的指控,但"未发现证据"并不等于事件绝对未发生。
一家企业近期就其系统遭未经授权访问的指控发布官方声明,称经全面调查未发现支持指控的证据,确认系统未被入侵。文章分析指出,这类简短声明遵循标准危机公关框架,措辞上刻意保留模糊空间。"未发现证据"在网络安全语境下并不等同于"绝对未发生",因为高级攻击手段可能不留明显痕迹,调查深度与取证能力均会影响结论。与此同时,未附技术细节的入侵指控本身也需审慎看待。文章建议读者关注是否有可验证的技术细节、第三方安全机构是否介入、企业是否持续更新信息,以及是否触发监管强制披露义务,而非简单接受任何一方的单方面表述。
事件概述
近期,一则关于某企业系统遭到未经授权访问的指控引发关注。该企业随后通过官方社交媒体渠道作出正式回应,明确表示在经过全面调查后,并未发现任何证据能够支持这一指控,并确认其系统未被入侵。
原文表述简洁而直接:"We are aware of a claim alleging unauthorized access to our systems. Following a thorough investigation, we have found no evidence to support this claim and can confirm that our systems have not been compromised."(我们已注意到有关系统遭未经授权访问的指控。经全面调查后,我们未发现任何支持该指控的证据,并可确认我们的系统未受损害。)
声明背后的通用逻辑
这类简短的安全声明在科技行业中相当常见,通常遵循一套标准化的危机沟通框架。企业首先承认已知晓相关指控,以表明其对外部信息保持敏感;随后强调已进行"全面调查",以体现处理的严肃性;最终给出结论性判断——未发现证据、系统未被攻破。
这种表述方式在措辞上极为谨慎。声明使用"claim(指控/声称)"而非确认性词汇,意在与未经证实的说法保持距离;"no evidence to support(没有证据支持)"则是一种法律与公关层面都相对稳妥的表达,既否认了事件,又未把话说死,为后续可能的信息更新留出空间。
为何这类声明值得审慎解读
对于安全事件声明,外部观察者需要保持一定的审慎态度。"未发现证据"并不完全等同于"绝对没有发生"。在网络安全领域,某些高级入侵手段可能不会立即留下明显痕迹,调查的深度、时间窗口以及取证能力都会影响最终结论。
另一边,也不应过度解读。在缺乏第三方独立验证或攻击者公开证据的情况下,一则未附带技术细节的"指控"本身同样需要谨慎看待。许多所谓的入侵声称最终被证实为夸大、误报,甚至是为博取关注而制造的噪音。
在网络安全领域,"高级持续性威胁"(APT,Advanced Persistent Threat)是理解为何"未发现证据"不等于"未被入侵"的关键背景。APT攻击者通常具备国家级或有组织犯罪集团的资源,擅长在目标网络中长期潜伏而不触发常规告警。他们会主动清除日志、伪造时间戳、利用合法工具(即"离地攻击",Living off the Land)规避检测,使得企业内部的取证调查极难在短时间内得出确定性结论。此外,调查结论的可靠性还受制于企业自身的日志留存策略——若日志保留周期过短或覆盖不全,某些入侵行为在技术上便无法被追溯,这并不代表入侵从未发生。因此,当企业声明"经全面调查未发现证据"时,调查所用的时间窗口、工具集与第三方取证机构的参与程度,是评估这一结论可信度的关键变量。
用户和从业者应关注什么
面对此类声明,普通用户与行业从业者可以关注几个关键维度:
- 是否有技术细节佐证:真正的数据泄露往往伴随可验证的样本数据或攻击路径描述。
- 是否有第三方安全机构介入:独立调查比企业自证更具公信力。
- 企业是否持续更新信息:透明、及时的后续沟通比一次性否认更能说明问题。
- 是否触发监管通报义务:在涉及用户数据的场景中,许多司法辖区要求企业在确认泄露后履行强制披露。
关于"监管通报义务",不同司法辖区的要求差异显著,值得了解其基本框架。欧盟《通用数据保护条例》(GDPR)规定,数据控制者在确认发生数据泄露后须于72小时内向监管机构报告;美国各州则有各自的泄露通知法(Breach Notification Laws),部分行业(如医疗的HIPAA、金融的GLBA)还有额外的联邦层面要求;中国的《个人信息保护法》与《数据安全法》同样规定了相应的报告义务。这意味着,若涉事企业在受监管的司法辖区运营且确认存在用户数据泄露,其沉默本身便可能构成合规风险。反过来,监管机构是否启动调查,也是外部判断事件严重程度的重要信号之一。
小结
目前这则声明所包含的信息量有限,仅是企业对某项入侵指控的正式否认。在没有更多技术证据或第三方核实的情况下,事件仍处于"各执一词"的阶段。对于关注信息安全的读者而言,理性的做法是既不盲目相信指控,也不完全依赖企业的单方面结论,而是持续跟踪事态发展与更权威的独立信息。
相关推荐

M&M's斥资数百万换掉人工蓝色素,为什么这么难?
玛氏公司投入数百万美元,试图用螺旋藻天然色素替代M&M豆中的人工蓝色素,却因物料浓稠堵塞管道、残留物引发霉菌风险而被迫改造整条产线。本文解析这场配方迁移背后的工程难题、消费者与监管推力,以及"无人工色素不等于健康"的清醒判断。

Meta全球AI开发者黑客松组队需求:计算机视觉与医疗AI方向
Reddit开发者发帖为Meta Global AI Developer Hackathon招募队友,方向聚焦计算机视觉与医疗AI。本文分析这一组队信号背后的赛道逻辑、技能互补需求与黑客松选题策略。

Claude 多个模型报错:Fable 5.1、Sonnet 5.5、Haiku 5.5 故障复盘
Claude Fable 5.1、Sonnet 5.5、Haiku 5.5 及 Opus 5.5 fast mode 出现错误率升高,官方 17 分钟内完成定位与恢复。本文梳理故障时间线、多模型连带故障的技术原因,以及对开发者重试与降级策略的实际启示。