QuietOS+Sentinel:给个人Agent加上进出双向安检

开发者用 QuietOS 管出站权限、Sentinel 管入站内容,为个人 Agent 建双向门禁。
文章介绍了一位开发者为个人 AI Agent 设计的双向安全方案:QuietOS 负责出站权限控制,让 Agent 只持有身份、由门禁持有权限,审批带过期时间并以 SHA-256 哈希写入仅追加账本;Sentinel 负责入站内容审查,把网页、邮件等外部内容一律视为数据而非指令,检测到外部指令时拦截并交由用户决定放行或终止,判断不确定时默认拒绝。项目已在 PyPI 发布 0.1.0,基准测试 34/34 通过,但开发者坦承存在同义词替换、leet 拼写、摘要中外泄、非英语覆盖指令四类未修复漏洞,且尚未在手机端部署。整体思路是把 Agent 的安全边界放在外围门禁上,人类始终在回路中。
个人AI Agent 的权限边界正在被重新定义。一位开发者在 Reddit 上分享了他的方案:QuietOS 负责“出站”的权限控制,Sentinel 负责“入站”的内容审查,两个组件共同把 Agent 夹在中间,最终决策权始终留给人类。
出站问题:谁持有钥匙?
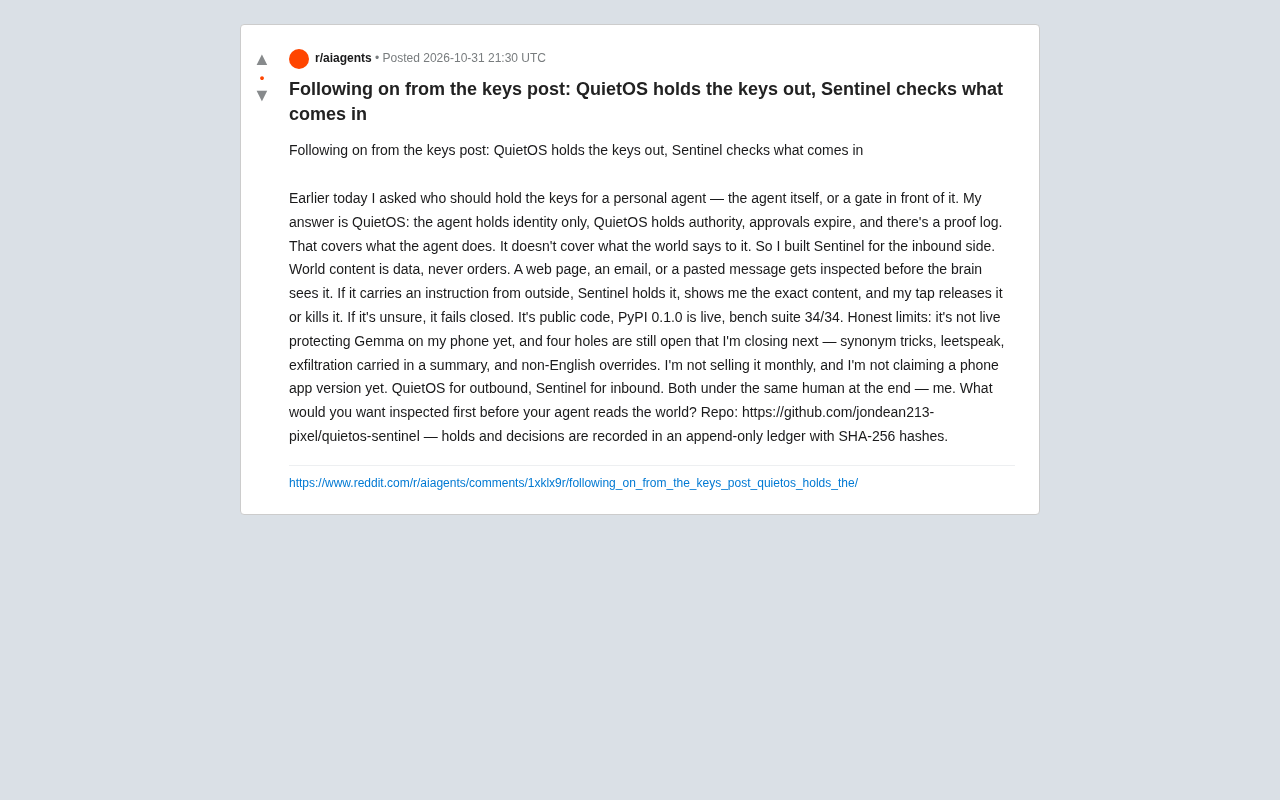
开发者此前在社区抛出一个问题:个人 Agent 应该自己持有钥匙,还是由它前方的一道门来持有?他的答案是 QuietOS——Agent 只持有身份,QuietOS 持有权限;审批会过期,并且有可验证的日志。
这套设计解决的是 Agent “向外做事”时的授权问题:每一次敏感操作都需要经过 QuietOS 的门禁,权限不是永久有效的令牌,而是带有过期时间的临时许可。配套的 proof log 用 SHA-256 哈希记录每一次持有与决策,写入仅追加的账本(append-only ledger),事后可以审计。
仅追加账本(append-only ledger) 是一种只允许写入新记录、不允许修改或删除已有记录的日志结构,区块链是其中最知名的实现。在安全审计场景中,它的价值在于防篡改:一旦某次授权或决策被写入,事后无法悄悄改写。配合 SHA-256 哈希,每条记录可生成摘要指纹,任何改动都会导致哈希不匹配,从而被检测到。这类结构常用于权限审批、密钥使用、Agent 动作等需要事后追责的场景。
入站盲区:世界说的话不能当命令
QuietOS 只覆盖了 Agent 对外部世界“做什么”,没有覆盖外部世界“对它说什么”。这正是 Sentinel 要补的位置。
开发者的核心原则很直接:世界内容只是数据,永远不是指令。网页、邮件、粘贴过来的消息,在进入“大脑”之前先经过 Sentinel 检查。如果内容中夹带了来自外部的指令,Sentinel 会将其拦下,把原文精确展示给用户,由用户点击放行或终止。若判断不确定,则默认拒绝(fail closed)。
这一思路对抗的是提示注入类攻击:攻击者不需要攻破模型,只需把恶意指令藏在 Agent 会读取的内容里。Sentinel 的做法是把“理解内容”和“执行指令”拆开,让外部文本无法直接触发动作。
提示注入(Prompt Injection) 是伴随大语言模型应用出现的一类攻击方式,可类比传统安全中的 SQL 注入:攻击者把精心构造的文本混入模型会读取的数据中,诱导模型把数据误当成指令执行。对个人 Agent 来说风险更高,因为它往往拥有文件读写、邮件收发、浏览器操作等真实权限。常见变体包括直接注入(用户输入中夹带指令)、间接注入(网页、文档、邮件正文里埋指令)以及通过编码、翻译、摘要等方式的绕过。目前业界尚无彻底防御方案,主流缓解思路是权限最小化、外部内容与指令分流、执行前人工确认。
工程现状与诚实的局限
项目已公开代码,PyPI 上发布了 0.1.0 版本,基准测试套件 34/34 通过。开发者明确表示不按月收费,也还没有手机 App 版本。
他自己列出的局限同样值得关注:目前尚未在手机上的 Gemma 模型上实际部署防护;还有四个已知漏洞待补——同义词替换、leet 拼写变体、藏在摘要中的外泄指令、以及非英语的覆盖指令。这四类都是绕过文本审查的典型手法,承认它们存在,比宣称“已解决”更有参考价值。
开发者在结尾把问题抛回社区:在你的 Agent 开始读取世界之前,你最希望先检查什么?
Fail closed(默认拒绝/失效关闭) 与 fail open(失效放行)相对,是安全系统在无法判定时的兜底策略。fail closed 要求系统在检测不确定、组件异常或规则未命中时一律拒绝,而不是放行。对内容审查类组件而言,这意味着宁可误拦正常内容,也不放过潜在攻击;代价是可用性下降、用户需要更多人工确认。文章中的 Sentinel 采用这一策略,与其“世界内容只是数据”的假设一致:放行是例外,需要人主动批准。
Leet 拼写变体 指用数字或符号替代字母的写法,如把“ignore”写成“1gn0r3”、把“admin”写成“4dm1n”。这类变形对基于关键词或字符串匹配的过滤器天然不友好,因为规则库很难穷举所有组合。攻击者常把它与同义词替换、大小写混用、插入无关字符等手法叠加,用来绕过内容审查。防御上通常需要归一化预处理(还原常见替换)或引入语义级判断,而不是单纯依赖字面匹配。
双向门禁对个人 Agent 的意义
这套方案的思路是把 Agent 的安全边界从“模型自身够不够聪明”转向“外围门禁够不够严格”。出站靠 QuietOS 管住权限,入站靠 Sentinel 管住内容,两端都有人在回路里。
对于正在尝试本地个人 Agent 的开发者,这种分层设计提供了一个可借鉴的骨架:权限与身份分离、外部内容默认不可信、不确定时选择拒绝、所有决策留痕。它的价值不在于功能完整,而在于把安全假设写进了架构本身。
相关推荐

Claude Sonnet 6疑泄露,Anthropic内部模型加速惊人
Anthropic疑似泄露Sonnet 6,Meter报告称其AI研发加速1.9倍;OpenAI发布GPT-6 Cyber,GPT-6.2 Astra或将至;Google Gemini Omni 1.2 Flash登顶视频生成榜;Meta stealth模型与实时头像亮相;市场波动下Google仍投170亿美元建数据中心。

科幻小说对AI的预测有多准?
科幻小说对AI的预测有多准?本文结合Hacker News讨论,分析科幻作品在AI发展中的远见与盲区,探讨其真正价值在于启发思考而非精准预测。

SwarmEvolve:潜空间智能体集群加速进化搜索
SwarmEvolve框架让数百个低成本智能体在潜空间中集群推理,通过KV缓存共享信息,在数学发现和科学计算问题上实现快速进化搜索,中位数仅3-8分钟达到其他框架60分钟的最佳分数。