Railway平台遭攻击,官方紧急要求所有用户撤销密钥
Railway遭黑客解密部分客户机密,要求所有用户立即轮换密钥。
Railway平台发布紧急安全通告,确认黑客成功解密了部分客户的机密信息(环境变量和密钥),并要求所有用户立即撤销并轮换私密密钥。文章分析了此次事件的核心事实:环境变量中通常包含数据库密码、API密钥等核心资产,一旦解密将直接威胁用户后端服务与云资源。文章指出,要求全体用户轮换是一种防御性过度反应,但在解密机制可能已被攻破的情况下是唯一稳妥的选择。事件也暴露了vibe-coding生态中用户将安全视为平台黑盒的信任风险,并给出开发者应立即采取的行动清单,包括审计环境变量、启用最小权限原则、监控异常访问以及重新评估平台依赖风险。
以“vibe-coding”著称的开发者平台Railway近日发布紧急安全通告,要求所有用户立即撤销并轮换其私密密钥。此前,黑客成功解密了部分客户的机密信息,引发了对该平台安全架构的广泛担忧。
攻击事件的核心事实
Railway在通告中确认,攻击者能够解密部分客户的“secrets”(即存储在平台上的敏感环境变量和密钥)。尽管平台未披露具体受影响用户数量,但“要求所有用户撤销密钥”的措辞表明,此次泄露可能波及面较广,或攻击者获取了解密机制的关键信息。
对于依赖Railway部署应用和托管代码的开发者而言,环境变量中通常包含数据库密码、API密钥、第三方服务凭证等核心资产。一旦这些信息被解密,攻击者可直接访问用户的后端服务、云资源甚至支付系统。
为什么“撤销所有密钥”是必要之举
从安全响应角度看,要求全体用户轮换密钥是一种防御性过度反应(defensive overreach),但在密钥解密机制可能已被攻破的情况下,这是唯一稳妥的选择。
Railway的架构将用户机密以加密形式存储,理论上平台自身也无法直接读取明文。黑客能够解密部分机密,意味着要么加密密钥管理存在漏洞,要么攻击者获得了额外的解密能力。无论哪种情况,继续信任原有密钥的安全性都已不现实。
对开发者来说,这意味着需要:
- 立即在Railway控制台撤销现有令牌和密钥
- 生成新的凭证并更新所有相关服务配置
- 审查访问日志,排查异常活动
- 通知依赖这些凭证的上下游团队
密钥轮换(Key Rotation) 是指定期或按需更换加密密钥、API令牌或凭证的做法。其核心逻辑是限制单个密钥的生命周期,从而降低密钥意外泄露后的暴露窗口。在理想的轮换机制中,旧密钥会在新密钥生效后被撤销并失效,同时所有使用该密钥的服务需同步更新配置。对于托管平台而言,密钥轮换通常涉及平台侧的加密密钥(用于封装用户机密)和用户侧的访问令牌两个层面。此次Railway要求所有用户轮换,属于用户侧凭证的强制更新,其紧迫性在于:一旦平台加密密钥或解密路径被突破,所有历史存储的密文都可能被视为已泄露,唯一可靠的补救就是让旧密文对应的凭证彻底作废。
防御性过度反应(Defensive Overreach) 是安全事件响应中的一种策略:在攻击范围和根因尚未完全明确时,主动采取比必要程度更严格的措施(如全局强制轮换、临时下线功能、宽泛封禁访问),以牺牲部分可用性和运维成本来换取确定性安全。这种策略的合理性建立在“未知风险可能远大于已知风险”的判断上。在Railway事件中,平台尚未披露攻击者具体获取了哪些解密能力,因此要求所有用户轮换密钥,实质上是将“可能已泄露”的密文全部作废,避免攻击者利用残留的解密路径继续横向移动。其代价是全体用户的运维负担,但相比凭证被静默滥用的后果,这一代价在安全响应窗口内通常是可接受的。
对vibe-coding生态的警示
Railway常被归类为“vibe-coding”平台——强调快速部署、低运维负担,让开发者专注于业务逻辑而非基础设施。这类平台的用户往往将安全配置视为“平台已处理”的黑盒,此次事件打破了这种信任假设。
当托管平台成为攻击目标时,用户数据的最终安全责任仍然落在开发者自身。密钥轮换虽是标准操作,但要求“所有用户”执行,说明平台在事件响应中选择了最保守的路径,也侧面印证了攻击的严重性。
Vibe-coding 是近年流行的一种开发范式,强调借助AI辅助和低代码/托管平台,以极低的前期配置和运维投入快速将想法推向生产。其典型特征是:开发者将基础设施(数据库、部署、密钥管理)委托给平台,自身专注于业务逻辑与快速迭代。这种模式显著降低了开发门槛,但也将安全配置的默认责任转移给了平台。问题在于,vibe-coding用户往往默认“平台已处理安全”,缺乏对密钥生命周期、访问日志和最小权限的主动审计。当托管平台自身成为攻击目标时,这种信任假设就会转化为系统性风险:用户既不了解平台加密的具体实现,也缺乏独立验证凭证是否泄露的手段,只能在事后被动响应。
开发者应立即采取的行动
除了撤销和轮换密钥,建议Railway用户采取以下额外措施:
- 审计环境变量:检查哪些机密信息曾存储在Railway中,评估泄露后的潜在影响范围。
- 启用最小权限原则:确保每个API密钥仅拥有完成其功能所需的最小权限,降低单点泄露的破坏力。
- 监控异常访问:在云服务商和第三方平台侧开启访问告警,及时发现使用旧密钥的异常请求。
- 评估平台依赖风险:对于核心业务,考虑是否需要在托管便利性与安全可控性之间重新权衡。
Railway尚未公布攻击的完整技术细节和受影响用户的具体范围。对于使用该平台的团队而言,当下最紧迫的任务是完成密钥轮换,而非等待更多信息披露。
最小权限原则(Principle of Least Privilege) 要求每个凭证、服务或用户仅被授予完成其既定任务所必需的最小访问范围,不多给一项权限。在API密钥场景中,这意味着:数据库密码只允许访问特定库表,第三方API密钥只开通当前功能所需的接口,云资源令牌限定在特定区域和操作类型。最小权限的价值在泄露事件中尤为突出:如果每个密钥的权限都被严格限制,那么单点泄露的破坏半径就会被压缩到可控范围,攻击者难以利用一个低权限密钥横向扩散到核心系统。与之配套的实践还包括为不同环境(开发、测试、生产)使用独立密钥,以及为密钥设置到期时间和使用条件(如IP白名单)。
相关推荐
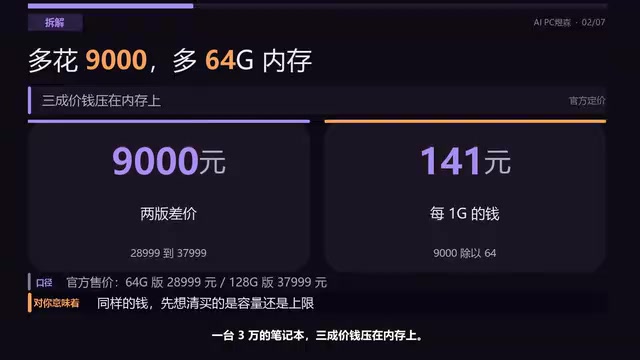
64G内存笔记本跑大模型,实际可用仅46.7G
华硕ProArt创16实测:64G内存标称值下模型可用仅46.7G,128G版官方上限1200亿参数。本文拆解9000元内存差价、统一内存占用真相、续航表现,并给出三步自查方法,帮你判断本地跑大模型该买多大内存。
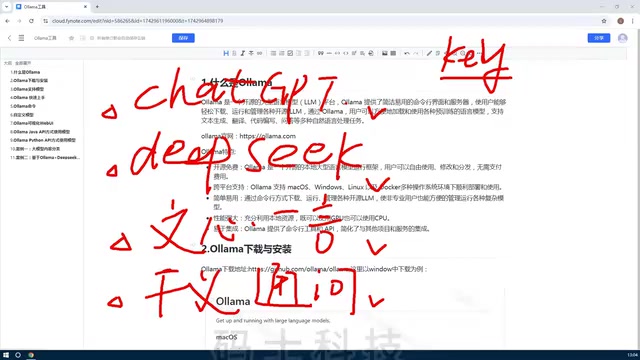
Ollama零基础教程:本地部署大模型入门指南
Ollama零基础入门教程:了解Ollama是什么、核心特点与本地部署大模型的价值。涵盖开源免费、跨平台、CPU/GPU调度、API集成等关键信息,助你快速上手本地大模型管理工具。

LangGraph 实战:开发者真实工作流与技术栈剖析
从 Reddit 开发者提问切入,剖析 LangGraph 在实际生产中的工作流设计、技术栈组合、图结构模式与调试痛点,总结从教程走向落地的关键实践与可观测性需求。