Reddit用户成功获取Cyber Defense访问权限,分享Mythos 5.1配置经验

Reddit用户分享获取Cyber Defense权限并安全配置Mythos模型的经验与争议。
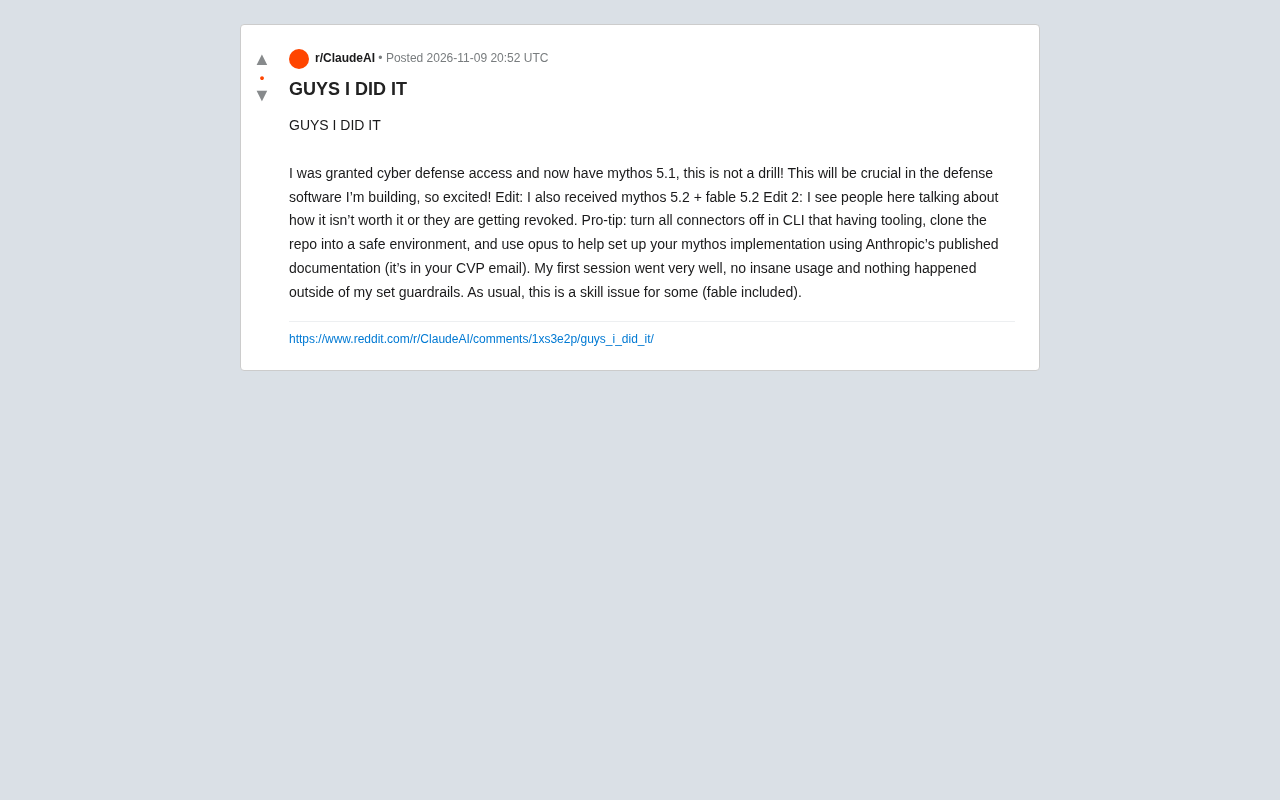
文章讲述一位Reddit用户获得Cyber Defense访问权限并取得Mythos 5.1、5.2及Fable 5.2模型后发帖庆祝,随后补充了安全配置建议:在CLI中关闭所有连接器、将仓库克隆到隔离环境、参照Anthropic通过CVP邮件发布的官方文档并借助Opus辅助集成。评论区出现质疑权限价值与稳定性的声音,楼主以“这通常是技能问题”回应,暗示配置不当是主要障碍。文章认为该案例体现了受限AI工具使用中安全隔离与文档遵循的重要性,也反映了社区既渴望使用又担忧风险的复杂心态。
一个Reddit帖子的启示:如何安全获取并使用受限AI工具
近日,Reddit上一位用户发帖庆祝自己获得了Cyber Defense访问权限,并成功获取了Mythos 5.1模型。该帖子迅速引发关注,不仅因为Mythos系列模型在特定领域的应用潜力,更因为楼主在后续编辑中分享了具体的配置技巧和避坑指南。
事件回顾:从兴奋到实用建议
楼主在帖子中难掩激动之情:“GUYS I DID IT”(伙计们我做到了),并提到获得Cyber Defense访问权限后拿到了Mythos 5.1,强调“这不是演习”。随后,楼主补充说还收到了Mythos 5.2和Fable 5.2。这些模型将用于其正在构建的防御软件中。
然而,评论区出现了一些质疑声音,有人认为不值得或者访问权限会被撤销。对此,楼主给出了自己的专业建议:在CLI中关闭所有连接器,将仓库克隆到安全环境,并利用Opus参照Anthropic发布的文档(在CVP邮件中)来帮助设置Mythos实现。楼主表示首次会话非常顺利,没有异常使用情况,也没有超出设定的防护栏。
Cyber Defense 访问权限通常指某些 AI 厂商面向安全防御场景提供的受限模型访问通道,与通用 API 不同,它往往要求申请者说明具体防御性用途,并附带更严格的使用协议与审计机制。Mythos 在此语境下是一系列面向特定垂直领域的模型(文中为 5.1、5.2 版本),其能力与部署方式可能因访问层级而异。Fable 则是另一条模型线,版本号 5.2 与 Mythos 并列出现,说明用户可能同时获得了多条产品线的权限。理解这些名词有助于判断帖子中的“拿到模型”并非公开可下载,而是指在受控环境中获得调用或部署资格。
技术要点:安全配置Mythos的步骤
根据楼主的分享,成功配置Mythos的关键在于隔离和文档利用。具体步骤包括:
- 关闭连接器:在命令行界面中禁用所有工具连接,减少潜在的安全风险。
- 安全环境克隆:将代码仓库克隆到受控环境中,避免敏感数据泄露。
- 利用官方文档:参照Anthropic通过CVP邮件发布的文档,使用Opus辅助完成Mythos的集成。
这些步骤体现了对安全性的重视,也呼应了Cyber Defense访问权限的初衷——在防御性软件中安全地使用AI能力。
连接器(connector) 在 CLI 或 IDE 类工具中通常指将模型与外部服务(如代码仓库、数据库、浏览器、第三方 API)打通的插件或配置项。关闭连接器意味着切断模型对外部资源的自动访问,降低提示注入、数据外泄或越权操作的风险。Opus 是 Anthropic 旗下的高性能模型系列,此处被用作“参照文档进行配置”的辅助工具,即让一个模型阅读官方文档并生成集成步骤或配置代码。CVP 邮件 指 Cyber Defense 访问计划相关的官方通信,其中附带的文档是配置 Mythos 的一手依据。隔离环境克隆仓库,则是为了在受控沙箱中测试模型行为,避免污染生产代码或泄露敏感信息。
社区反应与争议
帖子引发了两种声音:一方面,有人祝贺楼主并询问细节;另一方面,也有人质疑其价值或担心权限被回收。楼主则回应称“这通常是技能问题”,暗示部分用户可能因配置不当而遇到问题。这种分歧反映了受限AI工具在社区中的复杂心态——既渴望使用,又担忧风险。
“这通常是技能问题” 这一说法在开发者社区中常用来将失败归因于配置或使用方式,而非工具本身。它反映出一个现实:受限 AI 工具的可用性高度依赖环境搭建、权限边界和文档理解,经验不足者容易在连接器、防护栏或版本兼容上出错。防护栏(guardrails) 指模型或平台内置的安全限制,用于阻止有害输出、越权操作或敏感数据外流;楼主强调“没有超出设定的防护栏”,意味着其使用行为仍在平台允许的范围内。权限被回收的担忧则源于此类访问通常附带合规审查,一旦用途偏离申请时声明的防御场景,资格可能被撤销。
对开发者的启示
对于希望获取类似访问权限的开发者,楼主的经验提供了参考:严格遵循官方文档、在隔离环境中测试、控制工具连接。同时,保持对权限状态的关注也很重要。尽管帖子未提及具体申请流程,但可以看出,Cyber Defense类访问通常与安全相关的项目绑定,需要明确的使用场景。
结语
Reddit上的这则分享虽然简短,却包含了实用信息。在AI模型日益强大的今天,如何安全、合规地使用受限资源是每个开发者需要思考的问题。楼主的做法或许能为你提供一些借鉴。
相关推荐
Starlink Mini 2 发布:便携卫星上网再进化
Starlink Mini 2 在 Hacker News 引发热议,帖子获 285 点、291 条评论。本文梳理便携卫星终端的迭代方向、社区讨论焦点及实际使用场景。
PewDiePie自搜趣谈:退休、自研AI模型Ajax与Linux日常
PewDiePie发布自搜视频,回应退休传闻,透露自研AI模型Ajax已达60 tokens/s、仍处BF16训练阶段,并分享Arch Linux日常、OpenAI封禁经历与对YouTube生态的疲惫感。
PewDiePie自曝失败:两年喂乌鸦计划为何翻车?
PewDiePie分享两年失败经历:试图与日本乌鸦交朋友,从喂花生到拯救倒吊乌鸦,最终被一位日本爸爸“抢走”荣耀。视频展现了与野生动物互动的真实挑战,以及创作者坦诚失败的一面。