三分钟把DeepSeek小鲸鱼拉进QQ群?手把手教程与冷静分析
拆解B站整活视频中DeepSeek接入QQ群的三层工具链,并补充其风险与成本边界。
文章以B站一条整活视频为引,拆解了将DeepSeek接入QQ群的技术路径:Snowroom负责向QQ进程注入并捕获消息,QQBridge在本地起Web服务做中转与Token鉴权,DSH作为模型调用客户端填入API Key。作者指出视频讲解极度压缩,真正容易卡住的是进程注入与Token对接而非申请Key,并强调该方案依赖非官方接口,存在QQ版本更新导致注入失效、账号被判异常、本地服务暴露导致Token泄露三类风险。群聊场景的token消耗远高于个人对话,成本也易被低估。视频价值在于提供路线图,实操应回到各项目官方文档确认细节。
B站上一条标题为「三秒教会你把DeepSeek大肥鱼拉进QQ群!……才怪」的视频,用极快的语速演示了一套把 DeepSeek 接入 QQ 群聊的流程。视频本身带着明显的整活气质,但它串起来的工具链——DSH、Snowroom、QQBridge——确实对应着一条真实存在的技术路径。本文把这条路径拆开讲清楚,同时补上视频没说的部分:风险、边界和它到底解决了什么问题。
这条链路到底在做什么
把大模型接进 QQ 群,本质是三个环节的拼接:消息从 QQ 群进出、在本地或服务器上转发、再交给模型生成回复。视频里的方案用 Snowroom 负责 QQ 侧的注入与消息捕获,用 DSH 作为模型调用的客户端与配置层,中间通过 QQBridge 打通两边。
据视频演示,Snowroom 需要从 GitHub 下载对应电脑架构的版本,解压后运行批处理文件,控制台会输出一段 Token;把这段 Token 填回配置,再在 Snowroom 后台选择目标 QQ 进程注入,QQ 与 Snowroom 之间的通道就算建立。之后再由 QQBridge 把消息转给 DSH,形成完整闭环。
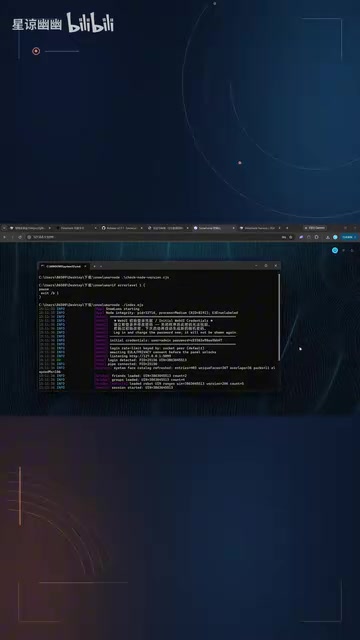
注意一个细节:视频里提到的「注入 QQ 进程」,意味着这套方案依赖于对 QQ 客户端进程的干预。这不是官方开放的机器人接口,而是走了一条灰色地带的本地化路线。理解这一点,后面关于风险的讨论才有落脚点。
进程注入是一种在目标程序运行时将外部代码或数据强行写入其内存空间的技术,常用于调试、外挂和模块化扩展。在本方案中,Snowroom 通过向 QQ 客户端进程注入自己的模块,从而截获和伪造 QQ 的网络消息收发,绕开腾讯官方的机器人接口。这种方式本质上依赖 QQ 客户端的内部实现,一旦客户端更新、内存结构变化,注入就可能失效甚至导致 QQ 崩溃。此外,它违反了多数平台的服务条款,账号可能被判定为使用外挂而遭到封禁。与官方 QQ 机器人开放平台相比,进程注入方案无需审核、无需公网服务器,上手快但稳定性和合规性都差得多。
视频里那套配置流程拆解
DSH 这一侧的核心是 API Key 与预设。视频的说法是:打开 DSH 官网下载安装,在设置里添加预设,填入自己的 API Key。没有 Key 的话,去官网的用量查询页面获取,再通过充值获得额度。
这一步本身没什么门槛,任何调用大模型 API 的工具都遵循同样的逻辑:拿到凭证、填进客户端、确认额度。视频用「聪明的你已经学会 99%」一笔带过,实际上真正容易卡住的是后面的进程注入和 Token 对接,而不是申请 Key。
从演示节奏看,作者显然熟悉这套流程,所以讲解被压缩到了近乎速记的程度。对第一次接触的人来说,「解压到想安装的文件夹」「点 Bat 文件」「把 Token 输入到里面」这几句都需要自己补全上下文——比如 Token 填到哪个配置项、路径写绝对还是相对、注入失败时如何回退。
打通 QQ 到 DSH 的关键一跳
链路里最容易出错的是 QQBridge 这一段。视频的描述是:根据控制台显示的地址,找到文件夹里的对应文件,用记事本打开,把 Token 复制到浏览器中,看到连接成功即完成。
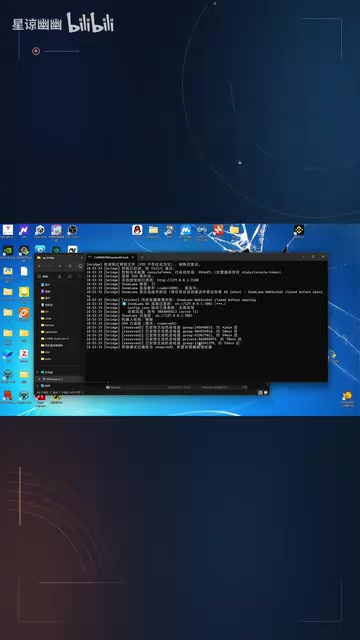
这里的操作对象是一个本地服务地址,Token 起到鉴权作用。换句话说,这套工具在本地起了一个 Web 服务,QQ 侧的消息通过它中转,再由它调用 DSH 背后的模型。安全性完全取决于这个本地服务是否只监听本机、Token 是否足够随机、以及配置文件会不会被误传出去。视频没有讨论这些,而它们恰恰是决定「能不能长期用」的因素。
视频结尾提到「安装过程中出现任何问题都可以去问 DSH 让他帮你解决」,随后展示了群聊里的表格表现,并感谢开源项目。这种「用 AI 修 AI 工具」的自我指涉挺有意思,但也说明这套流程的容错设计并不友好——需要靠模型来兜底排障。
本地 Web 服务与 Token 鉴权:QQBridge 在本地启动一个 HTTP 服务,并生成一个随机 Token 作为访问凭证。QQ 侧的消息通过该服务中转,调用方必须携带正确 Token 才能使用接口。这种设计的核心安全前提是服务只绑定 127.0.0.1(仅本机可访问),且 Token 足够长且随机。一旦服务监听 0.0.0.0 或路由器做了端口映射,局域网甚至公网上的任何人都可能扫描到该端口;若 Token 又写在明文配置文件里被误传或截图泄露,攻击者就能直接调用你的模型额度,甚至通过接口向群内发送任意消息。视频演示中并未说明如何确认监听地址和 Token 强度,实操前应检查配置文件中的 host 与 port 设置。
为什么说「三秒」是标题党,但方向是真的
严格来说,视频标题里的「三秒」是反讽,正片里作者自己也承认需要一步步配置。真正值得关注的是它验证了一件事:开源社区已经把「QQ 群 + 大模型」的门槛压到了普通用户能跟着视频走完的程度。
但门槛降低不等于可以无脑上手。进程注入类方案天然伴随几个问题:QQ 客户端版本更新可能导致注入失效;账号存在被平台判定为异常行为的风险;本地服务若暴露在公网,Token 泄露就等于把模型调用权限交出去。视频作为娱乐向内容不会展开这些,但准备实操的人需要自己评估。
另一个被忽略的点是成本。API Key 需要充值,群聊场景下消息量大、上下文长,token 消耗会比个人对话高得多。视频里「用量拿去充值」一句带过,实际账单可能超出预期。
API 调用成本:大模型 API 通常按输入和输出的 token 数量计费,群聊场景下每条回复都需要把最近的聊天记录作为上下文一并发送,token 消耗随群活跃度和上下文长度线性增长。一个几十人的活跃群,一天可能产生数千条消息,若每条都触发模型调用并携带历史上下文,费用会远高于个人对话。此外,多数 API 设有速率限制和并发上限,群聊高峰时可能出现排队或报错。准备长期运行前,建议在服务端设置触发频率限制、上下文截断长度和每日预算上限,避免账单失控。
小结
这条视频的价值不在于教程本身有多严谨,而在于它把一条原本散落在 GitHub 文档和群聊里的技术路径,用几分钟串成了可跟随的流程。想尝试的人可以把它当作路线图,但每一步都应该回到各项目的官方文档确认细节,尤其是涉及进程注入和本地服务暴露的环节。整活可以看,配置要谨慎。
相关推荐

WorkBuddy实战:桌面AI智能体自动化办公与购物全解析
深度解析腾讯WorkBuddy桌面AI智能体的核心能力:打通微信、飞书、钉钉、百度网盘,实现文件整理、周报生成、PDF数据提取与浏览器自动购物。结合B站256集实战教程,分析标准任务与审美任务的执行边界,以及OpenCLI桥接、登录态复用等落地细节。

Copilot使用指标升级:自定义技能与代理可命名追踪
GitHub Copilot使用指标更新:自定义技能、代理、MCP服务器和插件现在可按名称追踪,每个列表容量从5提升至25,帮助管理员精确评估内部AI工具的采用率与投入产出。

亚马逊封杀AI代理,沃尔玛却开门迎客:零售入口争夺战
亚马逊在法庭和防火墙层面封堵AI购物代理,沃尔玛却推出官方MCP服务器允许代理搜索和下单。本文分析两大零售巨头对AI代理的相反策略、代理接入的消费限额与交易审批机制,以及开发者应如何按平台规则构建AI购物代理。