ScaleKit实战:构建带Per-User OAuth的DevOps AI Agent

用Per-User OAuth构建DevOps Agent,让Agent以真实用户身份跨系统行事。
文章基于Scalekit的演示视频,拆解如何用ScaleKit构建支持Per-User OAuth的DevOps Agent。共享管理员凭证虽然省事,却带来身份缺失、作用域失控和密钥泄露风险,是DevOps Agent的安全陷阱。ScaleKit作为Agent的工具调用与认证层,通过几次点击即可为GitHub、Linear和Slack分别创建per-user连接,令牌存入保险库并自动刷新。Agent本身逻辑轻量:轮询GitHub开放PR,跳过已跟踪项避免重复工单,创建Linear工单、提醒评审人并发布每日摘要,写操作前先询问确认。演示中Agent在47秒内完成8个PR分诊,令牌不进入代码或模型上下文。文章认为,AI Agent生产化的关键瓶颈在认证与权限,而非推理能力。
当工程师每天要花时间追查过期的PR、处理失败的检查、回复评审提醒、同步Linear工单和撰写每日摘要时,一个DevOps AI Agent看起来是完美的解药。但真正动手时,麻烦才刚刚开始:一个简单的“把过期PR整理成Linear工单”的需求,就牵涉到GitHub、Linear、Slack三个应用。这意味着三套OAuth应用、不同的作用域、密钥,以及总在凌晨两点过期的令牌。
不少开发者选择捷径:用一个共享的管理员凭证。代价是身份缺失、作用域失控,一旦密钥泄露就是安全事故。据YouTube技术频道Scalekit的演示,正确的解法是引入专门的Agent认证与工具调用层,让每个用户以自己的身份授权,Agent代其行事。
本文结合该演示视频的内容,拆解如何用ScaleKit构建一个支持Per-User OAuth的DevOps Agent,并分析这种架构对AI Agent落地的意义。
为什么共享凭证是DevOps Agent的陷阱
DevOps Agent的核心工作是跨系统读写:从GitHub拉取PR状态,在Linear创建工单,往Slack推送提醒。每个系统都有自己的权限模型。如果用共享服务账号,Agent就拥有了“超级权限”,任何一次调用都无法追溯到具体的人。
据演示中的说法,这种捷径“没有身份,没有作用域,一把钥匙泄露就是灾难”。而Per-User OAuth则让每个工程师用自己的账号授权,Agent拿到的令牌只代表该用户,能触及的范围严格限定在其作用域内。这不仅是安全最佳实践,也是审计和合规的基础。
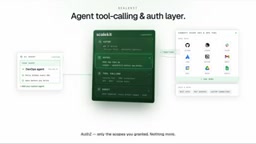
ScaleKit的定位正是“Agent的工具调用与认证层”:谁在提问?一个真实用户。他能碰什么?只有他的作用域。一次调用触达任意工具,并且每个动作都被记录。
OAuth 2.0 与 Per-User OAuth 的机制
OAuth 2.0 是一种授权框架,允许第三方应用在用户不直接交出密码的前提下,获得对用户资源的有限访问权限。其核心流程是:应用将用户重定向到授权服务器,用户在托管页面登录并同意授权,授权服务器随后颁发访问令牌(access token)和刷新令牌(refresh token)。访问令牌通常有较短的有效期(如几小时),过期后可用刷新令牌换取新令牌,而无需用户再次登录。
“Per-User OAuth”指每个终端用户分别完成这一授权流程,产生的令牌只代表该用户本人,而非共享的服务账号。与之相对的是“共享凭证”模式:所有请求都使用同一个管理员级令牌或服务账号密钥。在 DevOps Agent 场景下,Per-User OAuth 的好处是权限边界清晰——Agent 调用 GitHub、Linear、Slack 时,实际是以发起请求的那位工程师的身份行事,只能触及其个人授权范围内的资源。这也为审计留下完整链路:任何一次读或写都能追溯到具体的人。代价是需要为每个用户管理独立的令牌生命周期,这正是 ScaleKit 这类认证层要解决的问题。
三步接入GitHub、Linear和Slack
ScaleKit把连接外部应用简化为几次点击。演示中展示了完整流程:
- 创建连接:选择GitHub,认证模式选“per user”,填入OAuth应用的凭证,配置所需的最小作用域,保存即可。GitHub工具随即就绪。
- 重复Linear和Slack:同样的流程,几次点击,三个连接、三个名字。
- 配置Agent模板:从ScaleKit仪表盘复制环境URL、客户端ID和新生成的密钥,填入fork后的DevOps Agent仓库,同时设置三个连接名、要监控的仓库和每日摘要的发送位置。
用户会在托管登录页上一次性完成授权,令牌直接存入ScaleKit的令牌保险库。当令牌临近过期,ScaleKit自动刷新,开发者无需处理凌晨两点的过期异常。
OAuth 作用域(Scope)与最小权限原则
作用域是 OAuth 授权请求中用来声明“应用需要哪些具体权限”的字符串,例如只读仓库信息与创建工单是不同作用域。授权服务器在用户同意后,将作用域绑定到令牌上,资源服务器再据此限制可执行的操作。
最小权限原则要求只申请业务真正需要的作用域,而不是图省事勾选全部权限。对 DevOps Agent 而言,如果它只需要读取 PR 状态和创建工单,就不应申请删除仓库或管理组织成员这类高危作用域。作用域收得越窄,令牌一旦泄露或被滥用,造成的破坏面就越小。演示中为每个连接单独配置最小作用域,正是把这一原则落到工程实践:GitHub 连接只拿读 PR 与写评论所需权限,Linear 连接只拿建工单所需权限,Slack 连接只拿发消息所需权限。
Agent逻辑:一个函数,两件事
认证层就绪后,Agent本身的逻辑反而变得轻量。演示中的Agent执行两件核心任务:轮询GitHub的开放PR,以及在发现过期PR时创建Linear工单、提醒评审人,并发布团队每日摘要。
细节设计体现了生产级的考量:已经在Linear跟踪过的PR会被跳过,避免重复工单;任何写操作之前,Agent会先询问确认。开发者只需关注“当每个bug出现时问它要Linear工单”这样的业务逻辑,Agent会先起草计划,再执行。
从演示数据看,Agent在47秒内完成了8个PR的分诊,每个动作都运行在真实用户的令牌上——Priya的、Marcus的、Dev的,而不是一个共享机器人。这些令牌不会进入代码,也不会进入模型的上下文。
令牌保险库与自动刷新
令牌保险库(token vault)是一种专门存储 OAuth 访问令牌和刷新令牌的安全组件,通常对令牌加密后落盘,并以严格的访问控制限制谁能读取。它把令牌与业务代码、日志和模型上下文隔离开,避免密钥出现在仓库、环境变量明文或提示词中。
自动刷新则负责在访问令牌临近过期时,用刷新令牌静默换取新令牌,并更新保险库中的记录,用户和开发者都无需感知。对 Agent 来说,这意味着调用外部工具前不必自行判断令牌是否过期,也不会因为凌晨令牌失效而导致任务中断。两者结合,构成了 Per-User OAuth 能够规模化运行的基础设施:每个用户的令牌被安全托管、按需刷新,Agent 只在调用瞬间取得可用令牌,用完即弃。
对AI Agent生产化的启示
这个案例揭示了AI Agent从Demo走向生产的一个关键瓶颈:认证与权限。大多数Agent框架擅长推理和工具调用,却把OAuth的脏活留给开发者。ScaleKit声称支持500多个外部应用、任意框架和任意LLM,本质上是在填补这块基础设施空白。
对打算构建内部DevOps Agent的团队来说,有几个可迁移的经验:
- 优先选择Per-User OAuth:哪怕初期配置更麻烦,也避免共享凭证带来的身份黑洞。
- 将令牌管理外置:自动刷新、保险库存储能省去大量运维负担。
- 写操作前确认:Agent的自主性需要边界,尤其是创建工单、发送消息这类有外部影响的操作。
- 用幂等逻辑防重复:跳过已跟踪的PR,避免Agent制造噪音。
需要说明的是,以上分析基于单一演示视频,ScaleKit的实际易用性和500+应用的支持深度仍需独立验证。但其倡导的“Agent以用户委托身份行事”的模式,值得任何构建多系统Agent的团队参考。
相关推荐

Anthropic IPO揭秘:AI热潮的燃料还是泡沫导火索?
Anthropic递交IPO申请,代码ANT。拆解招股书:80%收入来自按量付费、净亏807亿中720亿为账面费用、900%净收入留存率,以及SpaceX等历史IPO的首日与三年表现对比,回答AI泡沫之问。

AI会杀死研究论文吗?数学家给出新答案
数学家们在Lex Fridman播客中讨论AI是否会让研究论文消亡。从期刊审稿压力到Lean形式化验证,从GitHub开源疲惫到Mathlib的众包模式,探讨学术贡献形态的演变与数学知识验证的未来。

企业级大模型开发:从RAG到多Agent实战
企业级大模型应用开发课程解析:从提示工程、RAG到多Agent工程实战与FDE项目交付,帮助开发者理解Agent技术为何成为企业落地重点,系统化学习少走弯路。