Secret Key:开源密码继承方案,家人可紧急解锁

开源工具 Secret Key 用密码分片、短信验证和 48 小时延迟,为密码库提供紧急访问通道。
Secret Key 是一款在 Product Hunt 获得关注的开源自托管工具,旨在解决密码管理器“单点故障”带来的数字遗产难题。它将主密码通过秘密共享方案拆分成多个片段,交给信任的人保管,例如 3-of-5 机制下任意 3 人即可协作恢复主密码。解锁流程额外加入短信验证和 48 小时延迟,期间可一键取消,以平衡紧急访问与日常安全。开源和自托管让代码可审计、不依赖第三方服务器,但也带来运维门槛。该工具适合有一定技术能力、重视数字遗产规划的用户,但短信验证的脆弱性和延迟在极端紧急场景下的局限仍需权衡。
失去至亲时,数字遗产往往成为一道难题。密码管理器里的密钥、账户、加密货币,可能永远沉睡。Product Hunt 上的一款开源工具 Secret Key 试图解决这个问题:它让你将主密码拆分成多片,交给信任的家人,在紧急情况下通过多人协作解锁密码库。
为什么需要“紧急访问”功能
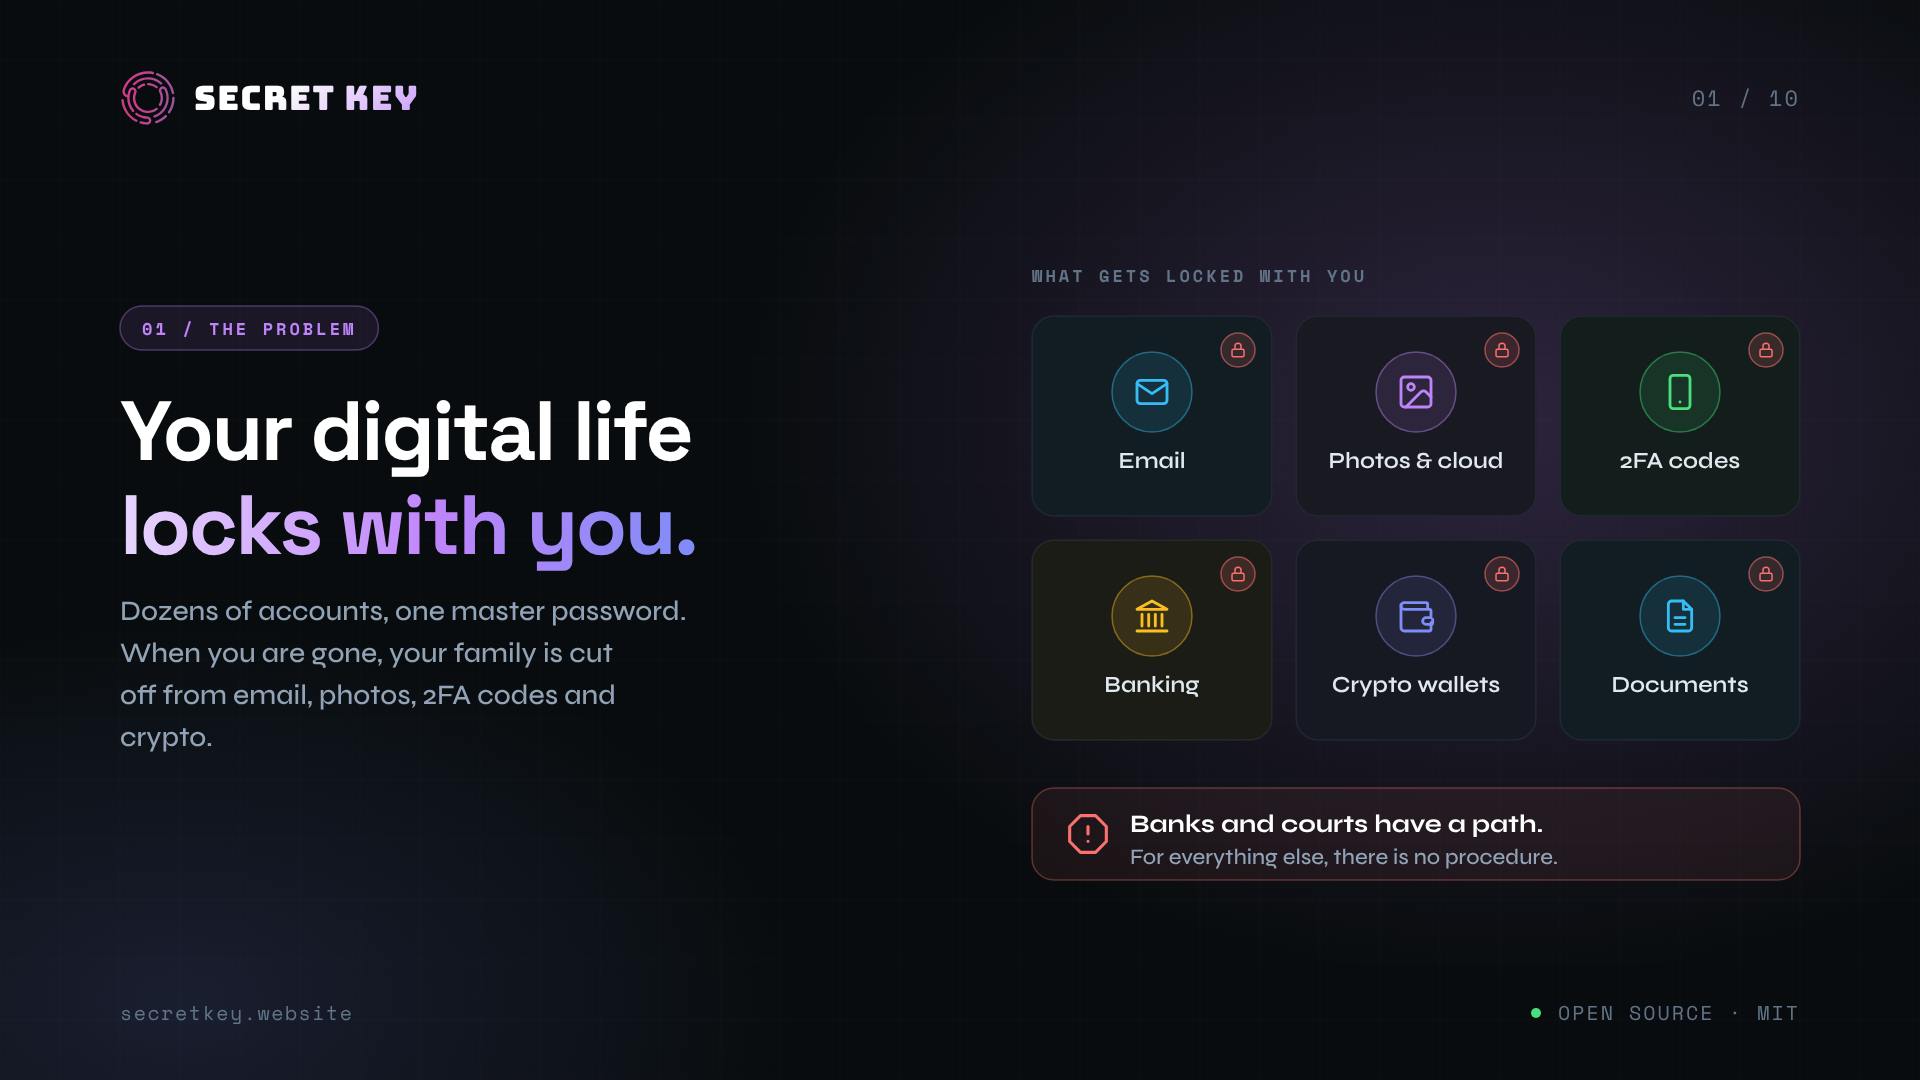
密码管理器保护隐私,但也制造了单点故障。如果有人突然离世或丧失行为能力,家人往往无法访问关键账户,甚至不知道密码库的存在。Secret Key 的出发点很明确:在不牺牲日常安全的前提下,为密码库增加一条安全、可控的紧急通道。
这款工具在 Product Hunt 获得 74 票,排名当日第 9,标签包括开源、隐私、安全。对于一款面向小众场景的工具来说,这个成绩反映出数字遗产管理正受到更多关注。
密码分片:3-of-5 的信任机制
Secret Key 的核心是密码学中的秘密共享方案。你将主密码拆分成多个片段,分发给信任的人。例如,设定 5 个人持有片段,任意 3 人组合即可恢复主密码。这样避免了单点信任风险——没有人能单独解锁,也不会因为个别人失联而无法恢复。
这种机制常见于密钥托管场景,但 Secret Key 将其带到了个人密码管理领域。自托管意味着片段和验证流程完全由你控制,不依赖第三方服务器。
秘密共享(Secret Sharing)是一类密码学协议的统称,最著名的实现是 1979 年 Adi Shamir 提出的 Shamir 秘密共享(SSS)。其原理是将一个秘密值(如主密码)编码为一个高次多项式的常数项,再在不同的点上求值得到多个份额(share)。只要收集到的份额数量达到预设阈值(如 3 个),就能通过拉格朗日插值重建多项式并还原秘密;少于阈值则无法获得任何关于秘密的信息。Secret Key 所采用的 3-of-5 方案即属于此类。与简单的“把密码切成几段拼接”不同,秘密共享在信息论意义上保证:任意少于阈值的份额组合都泄露不了任何信息,因此即使部分持有者被胁迫或份额泄露,整体安全性仍然成立。
双重保险:短信验证与 48 小时延迟
仅有分片还不够。Secret Key 加入了两个关键的防护层:
- 短信验证:解锁请求需要短信验证码,确保发起者确实持有绑定手机号。
- 48 小时延迟:解锁不会立即生效,而是有 48 小时的等待期。在这段时间内,你可以一键取消请求。
这意味着即使攻击者获取了部分分片,也需要突破短信验证,并且在你收到通知后无法立即得手。48 小时的窗口给了你充足的反应时间,平衡了紧急访问与日常安全。
短信验证码(SMS OTP)作为第二因素,其安全性近年来受到越来越多审视。短信本身以明文传输,且可能被 SIM 交换攻击(SIM swapping)劫持——攻击者通过社会工程欺骗运营商,将受害者手机号转移到自己控制的 SIM 卡上,从而接收验证码。此外,手机号被回收再分配、漫游时短信延迟等问题也会影响可靠性。因此,在安全实践中,短信验证通常被视为“弱第二因素”,更推荐使用 TOTP(基于时间的一次性密码)应用或硬件安全密钥。Secret Key 采用短信验证降低了使用门槛,但用户应意识到这一环节并非无懈可击,尤其在高价值场景中需结合其他防护措施。
开源与自托管的意义
Secret Key 由开发者 Mateusz Karpierz 打造,采用开源模式,代码可审计。对于安全工具而言,开源意味着信任不依赖于厂商声明,而是可验证的代码。自托管则避免了云端服务商泄露或关停的风险。
不过,自托管也带来了运维负担——你需要自行部署和维护服务,确保其可用性。对于技术背景较弱的家庭用户,这可能是一道门槛。
“开源可审计”在安全领域有具体含义:任何人都可以下载源代码,检查其中是否存在后门、逻辑漏洞或密钥泄露路径;安全研究人员也可以独立复现构建过程,验证发布的二进制文件与源代码一致(可复现构建)。但这并不意味着开源软件自动安全——审计需要专业知识和时间投入,实际中许多开源项目并未获得充分审查。自托管(self-hosting)则指用户在自己的服务器或设备上运行服务端软件,数据不经过第三方。其优点是数据主权完全归用户,缺点包括需要自行处理备份、更新、防火墙配置和可用性监控;一旦服务器宕机或配置错误,紧急访问流程可能在最需要时失效。
适用场景与局限
Secret Key 适合重视数字遗产规划、且有一定技术能力的用户。你可以将分片分发给配偶、成年子女或律师,设定解锁门槛。但它并非万能:短信验证依赖于手机号安全,如果手机丢失或号码被回收,流程可能受阻。此外,48 小时延迟在真正的紧急情况下(如医疗急救)可能显得过长。
与商业密码管理器的紧急访问功能相比,Secret Key 的优势在于开源、自托管和分片控制。但商业产品通常提供更流畅的体验和客服支持。用户需要根据自己的需求权衡。
数字遗产(digital legacy)规划是近年兴起的概念,指个人在生前对数字资产——包括账户凭证、加密货币私钥、云存储数据、社交媒体账号等——做出安排,以便在身故或失能后由信任的人接管。传统遗嘱往往不涵盖数字凭证,且密码管理器本身通常不提供“身故后自动移交”的标准机制。商业产品如 1Password 的紧急访问(Emergency Access)和 Bitwarden 的紧急访问功能,允许指定联系人申请访问并经过等待期后获得权限,但依赖厂商服务器。Secret Key 的分片方案把信任分散到多人,避免单一厂商或单一联系人成为故障点,但代价是流程更复杂,且需要预先做好人员协调与技术部署。
结语
Secret Key 用密码学分片和延迟机制,为数字遗产管理提供了一个值得关注的思路。它不追求大众市场,而是服务于那些愿意为安全付出额外步骤的人。对于关注隐私和自主控制的用户,这个开源项目值得一看。
相关推荐

本地AI部署神器LocModel:一键玩转开源模型与AI生成
LocModel是一款本地AI部署工具,可自动适配硬件、一键下载开源模型,支持图片生成、视频生成、无审查大模型和Agent智能体,完全免费。本文基于实测视频介绍其安装与使用流程。

Antigravity CLI:终端免费调用Gemini与Claude顶级模型
Antigravity CLI(agy)宣称可在VS Code终端免费调用Gemini 3.1 Flash、Claude Sonnet等顶级模型,几秒完成安装。本文拆解其使用流程、终端内调用模型的价值,以及免费宣称背后需要核实的安全与可持续性问题。

聊天机器人与AI智能体:核心区别与选型指南
聊天机器人与AI智能体到底有什么区别?本文从工具、记忆、工作流三个维度拆解两者差异,用整理收件箱、安排会议等四个真实场景对比,并给出权限控制、不可逆操作确认等风险防范建议与选型判断标准。