Shadow AI Agents 正在读取客户数据:一位金融从业者的治理困境

金融科技公司安全团队发现多个影子 AI Agent 正在读取客户数据,暴露 AI 治理结构性缺口。
一位金融科技公司的安全从业者在 Reddit 上分享,他在一次会议中偶然发现营销团队自行搭建的 AI Agent 正在读取客户数据,而安全团队对此一无所知。公司内部存在多个类似的影子 Agent,没有资产清单,没有可视化工具,面对审计方关于数据流向的质询时无从回答。文章分析了 Agent 的非标准化访问、分散部署和隐蔽生命周期为何使传统数据治理模型失效,并指出在强监管行业,合规压力将倒逼企业采购 AI 可见性工具。发帖人正在评估 Alice、Prompt Security 和 Lasso Security 三个平台,但尚未做出选择。
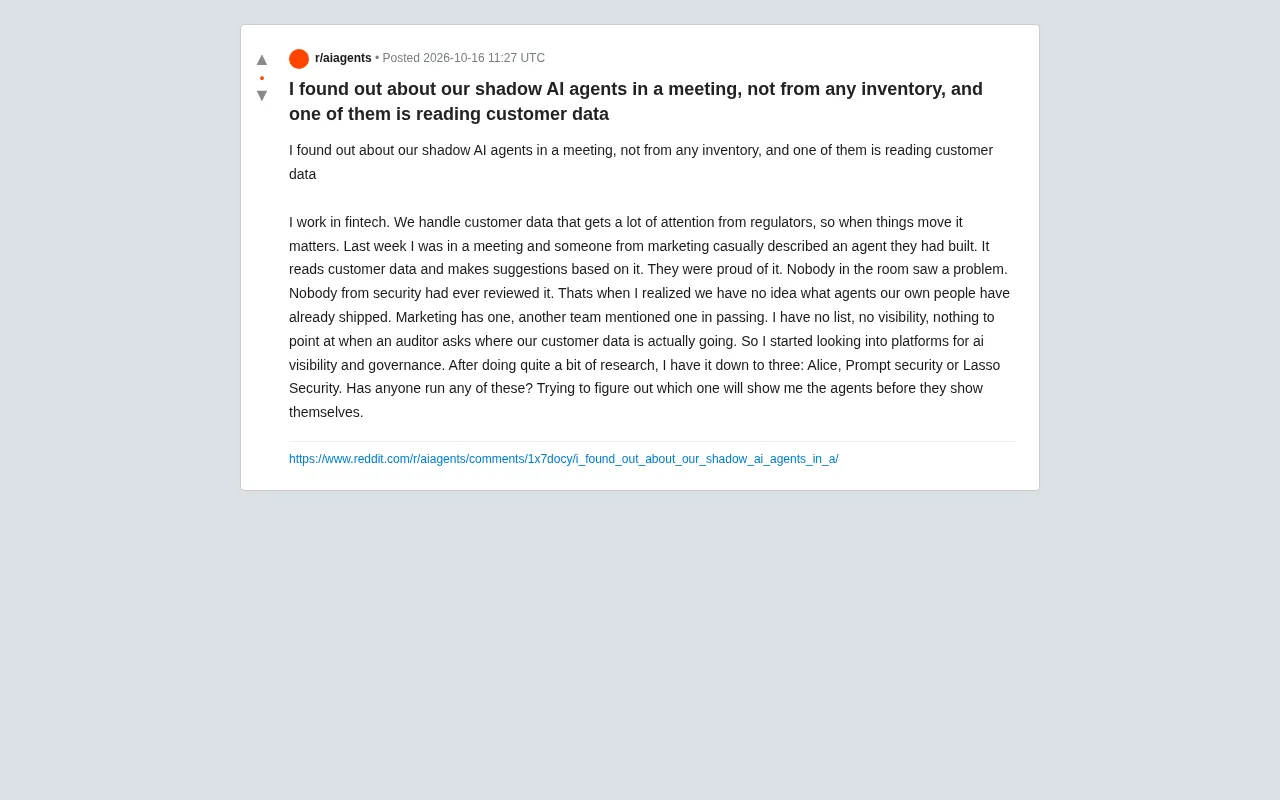
一位在金融科技公司工作的从业者在 Reddit 上发帖,讲了一件让安全和合规团队背后发凉的事:他发现公司内部已经运行着多个无人知晓的"影子 AI Agent",其中一个正在读取客户数据——而这一切,是在一次普通会议上被营销团队轻描淡写地提起的。
影子 Agent 是怎么被发现的
发帖人所在的 fintech 公司处理大量受监管的客户数据,任何涉及数据流向的变动都格外敏感。然而在一次跨部门会议中,营销团队的一位成员主动描述了他们搭建的一个 Agent:它能读取客户数据,并基于这些数据生成建议。语气里满是自豪,会议室里没有任何人觉得这有什么问题。
真正让他警觉的是:安全团队从未审查过这个 Agent。他甚至不知道公司内部到底还有多少个类似的 Agent 在运行。营销有一个,另一个团队也顺口提到过一个。他手里没有清单,没有可视化的仪表盘,审计师问起"客户数据到底流向了哪里"时,他拿不出任何东西来回答。
这个场景并不罕见。当 LLM 和 Agent 框架的门槛降到"一个业务人员用几天就能搭出一个能跑的工具"时,IT 和安全部门的审批流程往往被绕过。Agent 不像传统 SaaS 应用那样会出现在采购清单里,它们更像是业务团队自己种的野草,长在正式治理视野之外。
什么是 AI Agent? 与传统的脚本或自动化工具不同,AI Agent 通常以大语言模型(LLM)为核心推理引擎,能够根据目标自主规划步骤、调用外部工具(如数据库查询、API 调用、文件读写),并在多轮交互中动态调整行为。这意味着 Agent 不仅能被动执行预设指令,还能主动决定“下一步做什么”以及“访问哪些数据”。正是这种自主性,使得 Agent 在带来效率提升的同时,也引入了传统安全模型难以覆盖的风险:它的数据访问路径不是预先编码死的,而是在运行时由模型推理生成的,因此很难用静态规则去审计或限制。此外,Agent 往往以自然语言提示词(Prompt)来定义任务边界,而提示词本身可能被修改、注入或滥用,进一步模糊了行为边界。对于金融科技公司而言,一个能读取客户数据的 Agent 实际上相当于一个拥有动态权限的“数字员工”,但它的权限却没有任何正式的授予流程。
为什么金融场景下的影子 Agent 格外危险
金融科技公司面临的监管压力是实打实的。客户数据的每一次流转、每一个访问者、每一个用途,理论上都应该有记录、有审批、有边界。传统的数据治理体系建立在"应用-数据库-权限"这套模型之上,而 Agent 的特点是:
- 访问路径非标准化:Agent 可能通过 API 直连数据源,绕过常规的数据访问审计层
- 部署位置分散:可能跑在云函数、本地脚本、第三方 Agent 平台,甚至个人账号下
- 行为难以预测:LLM 的输出具有不确定性,同样的输入可能触发不同的数据调用
- 生命周期短且隐蔽:业务团队临时搭一个用完即弃,安全团队根本来不及发现
发帖人担心的不只是"没有清单",而是当监管机构或审计方问询时,他无法回答一个最基础的问题:我们的客户数据现在都在哪里,被谁在用什么方式读取。
传统数据治理模型为什么失效? 传统的数据治理建立在“应用-数据库-权限”三层模型之上:应用是固定的、有明确所有者的软件实体;数据库访问通过统一的账号和权限系统进行管控;所有数据操作都会在数据库审计日志中留下痕迹。然而,AI Agent 打破了这三个前提。首先,Agent 可能不是一个“应用”,而是一段运行在个人笔记本、云函数或第三方平台上的代码,没有正式的应用注册流程。其次,Agent 可能使用个人 API Key 或服务账号直接连接数据源,绕过了统一的权限网关。最后,Agent 的查询行为由 LLM 动态生成,可能不会出现在标准的 SQL 审计日志中,或者以看似正常的查询模式掩盖了敏感数据的批量读取。因此,传统治理工具无法回答“谁在通过什么方式读取客户数据”这一基本问题,而这正是审计方最关心的。
候选治理平台:Alice、Prompt Security 与 Lasso Security
在意识到问题的严重性后,发帖人开始调研 AI 可见性与治理平台,目前筛选出三个候选:Alice、Prompt Security 和 Lasso Security。他的目标很明确——在影子 Agent 自己暴露之前,先把它们找出来。
这三个平台代表了当前 AI 治理赛道上的几种典型思路。一类侧重于 AI 资产的发现与清单管理(AI visibility),帮助企业盘清内部到底有哪些 AI 应用和 Agent 在运行;另一类则更偏向运行时防护,关注 Prompt 注入、数据泄露、模型滥用等实时风险。发帖人显然更关心前者:他要的是一张地图,而不是一个警报器。
不过他在帖子中并没有给出自己的最终选择,而是把问题抛给了社区:"有人用过这几个平台吗?"这说明即便是主动开始解决问题的安全从业者,在工具选型上依然缺乏足够的一手经验参考。
AI 可见性与运行时防护的区别。 AI 可见性(AI Visibility)平台的核心能力是发现和清点企业内部的 AI 资产:包括直接调用的 LLM API、内嵌在业务系统中的 AI 功能、以及由员工自行搭建的 Agent 和自动化工作流。这类工具通常通过扫描网络流量、集成云服务接口、分析身份与访问管理日志等方式,构建一个动态更新的 AI 资产清单。而运行时防护(Runtime Protection)平台则聚焦于 Agent 执行过程中的实时风险,例如检测和拦截 Prompt 注入攻击、防止敏感数据通过模型输出泄露、限制模型调用外部工具的范围等。两者的关键区别在于:可见性解决“我不知道有什么”的问题,防护解决“我看到了但来不及阻止”的问题。对于发帖人的场景,由于他连 Agent 的数量和位置都不清楚,可见性平台是更紧迫的第一步。
这个案例暴露出的治理结构性缺口
从这条 Reddit 帖子能读出几层含义。
第一,Agent 的"无主化"正在成为默认状态。 当搭建 Agent 的成本低到业务人员可以独立完成,而安全团队的介入流程又慢又重时,绕过审批就成了理性选择。问题不在于员工不守规矩,而在于治理机制没有跟上工具普及的速度。
第二,AI 资产清单的缺失比想象中普遍。 发帖人提到"没有清单、没有可见性",这在传统 IT 资产管理中是不可接受的,但在 AI Agent 领域却是常态。传统的 CMDB、SaaS 管理平台很难覆盖到这类新型资产。
第三,合规压力会倒逼工具 adoption。 在 fintech 这种强监管行业,一旦审计方开始追问 AI Agent 的数据访问记录,企业就不得不被动采购治理工具。发帖人的调研行为本身就是这种倒逼的体现。
CMDB 与 SaaS 管理平台为何覆盖不到 Agent? 传统 IT 资产管理依赖配置管理数据库(CMDB)和 SaaS 管理平台(如 Zylo、Productiv)来追踪企业内部的软件资产。CMDB 通常与采购系统、部署流水线、终端管理代理集成,能够发现已安装的软件和已注册的服务。然而,AI Agent 往往不具备这些特征:它们可能以一段 Python 脚本的形式存在,运行在员工的本地环境或临时云实例中;或者通过个人账号调用第三方 Agent 平台,不经过企业的单点登录和采购流程。SaaS 管理平台则主要识别基于 OAuth 授权的云应用,而许多 Agent 使用的是 API Key 而非 OAuth,且可能直接调用模型提供商的接口。因此,这两种工具在 Agent 面前几乎是盲区,企业需要专门针对 AI 资产的发现工具来填补这一缺口。
对从业者的启示
如果你也在处理类似问题,这个案例提供了一些可操作的方向。
先把"已知 Agent 清单"建起来,哪怕是从一次跨部门询问开始。发帖人的经历说明,很多 Agent 的存在信息就散落在业务团队的日常对话里,主动去问,比等着安全扫描发现要快。
其次,在选型 AI 治理平台时,先想清楚要解决的是"发现"还是"防护"。这两类需求对应的产品能力差异很大,混在一起评估容易失焦。发帖人把范围锁定在 visibility 和 governance 上,这个方向是清晰的。
最后,别把治理当成安全团队的独角戏。营销团队搭 Agent 的时候并没有恶意,他们只是不知道这需要走审批。把边界讲清楚,比事后追责更有用。
原帖的最后一句话很有代表性:"想搞清楚哪个平台能在 Agent 自己暴露之前先把它们找出来。"这大概是当下很多安全从业者的共同心声。
相关推荐
Obsidian接入AI:开源四层骨架与四大技能
B站UP主鲸鱼大小姐开源一套Obsidian接入AI的四层骨架与四个技能,包含日常整理、截止时间、刷题、课件转换,全部开源,纪律严格,边界清晰。
本地AI为何难普及?算笔账就明白了
本地AI为何难普及?科技博主用详实数据算了一笔账:高端GPU硬件成本远超ChatGPT订阅费,速度与并行能力受限,本地AI目前只适合技术爱好者。文章同时探讨了操作系统混合AI与本地路由的未来路径。
AI模拟数千个台风季,重塑热带气旋风险评估
AXA与NVIDIA Earth-2利用AI生成超过一千个模拟气旋赛季,突破46年历史数据的稀疏局限,为热带气旋风险评估和保险定价提供更丰富的概率视角。