systemd-nspawn容器速览:轻量级Linux容器方案

systemd-nspawn 是以轻量、透明、systemd 原生集成见长的系统级容器工具,适合单机隔离场景。
本文围绕 Hacker News 上热传的 systemd-nspawn 入门文章展开,介绍这一 systemd 附带的系统容器工具。nspawn 借助命名空间与 cgroup 实现隔离,不依赖镜像分层和守护进程,定位是“跑完整 Linux 发行版”而非应用容器。文章梳理了准备根文件系统、用 -b 引导 init、--network-veth 配网、--private-users 加固权限、machinectl 管理等关键步骤,并与 Docker/Podman 对比:优势在于零额外抽象、与 systemd 原生集成、启动开销极低;短板是缺乏镜像仓库、编排工具和标准化迁移格式。结论是它适合开发机隔离、多发行版测试等单机场景,与 Podman 理念更接近。
在容器技术的版图中,Docker 与 Podman 几乎垄断了话题讨论。但如果你在 Linux 系统上更在意启动速度、系统级隔离和零依赖上手,systemd-nspawn 值得认真看一眼。Hacker News 上近期出现的一篇入门文章《A whirlwind tour of systemd-nspawn containers》以"旋风式"的节奏扫过了这一工具的核心用法,在技术社区引发了小范围的关注。
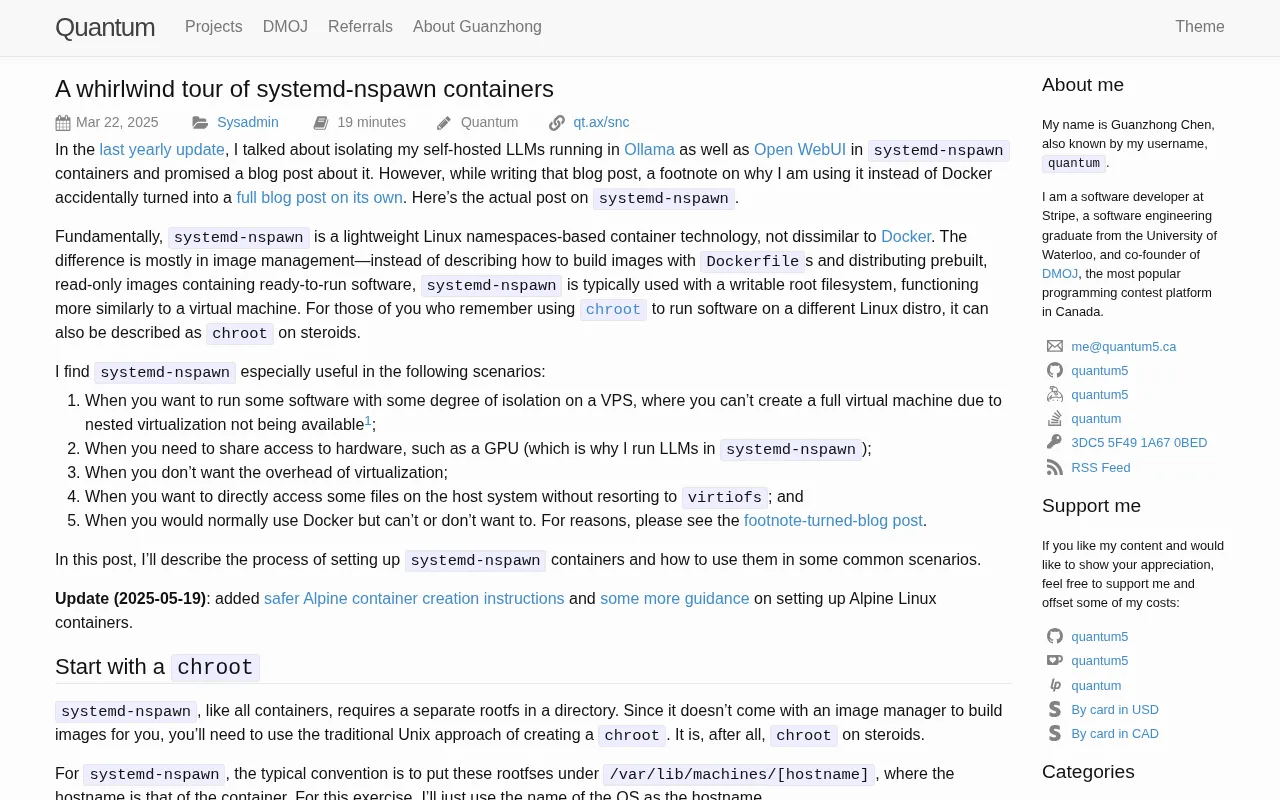
systemd-nspawn 是什么
systemd-nspawn 是 systemd 项目附带的一个容器管理工具,本质上是一个轻量级的 chroot 增强版:它借助 Linux 的命名空间(namespace)和控制组(cgroup)实现进程、文件系统、网络等维度的隔离,同时保留与宿主机内核的直接共享。
它的定位很清晰——不是为微服务打包设计的应用容器引擎,而是"跑一个完整 Linux 发行版"的系统容器。你可以用它启动一个极简的 Debian、Arch 或 Fedora 根文件系统,得到一个几乎等同于虚拟机的环境,却没有虚拟机带来的硬件模拟开销。
与 Docker 的核心差异在于:nspawn 不依赖镜像分层机制,没有守护进程的复杂生命周期管理,也不强制你接受容器化的构建流程。它更接近"把根目录挂进一个隔离空间然后启动 init"的原始做法,只是把这个过程做成了可靠的、可配置的命令。
**命名空间(namespace)与控制组(cgroup)**是 Linux 内核提供的两项基础隔离机制。命名空间负责“看见什么”:PID 命名空间让容器内的进程只能看到自己的进程树,mount 命名空间隔离文件系统挂载点,network 命名空间隔离网络接口与路由表,user 命名空间则映射 UID/GID,使容器内的 root 在宿主机上只是一个普通用户。cgroup 负责“用多少”:它按层级组织进程,并对 CPU、内存、IO 等资源进行计量与限额。systemd-nspawn 本身并不实现这些机制,而是调用内核接口把它们组合起来,因此它的隔离强度取决于内核版本与配置,而非工具自身。理解这一点,就能明白 nspawn 为何轻量——它没有额外的抽象层,只是内核能力的直接编排者。
实际使用中的关键步骤
原文章的"速览"结构基本遵循了从零到跑通一条路径。主要环节包括:
准备根文件系统。 最省事的方式是通过 pacstrap、debootstrap 或 dnf --installroot 构建一个最小系统到目标目录,nspawn 直接以该目录作为容器的根。也可以从发行版提供的 tarball 解压得到。
首次启动与引导。 用 systemd-nspawn -D /path/to/root 进入容器,加 -b 参数会尝试启动容器内的 init 系统。对于需要交互式调试的场景,直接进入 shell 往往更方便。
网络配置。 默认情况下容器只有回环网络。启用 --network-veth 会创建一对虚拟以太网设备,配合宿主机的 systemd-networkd 或手动 bridge 配置,才能让容器与外部通信。这一步是许多新用户卡住的地方。
资源与权限控制。 通过 --memory、--cpu-quota 等参数限制资源,用 --private-users 启用用户命名空间映射,把容器内的 root 与宿主机 root 隔离开,这是安全加固的重要一环。
日常管理。 machinectl 提供了列表、启停、登录等管理子命令,配合 systemd 的单元文件可以把容器服务化,实现开机自启。
**根文件系统(rootfs)**是容器启动的前提:nspawn 并不会像 Docker 那样从镜像仓库拉取分层镜像,而是直接以一个目录作为容器的 /。因此需要先用发行版工具把一套最小系统“安装”到该目录。debootstrap 用于 Debian/Ubuntu,pacstrap 用于 Arch,dnf --installroot 用于 Fedora/RHEL 系;也可以下载官方提供的 rootfs tarball 解压。这个目录里必须包含 init 系统(通常是 systemd)、基础库和包管理器,否则 -b 引导会失败。由于没有镜像层,目录内容就是容器的全部状态,备份、复制、迁移都直接作用于文件系统,这也是 nspawn“透明性”的来源。
--private-users 与用户命名空间映射是 nspawn 安全模型的核心。默认情况下容器内的 root 就是宿主机的 root,一旦逃逸后果严重。启用 --private-users=pick 后,nspawn 会为容器分配一段宿主机上未使用的 UID/GID 范围(通常是 65536 个),容器内的 root(UID 0)被映射到该范围内的某个高位的普通用户。这样即使容器内进程以 root 身份运行,在宿主机看来也只是无权用户,大幅缩小攻击面。代价是宿主机上的文件属主会显示为映射后的高位 UID,直接访问容器目录时需要相应处理;此外该特性与部分需要真实 root 权限的操作不兼容,需要按场景权衡。
与 Docker/Podman 的对比思考
从工程实践角度看,nspawn 的优势集中在三个地方。
第一是"零额外抽象"。容器就是宿主机文件系统上的一个目录,备份是 tar,迁移是 rsync,排查问题可以直接 chroot 进去看。这种透明性在调试复杂系统问题时价值很高。
第二是 systemd 原生集成。容器本身就是一个 systemd 服务,日志走 journald,资源限制走 cgroup,管理模型与宿主机上的其他服务一致,不需要学习第二套运维体系。
第三是启动开销极低。由于没有守护进程中介和镜像解包流程,启动一个 nspawn 容器的时间通常在毫秒级到百毫秒级之间,适合对冷启动敏感的场景。
代价同样明显。nspawn 缺乏 Docker 生态中成熟的镜像仓库、编排工具和 CI/CD 集成;跨主机迁移没有标准化的镜像格式;多容器组网需要自己搭 bridge 和 DNS。它适合的是单机上的系统级隔离需求,而不是大规模容器编排。
适用场景与判断标准
从 Hacker News 的讨论氛围来看,nspawn 的拥趸多为系统管理员和 Linux 深度用户,他们看重的是"少一层抽象"带来的可预测性。
比较适合的用法包括:在开发机上跑一个隔离的编译环境、为不同项目维护互相独立的发行版根目录、快速验证某个软件在特定发行版下的行为、以及在没有 Docker 的精简服务器上做服务隔离。
不太适合的用法则是:需要 Kubernetes 编排的微服务集群、需要镜像版本管理的团队协作、以及需要跨平台运行的场景。
值得一提的是,nspawn 与 Podman 在理念上更接近——都强调无守护进程、rootless 运行和与 systemd 的协作。如果已经在用 Podman,再引入 nspawn 的边际收益可能有限;但如果还没接触过系统容器这个概念,nspawn 是一个理解"容器本质"的低门槛入口。
原文章作为一篇 "whirlwind tour",篇幅有限,没有深入覆盖 SELinux 交互、受限容器(--private-users 的细节)以及 CGroup v2 下的行为变化。这些方向值得后续单独展开。
相关推荐
别急着让AI写代码:4个Skills把设计变成可执行任务
20年经验工程师分享:AI编程时代人类该专注设计与规划,而非写代码。用architecture.md锚定架构,配合设计、架构评审、HTML文档、规划四大Skills,把技术方案自动拆解为可执行任务,提升软件开发质量。
AI革命早期史:谷歌、马斯克与那场改变一切的竞赛
从谷歌收购DeepMind到ChatGPT的意外爆红,The Vergecast访谈Kevin Roose新书,揭秘AI革命早期那些改变世界的决定:谷歌为何错失先机、数据原罪如何形成、以及AGI定义之争。
恐怖模式下的Gmod TTT:吸血鬼与狼人新角色实测
Yogscast万圣节特别版Gmod TTT实测:吸血鬼转化机制、狼人银弹弱点、法国人法棍穿墙击杀,以及角色轮抽带来的策略变化。附对局中的平衡性反馈。