Truecaller转向开放网络:反诈情报业务超越来电识别

Truecaller将多年积累的反诈数据从来电识别扩展至开放网络,寻找核心业务承压下的新增长点。
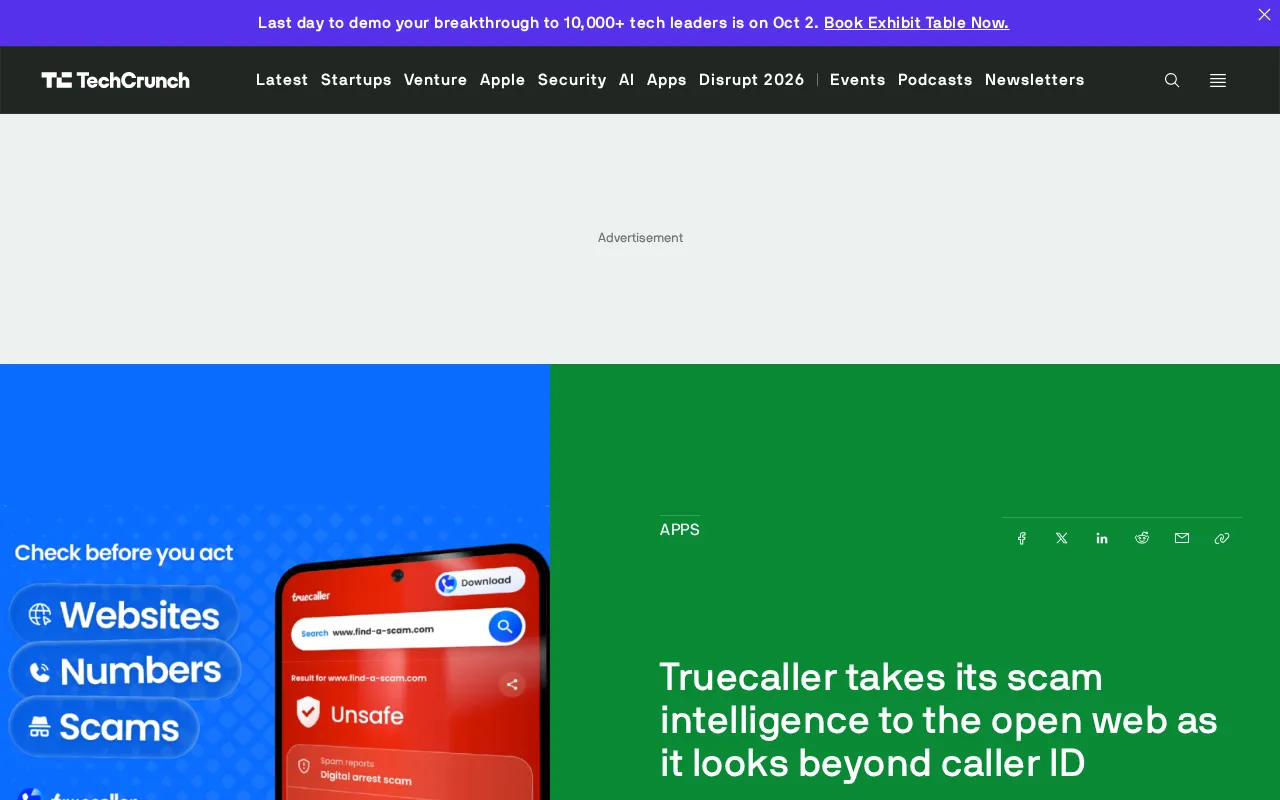
Truecaller正将其反诈骗情报能力延伸至开放网络,以应对核心来电识别业务在印度市场面临的增长瓶颈与监管压力。随着安卓、iOS等操作系统不断强化原生防骚扰功能,第三方来电识别应用的独特性被持续稀释,单一依赖电话场景的商业模式风险日益凸显。Truecaller多年积累的海量号码库与诈骗行为数据,在网络钓鱼、虚假链接、在线欺诈等更广泛场景中同样具有应用价值,这为其从消费级应用向网络安全情报提供者转型提供了基础。这一动向也折射出行业趋势:诈骗手段已跨越电话、短信、社交媒体和网页等多个渠道,反诈能力正从单点功能走向平台化、网络化。
Truecaller的战略转向
Truecaller正在将其反诈骗情报能力扩展到开放网络(open web),这一举措标志着这家以来电识别(caller ID)起家的公司正在寻找传统业务之外的新增长点。随着其核心的来电识别业务在最大市场印度面临越来越大的竞争与监管压力,Truecaller需要重新定位自身的价值主张。
对Truecaller而言,来电识别一直是其品牌的核心标签。用户依靠这项服务判断陌生来电是否为骚扰电话或诈骗号码。但当这一业务模式的天花板逐渐显现,将积累多年的反诈数据与情报能力迁移到更广阔的网络场景,成为一条自然的延伸路径。
为何超越来电识别
印度是Truecaller最大的市场,也是其增长与压力交织的地方。在这个拥有海量移动用户的市场,Truecaller的来电识别服务深入人心,但同时也面临本地竞争对手、平台政策变化以及数据隐私监管趋严等多重挑战。
单一依赖来电识别的商业模式风险日益凸显。当运营商、操作系统厂商(如安卓和苹果)不断强化自身的原生防骚扰功能时,第三方来电识别应用的独特性会被稀释。Truecaller将反诈情报推向开放网络,本质上是在寻找一个不完全受制于电话生态的新阵地。
安卓和iOS平台的原生防骚扰能力近年来显著增强。谷歌在安卓系统中内置了"来电筛选"(Call Screen)和"验证来电"(Verified Calls)功能,苹果则在iOS中提供静默未知来电的选项,并向运营商开放STIR/SHAKEN协议支持——这是一种用于验证来电号码真实性的行业标准。当系统级防护能力不断下沉,依赖用户主动安装第三方应用的商业模式就面临根本性的获客挑战。对于Truecaller来说,这意味着在电话场景中与操作系统厂商长期竞争的胜算愈发有限,寻找操作系统"管不到"的应用场景成为必然选择。
反诈情报的更大价值
Truecaller多年来积累了庞大的号码库与诈骗行为数据。这些数据的应用场景远不止于识别一通来电——在网络钓鱼、虚假链接、在线欺诈等更广泛的数字诈骗领域,同样具有巨大价值。
将"scam intelligence"(反诈情报)作为一项可独立输出的能力,意味着Truecaller有可能从一个消费级应用,转型为一个面向更广泛互联网场景的安全情报提供者。这种转型如果成功,不仅能拓宽收入来源,也能提升其在数字安全领域的战略地位。
"开放网络"(open web)在这一语境下,指的是电话生态之外的通用互联网环境,包括浏览器访问的网站、即时通讯中的链接、电子邮件以及社交平台等。与封闭的电话号码数据库不同,开放网络上的诈骗行为识别需要分析URL模式、域名注册信息、页面内容特征以及网络行为数据等多维度信号。Truecaller若要将其反诈情报能力迁移至这一领域,实际上是在与Phishtank、Google Safe Browsing、Cloudflare等已有布局的玩家竞争,其差异化优势在于电话号码与网络诈骗行为之间的关联数据——许多网络诈骗最终仍需通过电话或短信完成收割,这正是Truecaller数据资产潜在的独特价值所在。
行业启示
Truecaller的动作反映出一个更大的行业趋势:反诈与安全能力正在从单点功能走向平台化、网络化。诈骗手段本身已经跨越了电话、短信、社交媒体和网页等多个渠道,单一渠道的防护越来越难以应对全链条的欺诈行为。
对于依赖单一功能建立护城河的科技公司来说,Truecaller的案例是一个值得关注的样本——如何在核心业务承压时,把积累的数据资产转化为新的增长引擎,是许多企业都要面对的命题。
相关推荐
Cohere质疑开源模型与Anthropic IPO同日:巧合还是策略?
Reddit用户发现Cohere批评开源模型的文章与Anthropic提交IPO在同一天发布,引发社区对闭源厂商公共言论商业动机的讨论。本文分析这一时间巧合背后的开源与闭源之争,以及社区反应揭示的信任问题。
纽约ROS开发者聚会:四家机器人公司演讲
纽约ROS开发者聚会将于周四在谷歌办公室举行,Fauna Robotics、Intrinsic、Tangent Robotics、Cohesive Robotics等公司代表将发表演讲,活动免费并提供餐饮,开放报名与演讲征集。
本地AI王者:日耗12M token背后的算力差距与竞争焦虑
Reddit开发者自嘲本地AI王者:日耗12M token,却被每分钟34M token的云端玩家降维打击。文章探讨本地部署与云端自动化的算力差距、token消耗量背后的行业焦虑,以及开发者如何在两种模式间找到平衡。