v1.26.2 版本发布:GitHub 验证签名与稳定版更新解析
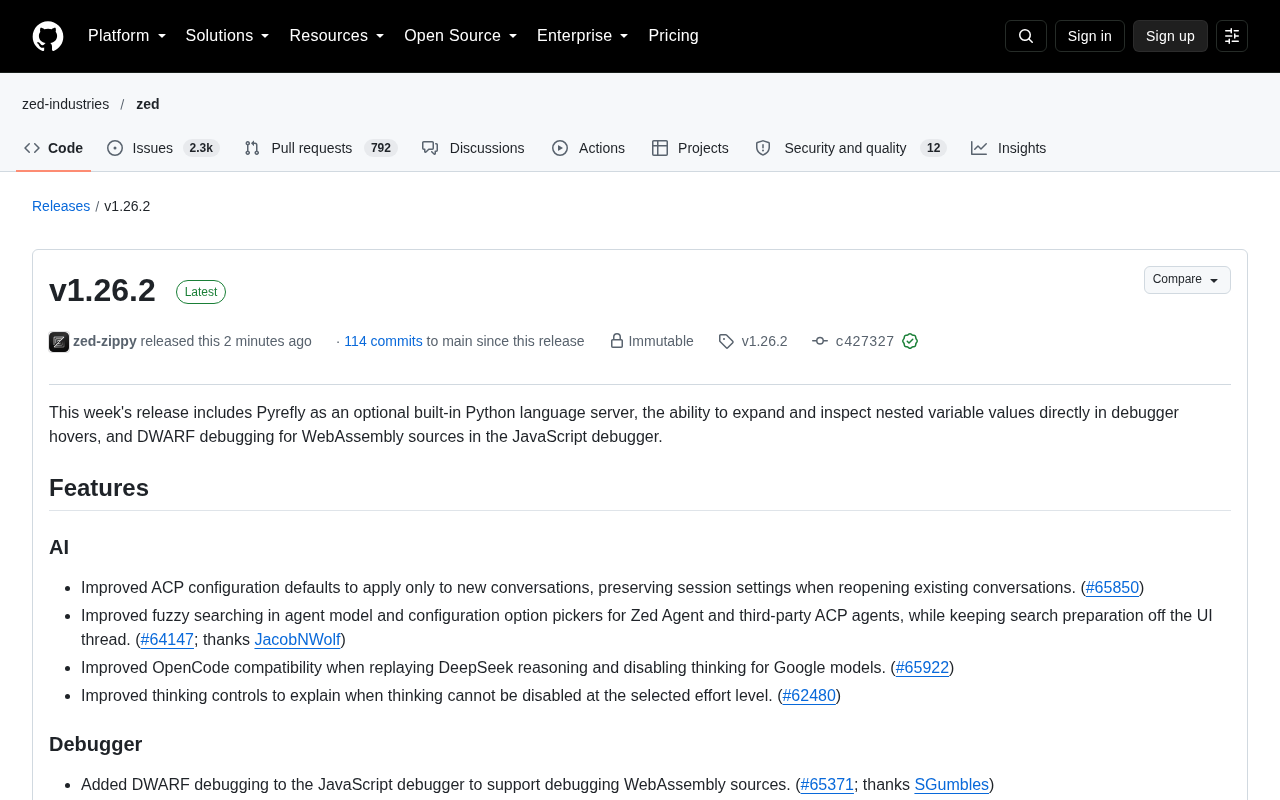
Zed v1.26.2 稳定分支补丁发布,签名验证保障代码完整性。
Zed Industries 团队在 GitHub 发布了 v1.26.2,这是 v1.26.x 稳定分支的补丁更新。该版本由 zed-zippy 于 10 月 28 日打上标签,commit 哈希为 c427327,明确标注为由 @JosephTLyons 维护的稳定版本。commit 附带 GitHub 已验证签名(GPG key ID: B5690EEEBB952194),表明代码来源可信、未被篡改。作为补丁版本,v1.26.2 通常只包含 bug 修复与安全补丁,不引入破坏性变更,适合生产环境用户升级。版本页面显示 Assets 数量为 2,但资产列表加载出现错误,具体文件名未能完整展示,用户应从官方渠道下载并核对签名。
版本发布概览
v1.26.2 版本已在 GitHub 上正式发布,由 Zed Industries 团队维护的 v1.26.x 稳定分支获得了一次新的更新。根据 commit 记录,该版本由用户 zed-zippy 于 10 月 28 日打上标签,commit 哈希为 c427327,并专门标注为 @JosephTLyons 维护的 v1.26.x 稳定版本。
这次发布虽然版本号较小,但从 GitHub 的提交签名信息来看,该 commit 使用了 GitHub 的已验证签名(GPG key ID: B5690EEEBB952194),表明代码来源可信且未被篡改。
签名验证机制的意义
GitHub 的 Verified 签名机制是开源项目供应链安全的重要一环。每个经过验证的 commit 都会附带 GPG 密钥签名,用户可以通过 vigilant mode 查看签名状态,确认代码确实由项目维护者提交。
对于 v1.26.2 这样的稳定版更新,签名验证尤为关键——它直接关系到下游用户拉取代码时的安全性。本次发布中,签名信息完整展示,说明维护团队遵循了标准的代码发布流程。
GPG 签名基于非对称加密体系:维护者在本地用私钥对 commit 内容的哈希值签名,任何人都可以用其公开的公钥验证签名与内容是否匹配,任何对代码的篡改都会导致验证失败。GitHub 会托管用户上传的公钥,并在 commit、tag 页面标注 Verified 或 Unverified。Zed 团队使用 zed-zippy 这类自动化机器人账号打标签,意味着发布流程可能由 CI 脚本触发,而非人工操作。此外,签名只证明「这份提交来自持有对应私钥的人」,并不保证代码本身没有逻辑错误或恶意意图,因此供应链安全通常还需要配合分支保护、必需审查、双人复核和可复现构建等机制共同实现。
稳定分支的维护策略
从标签信息可以看出,v1.26.x 被明确标记为 stable 分支,由 @JosephTLyons 负责维护。这种分支策略在开源项目中较为常见:主分支持续迭代新功能,稳定分支则专注于 bug 修复和安全性补丁。
v1.26.2 作为补丁版本,通常不会引入破坏性变更,而是针对 v1.26.x 系列中已发现的问题进行修复。对于生产环境用户而言,这类稳定版更新是更安全的选择。
在 Git 工作流中,stable 分支是长期存在、只接受最小风险改动的发布轨道。补丁版本遵循语义化版本(SemVer)约定:主版本号变更表示不兼容改动,次版本号增加表示向后兼容的新功能,修订号(如 v1.26.1 到 v1.26.2)只包含向后兼容的缺陷修复与安全补丁。维护者通常通过在稳定分支上 cherry-pick 主分支中已修复的 commit 来实现回移(backport),而不是把整个开发分支合并进来。下游用户与发行版打包者据此可以判断升级风险,这也是生产环境普遍锁定稳定分支、按补丁版本滚动升级的原因。
资产与下载说明
该版本页面显示 Assets 数量为 2,但页面在加载资产列表时出现了错误提示,具体文件名未能完整展示。用户在下载时应优先选择官方发布的二进制资产,并核对签名信息,避免从第三方渠道获取未经验证的版本。
总结
v1.26.2 是一次常规的稳定版补丁发布,核心价值在于延续 v1.26.x 分支的维护节奏,并通过 GitHub 验证签名保障代码完整性。对于依赖该项目的开发者,建议关注 @JosephTLyons 维护的稳定分支更新,及时获取修复补丁。
相关推荐
WorkBuddy完整工作流解析:自动化+助理实战指南
深入解析腾讯WorkBuddy的界面布局、权限控制、远程助理、专家/技能/连接器三件套与定时任务,帮你把零散功能串成可复用的完整AI工作流,实现自动化交付。
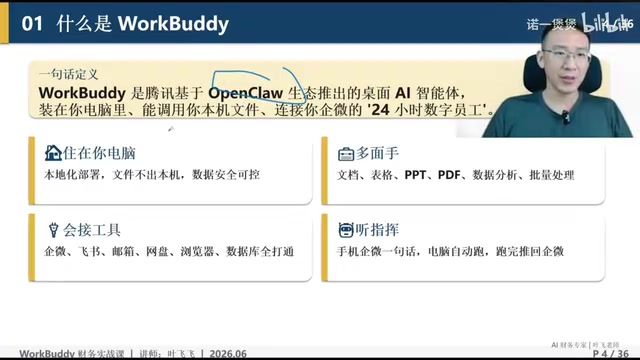
WorkBuddy财务自动化实战:数字员工秒做账
基于B站实战教程拆解WorkBuddy财务自动化:腾讯版OpenClaw如何改造、与Coze的核心差异、安装配置三大关键决策(不装C盘、微信登录、模式选择),以及财务数字员工在记账报税报销出报表场景的落地要点。
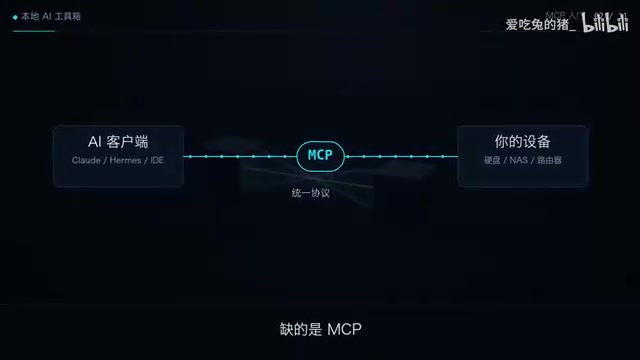
4行配置让AI接入你的硬盘:MCP协议实战
MCP(模型上下文协议)让AI通过简单配置接入本地硬盘、NAS和软路由。本文介绍MCP的核心逻辑、四行配置实操流程、当前生态规模及适用场景,帮助读者理解如何让AI调用本地硬件工具。