Vercel AI SDK Vue 3.0.277 版本更新解读
引言:AI SDK 的持续演进
Vercel 旗下的 AI SDK 是当前前端与全栈开发者构建 AI 应用最流行的工具链之一。近日,官方发布了 @ai-sdk/vue@3.0.277 版本,作为一个 Patch(补丁)版本更新,它同步引入了核心包 ai@6.0.277 的变更。虽然这只是一次小版本迭代,但对于依赖该 SDK 构建生产级 AI 应用的团队而言,理解每一次更新背后的意义都至关重要。
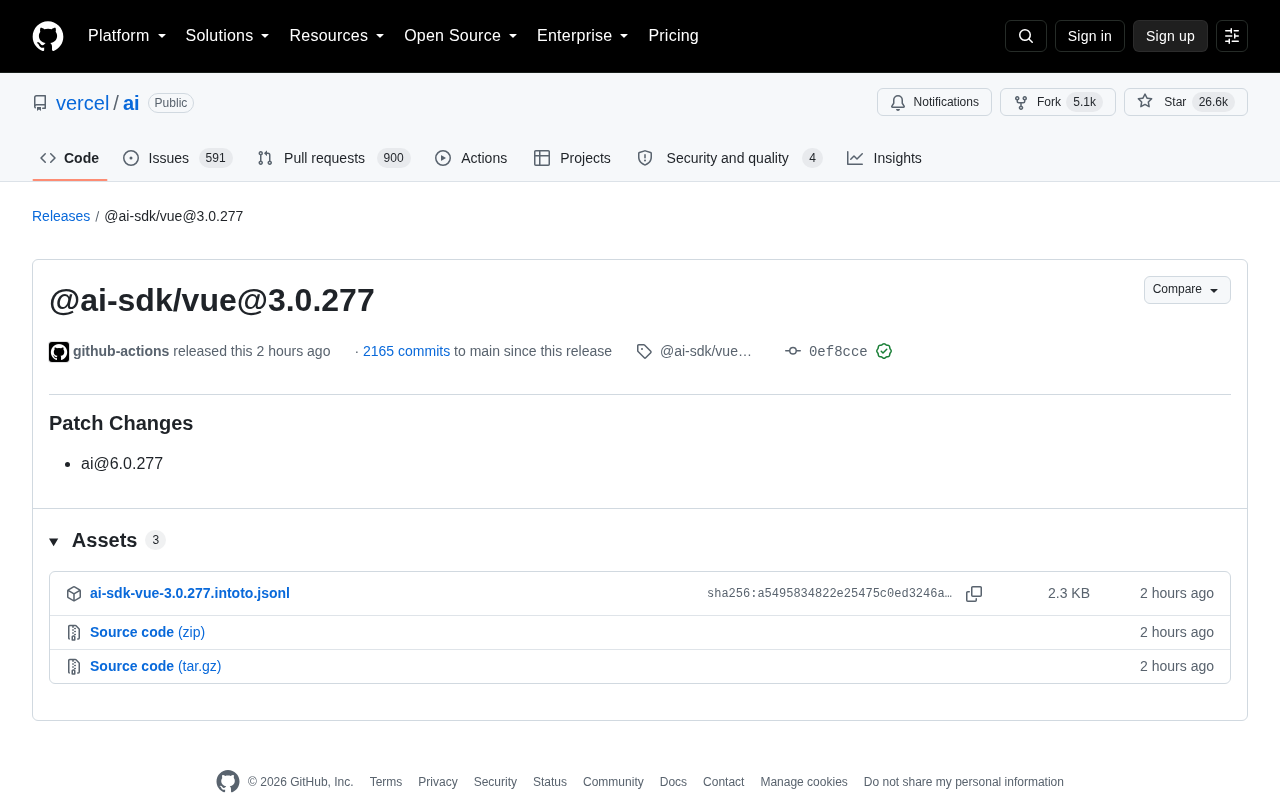
GitHub 数据显示,Vercel AI 项目已收获超过 26.6k Star 和 5.1k Fork,累计提交超过 2165 次,足见其在开源社区中的活跃度与影响力。本文将围绕这次版本发布,梳理 AI SDK 的定位、Vue 集成方案的价值,以及开发者应如何看待这类高频迭代。
@ai-sdk/vue 核心架构
模块化设计理念
Vercel AI SDK 采用模块化设计,核心逻辑封装在 ai 主包中,而针对不同前端框架则提供了对应的适配层。@ai-sdk/vue 是面向 Vue.js 生态的官方绑定包,与之并列的还有 React(@ai-sdk/react)、Svelte 等框架的集成方案。
这种架构设计将核心的模型调用、流式响应处理、工具调用(Tool Calling)等能力集中维护在 ai 包中,而框架适配层只需负责将这些能力以符合各框架惯用范式(如 Vue 的 Composition API、响应式系统)的方式暴露给开发者。因此本次 @ai-sdk/vue@3.0.277 的 Patch Changes 中,明确标注了依赖 ai@6.0.277 的联动更新。
传统上,前端应用要接入 AI 能力需要自行处理 WebSocket 连接、流式数据解析、错误重试等底层逻辑,开发成本高且容易出错。Vercel AI SDK 的出现改变了这一局面,它将 OpenAI、Anthropic(Claude)、Google(Gemini)等主流大语言模型的 API 调用封装成统一接口,并为 React、Vue、Svelte 等框架提供了符合各自生态习惯的组合式函数(Composables)或 Hooks。这种「核心逻辑统一 + 框架适配层分离」的设计,既保证了跨框架的一致性体验,又充分尊重了各框架的开发范式,成为全栈开发者快速构建 AI 应用的首选工具链。
Vue 开发者的价值收益
对于 Vue 开发者来说,@ai-sdk/vue 提供了 useChat、useCompletion 等组合式函数,让开发者能够以极低的成本在 Vue 应用中接入聊天机器人、文本补全、流式输出等 AI 功能。SDK 屏蔽了底层与 OpenAI、Anthropic 等多家模型供应商交互的复杂性,实现了统一的接口抽象。
这些组合式函数充分利用了 Vue 3 的 Composition API 和响应式系统。Vue 3 的 Composition API 允许开发者通过 setup 函数和可组合函数(Composables)来组织逻辑,取代了 Vue 2 时代基于 Options API 的写法。其核心优势在于逻辑复用和代码组织——相关功能的代码可以集中在一起,而非分散在 data、methods、computed 等选项中。Vue 的响应式系统基于 Proxy 机制,能够自动追踪依赖关系并在数据变化时触发 UI 更新。@ai-sdk/vue 正是利用了这一机制,将 AI 模型的流式输出与 Vue 的响应式数据绑定结合,开发者只需声明式地使用 ref 或 reactive 数据,UI 便会随着 AI 响应的增量到达而自动更新,无需手动操作 DOM。
流式响应与 Server-Sent Events
AI SDK 的核心能力之一是支持流式响应(Streaming),即模型生成的文本以增量方式逐步返回,而非等待全部生成完毕后一次性输出。这在用户体验上至关重要——用户可以实时看到 AI 的「思考过程」,大幅降低等待焦虑。
技术实现上,流式响应通常基于 Server-Sent Events(SSE)或 HTTP Chunked Transfer Encoding。SSE 是一种基于 HTTP 的单向服务端推送协议,浏览器通过 EventSource API 建立长连接,服务器以 text/event-stream 格式持续发送数据,天然适合大语言模型的逐 token 输出场景。与 WebSocket 相比,SSE 更轻量、无需双向通信,且兼容 HTTP/2 多路复用。AI SDK 封装了这些底层协议,开发者只需调用 useChat 等函数,SDK 会自动处理数据流的接收、解析与状态更新,并通过 Vue 的响应式系统实时反映到 UI 上。
工具调用(Tool Calling)机制
工具调用(Tool Calling 或 Function Calling)是大语言模型的重要扩展能力,允许模型在对话过程中主动调用外部 API 或函数以获取实时数据(如天气查询、数据库检索)。开发者需要在请求时声明可用工具的 Schema(参数类型、描述等),模型判断需要调用时会返回结构化的工具调用指令,前端或后端再执行该工具并将结果回传给模型继续生成。
这一机制是构建 AI Agent 的基础——Agent 不仅能生成文本,还能与外部世界交互,实现搜索、计算、代码执行等操作。AI SDK 简化了这一流程,提供了统一的工具注册与调用接口,屏蔽了不同模型供应商在工具调用协议上的差异(如 OpenAI 的 functions 与 Anthropic 的 tools),让开发者能以一致的方式实现复杂的 AI Agent 交互。
版本更新详细解读
语义化版本规范解析
根据语义化版本规范(SemVer),3.0.277 属于 Patch 级别的更新,通常代表向后兼容的错误修复或依赖同步,不会引入破坏性变更(Breaking Changes)。本次发布的 Release Notes 内容较为简洁,仅标注了 ai@6.0.277 的依赖更新,这意味着变更主要来自核心包的下游传导。
语义化版本规范(Semantic Versioning,简称 SemVer)是现代软件工程的基础约定,版本号格式为 MAJOR.MINOR.PATCH。MAJOR 变更代表不兼容的 API 修改(Breaking Changes),MINOR 代表向后兼容的功能新增,PATCH 则代表向后兼容的问题修复。本次 3.0.277 属于 PATCH 级别,理论上应仅包含 bug 修复或依赖同步,不会破坏现有代码。然而在快速迭代的 AI 工具链中,即便是 Patch 版本也可能引入微妙的行为变化(如模型响应处理优化、超时策略调整),因此生产环境升级前仍需充分测试。值得注意的是,PATCH 号达到 277 说明该 SDK 在 3.0 大版本内已经历了极为频繁的迭代,这在传统软件项目中并不常见,但在 AI 工具链领域反映了模型能力快速演进对 SDK 适配速度的要求。
软件供应链安全与签名验证
该版本由 GitHub Actions 自动发布,并经过 GitHub 的 verified signature(GPG 密钥 ID:B5690EEEBB952194)验证签名。这体现了 Vercel 在软件供应链安全上的规范做法——通过自动化流水线与签名验证,确保发布产物的可信度,防范供应链攻击风险。
近年来,npm 生态曾多次爆发供应链攻击事件(如 ua-parser-js 被注入恶意代码、event-stream 投毒事件、colors.js 作者故意破坏等),开源软件的安全性日益受到重视。GPG(GNU Privacy Guard)签名验证是保障发布产物完整性的重要手段——发布者使用私钥对包进行签名,用户或 CI 系统可用对应公钥验证签名,确保包未被篡改且确实来自声称的发布者。此外,npm 自 2022 年起推出了 Sigstore 签名机制,开发者可通过 npm audit signatures 等工具验证依赖的签名状态,进一步增强安全保障。
高频迭代的工程哲学
从版本号 3.0.277 可以看出,AI SDK 采用了极高频率的发布节奏。这种「小步快跑」的模式在快速演进的 AI 领域尤为常见——新的模型、新的能力层出不穷,SDK 需要迅速跟进以保持竞争力。
以结构化输出(Structured Output)和多模态支持(Multimodal)为例:结构化输出是指让大语言模型以严格遵循 JSON Schema 等格式返回数据,而非自由文本,这对于需要程序化处理模型输出的应用(如表单填充、数据提取、API 编排)至关重要。OpenAI 在 2024 年推出了原生的 Structured Outputs 功能,Anthropic 和 Google 也有类似支持。多模态则是指模型能够同时处理文本、图像、音频、视频等多种输入类型,如 GPT-4o 和 Gemini 均支持图片理解。AI SDK 需要紧跟这些能力的演进,在 SDK 层面提供统一的类型定义和调用方式,这也解释了其高频迭代的必要性。
对于开发者而言,这既是优势也是挑战。优势在于能够第一时间用上最新特性;挑战则在于需要建立良好的依赖管理策略,避免因盲目升级而引入未经充分验证的变更到生产环境。建议团队采用锁定版本(lockfile)配合定期审查升级的方式,平衡「尝鲜」与「稳定」之间的关系。
开发者实践建议
依赖管理策略
面对如此高频的版本发布,建议开发者采取以下策略:
- 锁定精确版本:在
package.json中使用精确版本号或依赖 lockfile,确保团队成员与 CI/CD 环境的一致性 - 关注核心包变更:由于框架适配层多随核心
ai包联动更新,重点应放在ai主包的 Changelog 上,理解真正的功能与行为变化 - 回归测试保障:即便是 Patch 版本,也建议在升级后运行完整的回归测试,尤其是涉及流式响应和工具调用的关键路径
在现代前端工程中,lockfile(如 package-lock.json、pnpm-lock.yaml、yarn.lock)记录了依赖树的精确版本与完整性哈希值,确保团队成员、CI/CD 环境、生产部署使用完全相同的依赖版本。即便 package.json 中使用了 ^(兼容更新)或 ~(补丁更新)等范围版本号,lockfile 也会锁定具体版本,避免因依赖自动更新导致的「在我机器上能跑」问题。对于 AI SDK 这类高频迭代的库,锁定版本尤为重要——开发者应主动、定期地审查并升级依赖(可借助 Dependabot、Renovate 等自动化工具),而非让包管理器自动选择最新版本,从而在稳定性与新特性之间取得平衡。同时建议将 lockfile 纳入版本控制,确保所有环境的依赖一致性。
技术选型考量
对于正在技术选型的团队,Vercel AI SDK 的活跃度、多框架支持以及规范的发布流程都是加分项。特别是其对 Vue、React 等主流框架的一视同仁,让不同技术栈的团队都能享受到统一的 AI 能力抽象。这在多元化的前端生态中具有相当的吸引力。
结语
@ai-sdk/vue@3.0.277 虽然只是一次常规的补丁更新,但它折射出的是 Vercel AI SDK 作为一个成熟开源项目的工程素养:模块化架构、自动化发布、签名验证与高频迭代。对于 AI 应用开发者来说,持续关注这类工具链的演进,并建立起适合自身团队的依赖管理与升级策略,才能在快速变化的 AI 技术浪潮中稳健前行。
相关推荐

对抗AI代码腐化:规格、结果笔记与文件清单的实战方法
一位开发者用八个月、650次提交、4.3万行代码的实战,总结出防止AI智能体代码库腐化的方法:前置规格与验收标准、任务结果笔记、文件清单约束,以及用触发式钩子取代规则文件。核心洞察是——指令只是建议,机制才能在长会话中存活。

"Tokens Exhausted":一段机器人视频背后的AI焦虑
一段名为「Tokens Exhausted」的机器人视频在 Reddit 引发热议,网友已分不清它是否为波士顿动力真实作品。本文解析这段AI讽刺内容为何戳中神经,以及它折射出的合成媒体与LLM时代焦虑。

4千美元淘到全新DGX Spark:本地部署大模型的性价比之选
一位Reddit用户以4000美元在Craigslist淘到全新DGX Spark,用于本地托管AI模型。本文解析这笔交易背后的性价比、二手交易安全,以及本地部署大模型的兴起趋势。