Vercel AI SDK 集成智谱 GLM 模型:zai Provider 技术解析
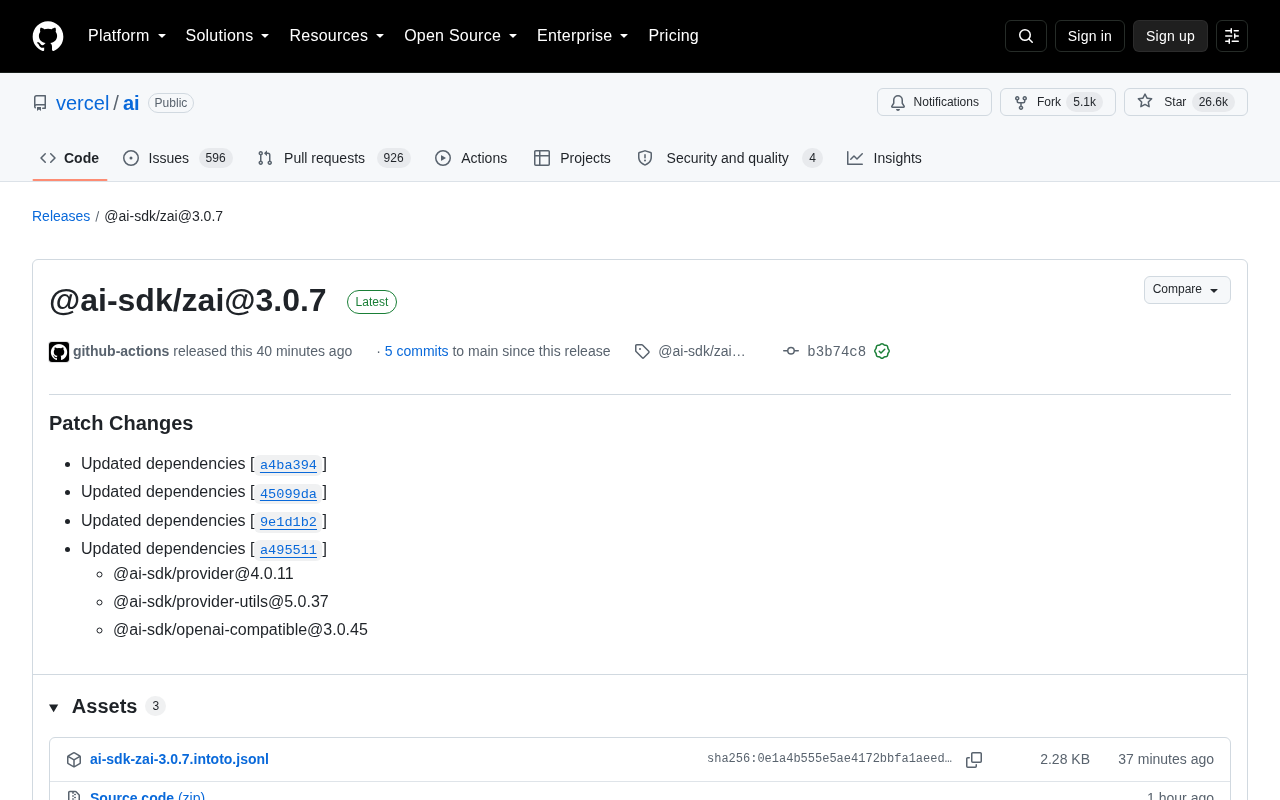
Vercel AI SDK 发布 zai provider 补丁版本,折射出 OpenAI 兼容层驱动的多模型生态扩张趋势。
Vercel AI SDK 近日发布了 `@ai-sdk/zai@3.0.7` 补丁版本,该版本核心变更为同步底层依赖升级,包括 `@ai-sdk/provider`、`@ai-sdk/provider-utils` 和 `@ai-sdk/openai-compatible`。`@ai-sdk/openai-compatible` 的存在揭示了一个关键架构选择:智谱(Z.ai / GLM 系列)模型通过 OpenAI 兼容接口接入,Vercel 只需在通用适配层上做少量定制即可完成新厂商的快速接入。对开发者而言,AI SDK 的统一 TypeScript 接口让多模型切换几乎不需要修改业务逻辑。国产大模型被纳入官方 provider 列表,也为有数据合规需求的团队提供了更便捷的选择。此次更新由 GitHub Actions 自动发布并经 GPG 签名验证,体现了项目成熟的供应链安全保障。
Vercel AI SDK 生态持续扩展
Vercel 旗下的 AI SDK(GitHub 星标已超过 26.6k)近日发布了 @ai-sdk/zai@3.0.7 补丁版本。这一版本本身属于依赖更新型的常规迭代,但它背后所代表的趋势值得关注:Vercel AI SDK 正在通过标准化的 Provider 机制,快速接入越来越多的第三方大模型服务,其中就包括面向中国开发者的智谱(Z.ai / GLM 系列)模型。
对于开发者而言,AI SDK 的核心价值在于提供一套统一的 TypeScript 接口,屏蔽不同模型厂商 API 的差异。无论底层调用的是 OpenAI、Anthropic 还是智谱的模型,上层的调用代码几乎保持一致,这大幅降低了多模型切换和试验的成本。
本次更新内容解读
从发布说明来看,@ai-sdk/zai@3.0.7 是一个典型的 Patch(补丁)版本,其变更内容全部来自依赖包的升级,而非该 provider 自身的功能改动:
@ai-sdk/provider@4.0.11@ai-sdk/provider-utils@5.0.37@ai-sdk/openai-compatible@3.0.45
依赖链背后的设计思路
这里最值得留意的是 @ai-sdk/openai-compatible 这个依赖。它的存在说明 zai provider 很可能是构建在 OpenAI 兼容接口 之上的。换句话说,智谱模型对外暴露了与 OpenAI Chat Completions 高度兼容的 API 格式,Vercel 只需基于通用的 openai-compatible 适配层做少量定制,就能快速支持一个新的模型厂商。
这种「OpenAI 兼容层 + 厂商定制」的架构,是当前大模型工具生态的主流做法。它让新 provider 的接入成本极低,也解释了为什么本次更新只需跟随底层依赖升级即可完成,无需改动业务逻辑。
OpenAI Chat Completions API 已成为大模型领域事实上的标准接口协议。其核心是 /v1/chat/completions 端点,以 JSON 格式接受包含角色(role)和内容(content)的消息列表,并返回结构化的补全结果。由于 OpenAI 率先确立了这一格式,大量工具链、SDK 和前端框架都以此为基础构建。后来者如智谱、Moonshot、DeepSeek 等厂商选择兼容这一接口,本质上是降低开发者迁移成本的生态策略——开发者无需更换现有代码,只需替换 base_url 和 api_key 即可切换模型。@ai-sdk/openai-compatible 正是对这一模式的抽象封装,它处理了流式输出(streaming)、工具调用(tool calling)、错误格式归一化等通用逻辑,让各厂商的定制 provider 只需关注差异化的部分,例如模型名称映射、鉴权方式或特定参数扩展。
这类更新对开发者的意义
单看版本号,从 3.0.6 到 3.0.7 似乎微不足道。但在 AI SDK 这类基础设施型项目中,频繁的补丁更新恰恰体现了几个重要信号。
生态的活跃度与稳定性
该 release 由 GitHub Actions 自动发布,并经过 GitHub 的 Verified 签名验证(GPG Key ID: B5690EEEBB952194)。自动化发布与签名验证意味着项目具备成熟的 CI/CD 流程和供应链安全保障,这对于生产环境依赖至关重要。
GPG 签名验证(GNU Privacy Guard)是软件供应链安全的重要机制。在 npm 生态中,恶意包投毒(package poisoning)和依赖混淆攻击(dependency confusion)是真实存在的安全威胁。GitHub 的 Verified 标签意味着该 release 的 Git tag 由可信密钥签名,可追溯到具体的发布主体,防止发布内容在传输过程中被篡改。对于被大量项目引用的基础设施型 SDK,这一点尤为重要——一旦底层依赖被植入恶意代码,影响范围将呈指数级扩散。结合自动化 CI/CD 发布流程,可以减少人工操作引入的安全漏洞,确保每次发布都经过标准化的测试和签名流程。
多模型策略的落地
智谱(Z.ai)作为国内领先的大模型厂商,其 GLM 系列模型被正式纳入 Vercel AI SDK 的官方 provider 列表,意味着使用 Next.js、Vercel 部署的开发者可以更方便地在应用中调用国产模型。这对于有数据合规需求、或希望对比国内外模型效果的团队而言,是一个实用的选择。
如何在项目中使用 zai provider
虽然本次更新不涉及 API 变化,但对于尚未接触过该 provider 的开发者,可以参考以下典型用法思路:
import { createZai } from '@ai-sdk/zai';
import { generateText } from 'ai';

const zai = createZai({
  apiKey: process.env.ZAI_API_KEY,
});

const { text } = await generateText({
  model: zai('glm-4'),
  prompt: '用一句话解释什么是向量数据库',
});
得益于统一接口,如果日后想切换到其他模型,通常只需替换 model 参数所指向的 provider,业务逻辑几乎无需改动。
升级建议
对于已经使用 @ai-sdk/zai 的项目,本次补丁更新可以放心跟进——它主要是同步底层 provider 工具链的改进和潜在的 bug 修复,向后兼容风险很低。建议在依赖管理中允许 patch 级别的自动升级,以持续获得稳定性改善。
小结
@ai-sdk/zai@3.0.7 虽是一次不起眼的补丁发布,却折射出 Vercel AI SDK 生态的两个关键趋势:其一是通过 OpenAI 兼容层实现新模型厂商的低成本快速接入;其二是国产大模型正加速融入主流开发工具链。对于追求「一套代码、多模型可选」的开发者来说,这种持续演进的基础设施正变得越来越有价值。
相关推荐

对抗AI代码腐化:规格、结果笔记与文件清单的实战方法
一位开发者用八个月、650次提交、4.3万行代码的实战,总结出防止AI智能体代码库腐化的方法:前置规格与验收标准、任务结果笔记、文件清单约束,以及用触发式钩子取代规则文件。核心洞察是——指令只是建议,机制才能在长会话中存活。

"Tokens Exhausted":一段机器人视频背后的AI焦虑
一段名为「Tokens Exhausted」的机器人视频在 Reddit 引发热议,网友已分不清它是否为波士顿动力真实作品。本文解析这段AI讽刺内容为何戳中神经,以及它折射出的合成媒体与LLM时代焦虑。

4千美元淘到全新DGX Spark:本地部署大模型的性价比之选
一位Reddit用户以4000美元在Craigslist淘到全新DGX Spark,用于本地托管AI模型。本文解析这笔交易背后的性价比、二手交易安全,以及本地部署大模型的兴起趋势。