Vercel AI SDK Svelte 4.0.277 版本更新解读
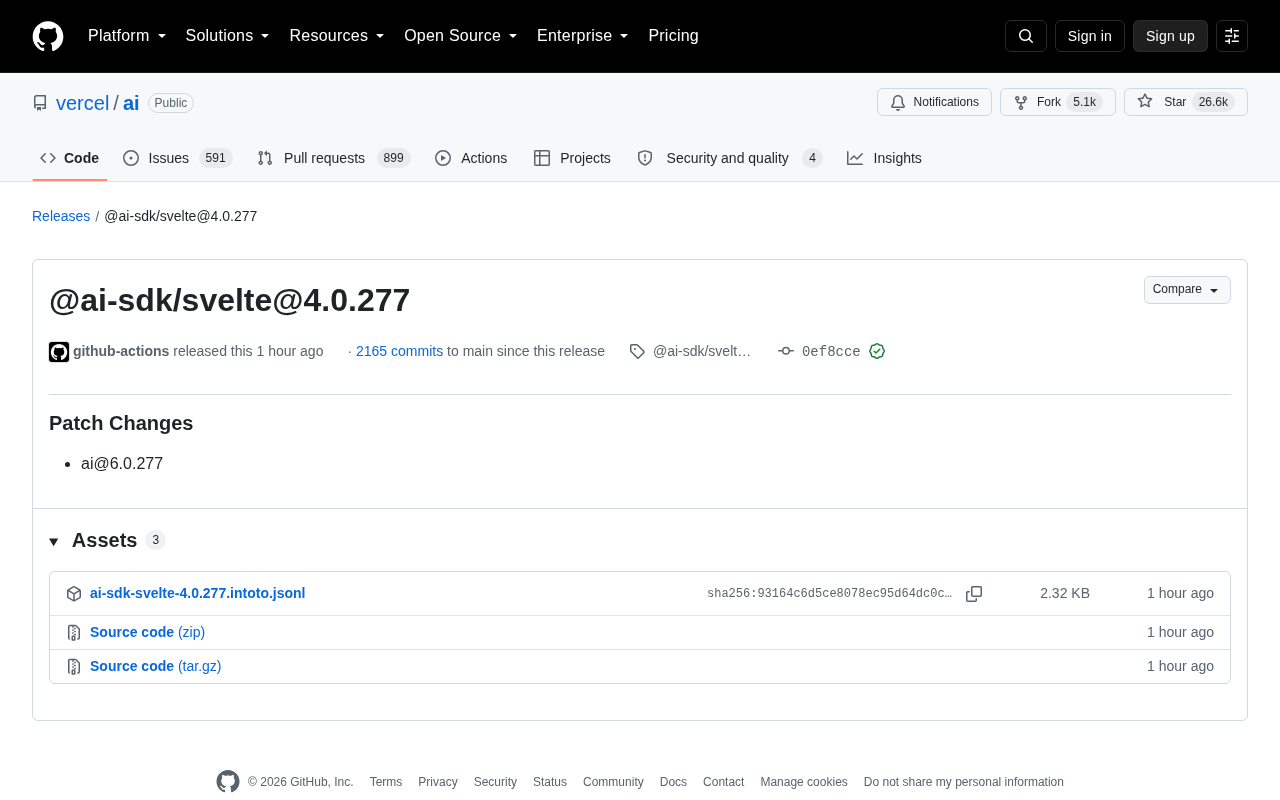
版本发布概览
Vercel 旗下的 AI SDK 项目发布了 @ai-sdk/svelte@4.0.277 版本。该项目在 GitHub 上拥有超过 26.6k Star 和 5.1k Fork,是构建 AI 应用的主流开发工具库之一。更新通过 GitHub Actions 自动化发布,并使用 GPG 签名(key ID: B5690EEEBB952194)保证发布安全性。
GPG(GNU Privacy Guard)基于非对称加密体系,发布者用私钥对构建产物签名,任何持有对应公钥的人都可验证签名的真实性与完整性。近年来供应链攻击事件频发:2021年 ua-parser-js 账户被劫持后注入恶意代码、2024年 xz-utils 后门事件中攻击者潜伏数月才被发现,都表明仅靠代码审查远远不够。GitHub 的验证签名机制将 GPG key 与账户绑定,在 Release 页面显示"Verified"标识,企业用户可将其纳入 CI/CD 流水线的验证步骤,确认产物确实来自可信的构建环境,而非被污染的第三方镜像或中间人注入。
SLSA(Supply-chain Levels for Software Artifacts)框架进一步将这类实践系统化,要求构建过程可溯源、产物可验证。SLSA 由 Google 于 2021 年提出,将软件供应链安全划分为四个等级:L1 要求构建过程有文档记录,L2 要求使用托管构建服务并生成出处证明(provenance attestation),L3 要求构建环境隔离且源码经过验证,L4 要求所有依赖递归满足前述要求。npm 生态在 2022 年引入了 Sigstore 签名支持,允许包维护者对发布的 tarball 进行无密钥签名(keyless signing),利用 OIDC 身份联合将 CI 环境的临时身份绑定到签名证书,进一步降低了供应链验证的门槛。与传统 GPG 签名要求开发者长期保管私钥不同,Sigstore 采用短期证书(ephemeral certificate)模式:签名者通过 OIDC(如 GitHub Actions 的 OIDC token)向 Fulcio CA 证明身份,获取一张有效期仅数分钟的签名证书;签名完成后,签名记录被写入 Rekor 透明日志(transparency log),类似 Certificate Transparency 的不可篡改追加式日志。验证者只需检查 Rekor 日志中的记录即可确认签名在证书有效期内完成,无需签名者持续维护长期密钥。这一设计大幅降低了开源生态的签名门槛,也意味着即使某个维护者的 GPG 私钥泄露,Sigstore 的透明日志仍能提供独立的审计线索。Vercel AI SDK 的 GPG 签名自动化发布流程处于 L2 到 L3 之间的实践水平,正符合这一趋势。
从版本号来看,4.0.277 属于补丁级别更新,主要围绕依赖同步与稳定性维护,不包含破坏性变更。对于生产环境中的 Svelte 开发者,这类更新通常可以安全升级。
核心变更分析
本次发布标注为 Patch Changes,核心内容是同步底层依赖 ai@6.0.277。这体现了 Vercel AI SDK 的 monorepo 管理策略——核心 ai 包与各框架适配层保持版本联动,确保跨框架体验一致。
Monorepo 将多个逻辑独立但高度相关的包放在同一 Git 仓库中统一管理,核心优势在于原子提交(一次 commit 可同时修改核心包与适配层)、共享工具链、以及跨包的类型检查与测试。Vercel AI SDK 使用 Turborepo 协调多包并行构建——Turborepo 利用任务依赖图(task graph)实现增量构建和远程缓存:当某个包的源码未变化时,直接复用上次构建产物,显著缩短 CI 时间。在版本管理方面,项目使用 changesets 工具管理版本变更:开发者在 PR 中运行 npx changeset 命令,选择变更影响的包和级别(patch/minor/major),生成一个 Markdown 文件描述变更内容。合并到主分支后,changeset-bot 会创建一个 Version PR,聚合所有待发布的 changeset,计算每个包的新版本号并更新 CHANGELOG.md。维护者合并这个 Version PR 后触发发布流水线。
这套流程解决了手动维护多包版本时极易出错的对齐问题——核心 ai 包的每一次补丁都会自动传播到 @ai-sdk/svelte、@ai-sdk/react、@ai-sdk/vue 等所有适配层,保证整个生态的版本图始终处于已知的兼容状态,而不会出现"核心包修了 bug 但适配包忘记跟进"的情形,也有效规避了 npm 生态中常见的"依赖地狱"问题。
框架适配包的作用
@ai-sdk/svelte 是针对 Svelte 框架的适配层,将核心 ai 包的流式响应、消息管理、工具调用等能力封装成符合 Svelte 响应式范式的接口。开发者可以用 Runes、Stores 等 Svelte 特性直接接入大语言模型。
Svelte 的响应式系统在 5.0 版本经历了根本性重写。Svelte 3/4 的 Stores 基于发布-订阅模式:writable/readable 创建可订阅的数据容器,组件通过 $ 前缀自动订阅,编译器在组件销毁时自动取消订阅。这套机制直觉友好但有隐式依赖追踪的限制,跨组件共享状态时需要手动导入 Store 实例。Svelte 5 引入的 Runes 是编译器级别的响应式原语:$state 声明响应式变量、$derived 声明计算值、$effect 声明副作用,它们不依赖 Svelte 组件上下文,可以在普通 .ts 文件中使用,实现了"响应式逻辑与 UI 解耦"。这一设计理念与 Vue 3 的 Composition API 和 Solid.js 的信号(Signals)有异曲同工之处,反映了前端框架向细粒度响应式(fine-grained reactivity)演进的共同趋势——相比 React 的虚拟 DOM diff,细粒度响应式系统只更新真正发生变化的 DOM 节点,在高频更新场景(如 AI 流式输出逐字追加渲染)中具有显著的性能优势。
对 AI SDK 适配层而言,这一演进带来了真实的适配挑战:流式 token 的增量更新既要在 Svelte 4 项目中作为可订阅的 Writable Store 暴露,也要在 Svelte 5 项目中以 $state 的形式让编译器感知变更,两套范式在内存模型和更新触发机制上存在本质差异,适配包需要在运行时检测 Svelte 版本并选择对应路径。
当核心 ai 包升级到 6.0.277 时,Svelte 适配包同步发布对应版本,避免接口不匹配或行为不一致的问题。
Vercel AI SDK 的技术价值
统一的多框架开发体验
Vercel AI SDK 的抽象层设计让开发者无需为不同模型供应商(OpenAI、Anthropic、Google 等)编写不同调用逻辑,也无需在切换前端框架时重写 AI 交互代码。SDK 通过统一 API 屏蔽底层差异,降低切换成本。
SDK 的核心技术能力之一是对大语言模型流式响应的标准化封装。大模型的自回归(autoregressive)生成机制决定了输出天然是逐 token 的序列,而非一次性完整结果——模型每次预测下一个 token 时,以所有已生成 token 作为上下文输入,由于 Transformer 的注意力机制对序列长度呈二次复杂度(尽管 KV Cache 优化将增量推理降为线性),生成一个完整回复可能耗时数秒到数十秒。值得深入理解的是,KV Cache 是大模型推理优化的核心技术:在自回归解码过程中,每次生成新 token 时,如果重新计算所有已有 token 的 Key 和 Value 向量,计算量随序列长度二次增长。KV Cache 将已计算的 Key/Value 矩阵缓存在显存中,新 token 只需计算自身的 Q/K/V 并与缓存拼接,将增量推理降为线性复杂度。但这带来了显存占用问题:以 70B 参数模型为例,单个请求的 KV Cache 在长上下文场景下可能占用数 GB 显存,催生了 PagedAttention(vLLM 项目的核心创新)、GQA(Grouped-Query Attention)等优化技术。这也直接影响了 AI API 的定价策略——输入 token 通常比输出 token 便宜,因为输入可以并行计算 KV 而输出必须串行生成。
将这一特性暴露给前端的主流协议是 Server-Sent Events(SSE):服务端持续向客户端推送 data: 事件,每条事件携带一个或多个 token,前端无需轮询即可实时追加渲染。SSE 相比 WebSocket 更轻量,基于 HTTP/1.1 的长连接,无需协议升级握手,且天然兼容 CDN 和负载均衡器。Vercel AI SDK 在此基础上定义了结构化的流协议,使用类似 NDJSON 的格式,每行一个事件对象,通过 type 字段区分 text-delta、tool-call-begin、tool-call-delta、tool-result 等不同事件类型,让前端能在单一数据流中处理多种交互模式。
另一核心能力是工具调用(Tool Calling / Function Calling),这是当前 AI Agent 架构的基础——模型在生成过程中可以暂停并输出一段结构化的"调用意图"(包含工具名与参数),宿主应用执行工具后将结果注入对话上下文,模型再继续生成。这一机制最早由 OpenAI 在 2023 年 6 月随 GPT-3.5/4 的 function calling 功能推出,随后 Anthropic 的 Claude、Google 的 Gemini 等主流模型纷纷跟进,但各家的 API 格式、参数传递方式和错误处理机制存在显著差异。SDK 将这一多轮交互协议封装为统一的 generateText/streamText API,开发者只需声明工具的 JSON Schema(基于 Zod 类型定义自动推导),无需手动管理 finish_reason: tool_calls 的状态机,大幅降低了构建多步骤 Agent 的复杂度。
这里的 Zod 集成值得展开说明:Zod 是 TypeScript-first 的运行时类型校验库,其核心价值在于"一次定义,多处使用"。开发者用 Zod 定义工具参数的 schema(如 z.object({ city: z.string(), unit: z.enum(['celsius', 'fahrenheit']) })),AI SDK 在编译时通过 z.infer<> 提取 TypeScript 类型实现静态类型检查,在运行时将 Zod schema 转换为 JSON Schema 传递给模型 API,并在工具调用返回时用同一 schema 校验模型输出的参数,拒绝不合法的调用。这种"schema as single source of truth"的模式避免了类型定义与运行时校验逻辑分离导致的不一致问题,在模型输出不可预测的场景中尤为重要——大模型生成的工具参数并非总是合法的 JSON,Zod 校验层充当了应用逻辑与模型输出之间的安全边界。
在并行工具调用(parallel tool calling)场景中,SDK 还负责协调多个工具的并发执行和结果聚合,这在构建复杂 Agent 工作流时尤为关键。
对 Svelte 生态来说,官方维护的适配包尤为重要。SvelteKit 作为全栈框架提供了优秀的服务端能力(如 server routes、streaming responses),其架构特性与 AI 应用需求高度契合:Server Routes(+server.ts)允许开发者在同一项目中直接调用服务端 AI API,天然支持 Response 流式返回,避免中间层的缓冲延迟;在 Vercel 部署时,Edge Runtime 支持让 AI 路由运行在离用户最近的边缘节点,配合流式响应显著降低首字节延迟(TTFB)。
Edge Runtime 是 Vercel 基于 V8 引擎(而非完整的 Node.js 运行时)构建的轻量级服务端执行环境,启动时间在毫秒级别,部署在全球数十个边缘节点(PoP,Point of Presence)。对 AI 应用而言,Edge Runtime 的价值不仅是降低 TTFB——它还允许在边缘完成请求鉴权、速率限制和 prompt 预处理,减少到源站(通常是 AI API 提供商的数据中心)的往返次数。不过 Edge Runtime 也有限制:不支持原生 Node.js 模块(如 fs、net)、执行时间存在上限(通常 30 秒,流式响应可延长至更久),因此长时间运行的 Agent 工作流仍需回退到 Serverless Functions 或专用服务。
@ai-sdk/svelte 由 Vercel 官方维护,useChat、useCompletion 等 hooks 能感知 SvelteKit 的导航生命周期,在路由切换时正确中止未完成的流式请求(通过 AbortController 发送取消信号),避免"更新已卸载组件"类的内存泄漏。AbortController 是 Web 平台的标准 API,通过创建 AbortSignal 并传递给 fetch 调用来实现请求取消。在 AI 流式响应场景中,一个 SSE 连接可能持续数十秒,如果用户在此期间导航到其他页面,未被中止的连接会继续接收数据并试图更新已卸载组件的状态——在 React 中会导致著名的"Can't perform a React state update on an unmounted component"警告,在 Svelte 中则可能导致订阅回调引用已销毁的 DOM 节点。正确的处理需要在组件卸载时调用 controller.abort(),同时在流处理逻辑中捕获 AbortError 并优雅退出,而不是将其视为网络异常。AI SDK 的适配层将这些生命周期细节封装到位,开发者无需手动处理。这消除了"选了小众框架就没有好用的 AI 工具"的顾虑,也客观上促进了 Svelte 在 AI 应用场景中的采用率。
工程化实践
本次发布是自上一版本以来 2165 次提交中的一个节点。高频迭代节奏反映出团队采用了成熟的自动化发布流程——通过 GitHub Actions 自动构建、签名与发布,配合 changesets 工具管理版本日志。这种工程实践保证了项目长期健康演进。
值得注意的是,2165 次提交对应的并非仅 @ai-sdk/svelte 一个包的变更,而是整个 monorepo 中所有包的累计活动。在 Turborepo 的增量构建模型下,CI 系统只会重新构建受变更影响的包及其下游依赖,未受影响的包直接使用远程缓存的构建产物。这意味着即使整个仓库的提交频率极高,单个包的实际重构建次数也被有效控制,既保证了发布频率又不浪费计算资源。
升级建议
对于使用 Svelte 构建 AI 应用的团队,建议将该补丁纳入常规依赖更新。由于是 Patch 级别且核心依赖同步升级,风险极低,但仍需注意:
- 同步升级配套包:确保 ai 与 @ai-sdk/svelte 版本对齐,避免混用不同大版本。在 monorepo 联动发布模式下,版本对齐是确保内部 API 契约一致的前提,混用版本可能导致类型不匹配或运行时行为异常。实践中,建议在 package.json 中使用精确版本号(如
"ai": "6.0.277")而非范围版本(^6.0.0),并通过 lockfile(package-lock.json 或 pnpm-lock.yaml)锁定完整的依赖树,确保团队成员和 CI 环境安装完全一致的依赖版本。Lockfile 的核心作用是保证"确定性安装"(deterministic installation):即使 package.json 使用范围版本如^6.0.0,lockfile 会记录上次安装时解析到的精确版本及其完整依赖树的哈希值。pnpm-lock.yaml 相比 package-lock.json 更紧凑,因为 pnpm 使用内容寻址存储(content-addressable storage),相同版本的包只在磁盘上存储一份,通过硬链接共享。在 monorepo 场景中,pnpm 的 workspace 协议(workspace:*)还能确保本地包之间的引用在发布时被替换为实际版本号,避免将 workspace 链接意外发布到 registry - 关注变更日志:即便是补丁版本,也应留意 changelog 中的关键 bug 修复。Vercel AI SDK 的 changelog 由 changesets 自动生成,每条变更都关联到对应的 PR,可追溯完整的修改上下文和讨论记录
- 验证签名:本次发布使用了 GitHub 验证签名,企业用户可借此校验产物来源,并将签名验证纳入 CI/CD 流水线,符合 SLSA 供应链安全框架的最佳实践。具体操作上,可在 CI 中使用
npm audit signatures命令验证已安装包的 registry 签名,或通过 GitHub API 检查 Release 的 GPG 签名状态
@ai-sdk/svelte@4.0.277 是一次典型的维护性更新,虽无重磅新特性,却是 Vercel AI SDK 稳定演进的体现。持续跟进这类更新有助于保持项目的健壮性与安全性。
核心要点
核心要点
核心要点
相关推荐

让AI审查自己的文档:验证CLAUDE.md真伪的开源工具包
RAG Techniques仓库作者开源了一套工具,用于验证AI Agent读取的CLAUDE.md和项目文档中哪些是猜测、哪些被代码证伪。文章解析其置信度标注机制、与Claude Code /init的对比及局限性。

谷歌又一AI安全研究员离职:警告"我们可能都要死"
谷歌又一位AI安全研究员离职并发出"人类可能面临灭绝"的极端警告,本文解析此类离职背后的行业张力、存在性风险争论以及AI治理的深层挑战。

19.8MB的LLM:44M参数模型如何在CPU上跑出1900 tok/s
开发者QLNI从零训练出仅19.8MB、44M参数的量化语言模型SHADOW-50M,采用三元权重和冻结指纹词表,CPU上跑出约1900 tok/s。它把计算交给专用电路、记忆交给磁盘索引,在精确计算与可靠检索任务上超越同级模型。