Vercel AI SDK Vue 4.0.102 发布:依赖更新与补丁修复

Vercel AI SDK Vue适配包发布4.0.102补丁版,同步核心依赖并强化供应链安全。
`@ai-sdk/vue@4.0.102` 是 Vercel AI SDK 面向 Vue 框架的最新补丁版本,本次更新无破坏性变更,核心工作为同步上游依赖,将 `ai` 核心库升级至 `7.0.102`、`@ai-sdk/provider-utils` 升级至 `5.0.41`。这类依赖同步更新的主要价值在于维持整个 SDK 工具链的版本一致性,防止框架适配层与核心引擎之间出现版本漂移引发的兼容问题。该版本经过 GitHub GPG 签名验证与 vigilant mode 保障,确保包来源可信。对于正在使用该 SDK 构建 AI 应用的 Vue 开发者而言,升级风险较低,但建议升级后运行测试套件并检查 lockfile,排查潜在的依赖重复问题。
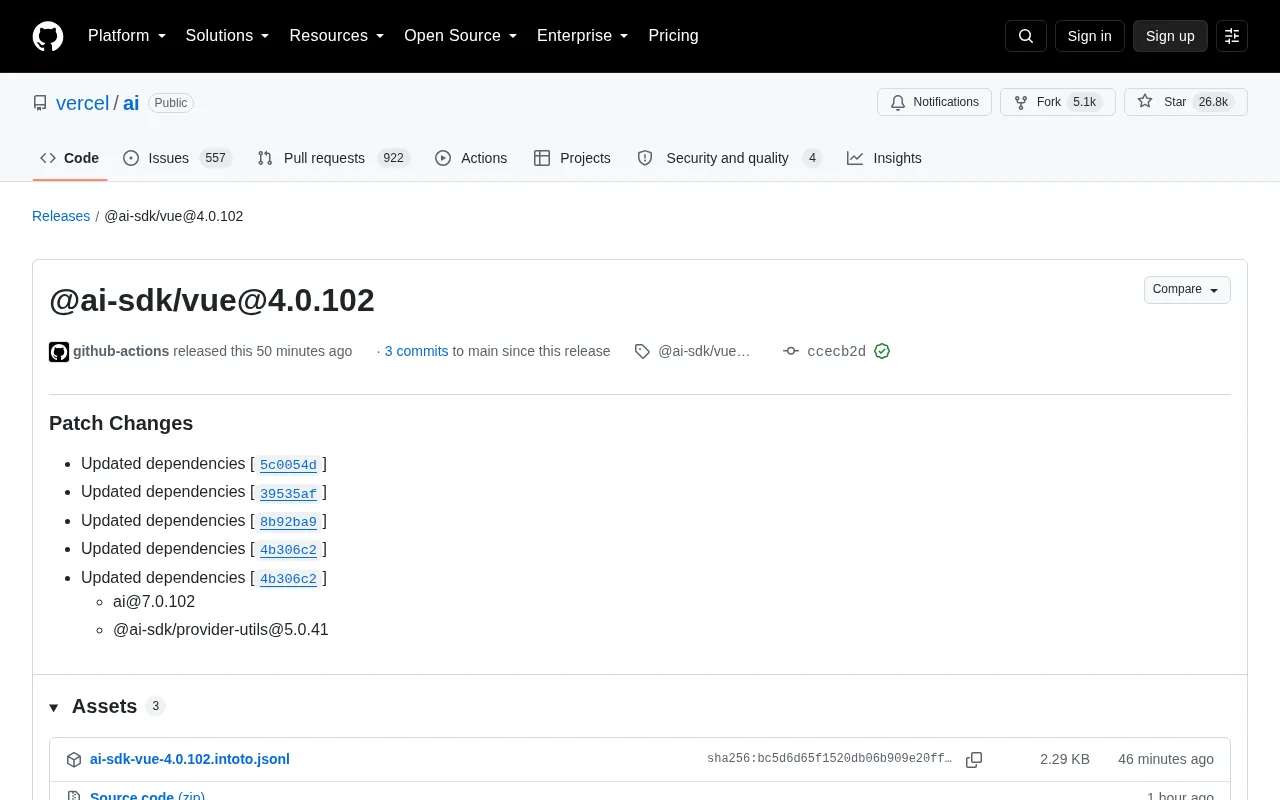
Vercel 旗下的 AI SDK 再度迎来更新,@ai-sdk/vue@4.0.102 已通过 GitHub Actions 正式发布。作为 Vercel AI 生态中面向 Vue 框架的官方适配包,这次更新属于补丁级别(Patch),主要围绕依赖同步与内部修复展开。
本次更新的核心内容
从 Release Notes 来看,@ai-sdk/vue@4.0.102 是一次典型的补丁版本发布,没有引入破坏性变更(Breaking Changes),主要工作集中在依赖项的同步升级上。
官方标注的更新内容为 Patch Changes,其中更新了多个上游依赖:
ai@7.0.102— AI SDK 核心库@ai-sdk/provider-utils@5.0.41— 提供商工具集
这些依赖对应了多个提交(commit)的合并,包括 5c0054d、39535af、8b92ba9 以及两处 4b306c2 的变更。对于使用 Vue 构建 AI 应用的开发者而言,这类同步更新的意义在于保持整个 SDK 工具链的版本一致性,避免因核心库与框架适配层脱节而引发的兼容问题。
为什么补丁更新值得关注
在快速迭代的 AI 工具生态中,补丁版本往往被开发者忽视,但它们承担着重要的稳定性职责。@ai-sdk/vue 作为连接 Vue 前端与 Vercel AI 后端能力的桥梁,其版本紧跟核心 ai 包(本次同步至 7.0.102)的节奏。
值得留意的是版本号的差异:Vue 适配包停留在 4.x 大版本,而核心 ai 库已进入 7.x。这种分离的版本策略允许框架适配层与核心引擎按各自的兼容性节奏演进,开发者在升级时只需关注适配包与核心库之间的依赖声明是否匹配。本次发布正是通过 Updated dependencies 的方式,确保 Vue 版本与最新的核心能力对齐。
此外,该版本经过 GitHub 的 Verified 签名(GPG key ID: B5690EEEBB952194),并启用了 vigilant mode,这为供应链安全提供了基础保障——开发者可以确认所拉取的包确实来自官方发布流程,而非被篡改的第三方来源。
语义化版本规范(SemVer) 是理解补丁更新重要性的基础。SemVer 规定版本号由 主版本.次版本.补丁版本 三段构成:主版本号变更意味着不兼容的 API 变化,次版本号变更表示新增向后兼容的功能,而补丁版本号仅用于向后兼容的缺陷修复与维护性更新。正因如此,补丁版本在理论上可以安全地直接升级,不需要修改调用代码。然而在 AI SDK 这类快速演进的生态中,即便是补丁版本,也可能包含对底层推理引擎、流式传输协议或 Provider 接口的微调。依赖树中的版本漂移(version drift)——即不同包对同一上游依赖解析出不同版本——是实际项目中最常见的隐性故障来源之一,而本次发布的核心价值正在于消除这类漂移。
对 Vue 开发者的实际建议
对于正在使用 Vercel AI SDK 构建对话式界面、流式响应或 AI 驱动组件的 Vue 项目,升级到 4.0.102 通常是低风险操作。补丁版本遵循语义化版本规范(SemVer),理论上不会破坏现有 API。
升级方式很简单,通过包管理器执行更新即可:
npm install @ai-sdk/vue@4.0.102

**lockfile(锁定文件)** 在多包依赖更新场景中扮演关键角色。`package-lock.json`(npm)或 `pnpm-lock.yaml`(pnpm)记录了整个依赖树中每个包的精确版本与完整性校验哈希,确保不同环境下安装结果完全一致。当 `@ai-sdk/vue` 升级并连带更新 `ai` 与 `@ai-sdk/provider-utils` 时,如果项目中还存在其他包也依赖这两个库的旧版本,包管理器可能在依赖树中同时保留新旧两个版本(即依赖重复,duplication)。这不仅增加产物体积,还可能导致运行时出现两份独立的状态实例,引发难以排查的上下文丢失或类型不兼容问题。执行升级后运行 `npm dedupe` 或 `pnpm dedupe` 可以尝试合并重复依赖,之后再提交更新后的 lockfile 到代码仓库。
# 或
pnpm add @ai-sdk/vue@4.0.102
建议在升级后运行现有测试套件,确认流式输出、消息状态管理等核心功能正常。由于本次更新连带了 ai 与 provider-utils 的依赖变更,若项目中同时直接引用了这些包,最好一并检查版本锁定文件(lockfile)以避免依赖树中出现多份不同版本。
小结
@ai-sdk/vue@4.0.102 是一次以依赖同步为主的常规补丁发布,虽然没有亮眼的新特性,但体现了 Vercel AI SDK 团队对工具链一致性与安全性的持续维护。对于依赖该 SDK 的 Vue 生态开发者来说,这类稳定的迭代节奏正是选择成熟框架的价值所在。
注:本文基于 GitHub Release 公告整理,具体依赖变更细节可查阅对应 commit 记录。
相关推荐

Claude国内使用与充值全攻略:三种方式对比及防封控指南
整理Claude国内使用与会员充值的三种方式:海外信用卡直充、苹果美区ID与安卓Google Play内购、网站自助充值,对比各自门槛、成本与封控风险,并给出固定设备、稳定IP、不共享账号等五条降低封号概率的使用习惯。

从ChatGPT内容限制到Eval、可观测性与Guardrail实战
通过电子商店订单Agent实战,讲解ChatGPT内容限制背后的工程逻辑,以及Eval评估、Observability可观测性和Guardrail护栏如何协作,避免同名用户数据泄露与提示注入风险。

LangChain4j决策模型:本地校验Java工具调用
LangChain4j社区提出决策模型方案,在本地对Java工具调用进行校验,将控制逻辑从LLM拉回应用侧,提升工具调用的可靠性与可调试性。