vLLM 发布 proto-v0.4.0:签名验证与协议层升级解读

vLLM 发布 proto-v0.4.0,更新分布式推理协议层并采用签名验证保障供应链安全。
vLLM 维护者 Bugen Zhao 于 9 月 30 日正式发布 proto-v0.4.0,这是针对 vLLM 协议层组件 `vllm-proto` 的一次独立版本更新。该组件基于 Protocol Buffers 机制,负责定义调度器、执行引擎与各 GPU worker 之间的数据交换结构,是支撑 vLLM 分布式推理能力的关键底层模块。本次发布采用了已验证的 SSH 签名,确保版本来源可信,契合当前业界对软件供应链安全的重视趋势。由于官方未附带详细变更日志,依赖 vLLM 进行二次开发或系统集成的团队,应主动核查资产文件并评估接口兼容性,再决定是否升级。
vLLM 再迎版本更新
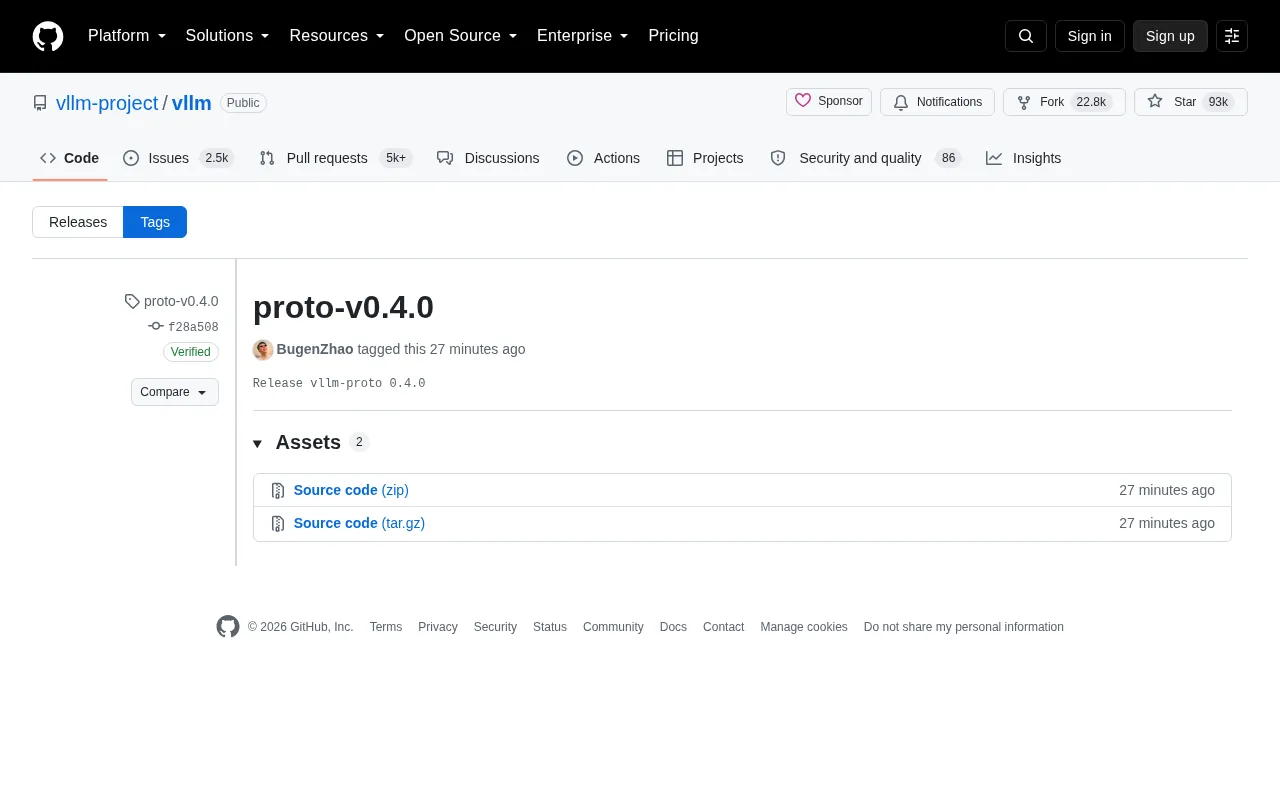
vLLM 是当前大模型推理领域最受关注的开源项目之一,目前已在 GitHub 上收获超过 9.3 万颗星、被 Fork 2.28 万次。近日,项目维护者 Bugen Zhao 正式为 vllm-proto 组件标记了 proto-v0.4.0 版本,对应提交哈希为 f28a508。
从公开信息看,这是一次针对 vLLM 协议层(proto)组件的独立版本发布。与主项目的大版本更新不同,proto 相关标签通常聚焦于内部通信协议、序列化格式或服务间接口的定义,是支撑 vLLM 分布式推理能力的重要底层模块。
关于本次发布的关键细节
此次 proto-v0.4.0 的标签由维护者在 9 月 30 日创建,发布说明标注为「Release vllm-proto 0.4.0」,并附带了 2 个资产文件(Assets)。
值得关注的一点是安全层面的处理:该标签经过了提交者的已验证签名(Verified signature),SSH 密钥指纹为 qvcijXBgmowIgiJzhZfmEfeJAj3PPJVDfG0xRh+Rspc。对于被广泛部署在生产环境中的推理框架而言,签名验证意味着用户可以确认所拉取的版本确实来自可信的维护者,而非被篡改的第三方分发,这在供应链安全日益受重视的当下是一个良好实践。
什么是 vllm-proto?
在 vLLM 的整体架构中,proto 通常指代基于 Protocol Buffers 或类似机制定义的数据结构与接口协议。它承担着调度器、执行引擎与各推理 worker 之间数据交换的角色。协议层的版本迭代往往涉及:
- 消息结构的新增或调整
- 序列化/反序列化效率优化
- 向后兼容性的处理
- 分布式部署下的接口稳定性
由于这类组件面向的是框架内部与集成开发者,普通终端用户在日常使用中可能不会直接感知,但它对整体推理性能与稳定性有实质影响。
Protocol Buffers(简称 protobuf)是 Google 开源的一种语言无关、平台无关的结构化数据序列化机制。与 JSON 或 XML 相比,protobuf 采用二进制编码,体积更小、解析速度更快,非常适合高频、低延迟的服务间通信场景。开发者通过 .proto 文件定义消息结构和 RPC 服务接口,再由编译器自动生成目标语言(Python、C++ 等)的代码。在 vLLM 这类分布式推理框架中,调度器向多个 GPU worker 分发推理任务、worker 向调度器回传 KV Cache 状态等操作都依赖 protobuf 定义的消息格式来保证高效、一致的数据交换。一旦消息结构发生字段增删或类型变更,未同步更新的组件便可能出现反序列化失败或数据错位,这正是协议层版本需要被单独管理和严格锁定的根本原因。
供应链安全(Software Supply Chain Security)近年来已成为开源生态的重要议题。2020 年的 SolarWinds 事件和 2021 年的 Log4Shell 漏洞让业界意识到,攻击者可以通过污染上游依赖包或篡改发布产物来影响大量下游用户。针对这一威胁,Git 签名标签(Signed Tag)提供了一种基于公钥密码学的验证手段:维护者用私钥对标签对象进行签名,使用者可用对应公钥(或 GitHub 的 SSH 密钥绑定机制)验证该标签确实由声称的作者创建且未被修改。对于 vLLM 这类被大量企业部署在生产环境的推理框架,经过签名验证的发布版本能够有效防范中间人攻击或镜像仓库投毒,为 CI/CD 流水线中的版本锁定提供可信根(trust anchor)。
对开发者意味着什么
对于依赖 vLLM 构建推理服务的团队,协议层的独立版本管理是一种成熟工程实践的体现。将 proto 从主版本中拆分并单独打标签,便于下游项目按需锁定协议版本,降低升级时的兼容性风险。
如果你正在做 vLLM 的二次开发或与其进行系统集成,建议在升级 proto 组件前查看对应的变更内容与资产文件,确认接口是否存在破坏性变更(breaking changes)。同时,利用已验证签名机制核对版本来源,是保障部署安全的必要步骤。
小结
受限于官方发布页面提供的信息,本次 proto-v0.4.0 尚未披露详细的变更日志(changelog)。可以确认的核心事实包括:版本由可信维护者签名发布、随附两个资产文件、聚焦于 vLLM 的协议层组件。对于关注 vLLM 生态的开发者,建议持续跟踪项目仓库的 Release 页面,以获取更完整的技术细节与迁移指引。
相关推荐

AI检测误判风波:作家被指用AI写作,谁该举证?
2026年英联邦短篇小说奖地区获奖者被Pangram检测工具判定100% AI生成,最终靠草稿自证清白。这起事件揭示了AI检测工具的误判风险与创作者面临的举证困境,以及作家协会承认没有可靠AI检测方法的现实。

Paul Ford新作引热议:Web本身已经足够
Paul Ford 文章《The Web Is More Than Enough》在 Hacker News 引发讨论,主张 Web 标准已足够承载应用开发,反对动辄引入封闭平台。本文梳理其核心论点、与当前 AI 应用潮流的张力,以及对开发者技术选型的实际含义。

斯坦福如何教授AI原生工程:CS146S课程揭秘
斯坦福CS146S课程直面AI一键生成作业的挑战,探索AI原生工程教育。Mihail Eric分享如何将AI作为工程伙伴,培养系统设计和代码审查能力,为工程教育提供新范本。