VSCode SSH 代理机制解析:便利背后的安全隐忧
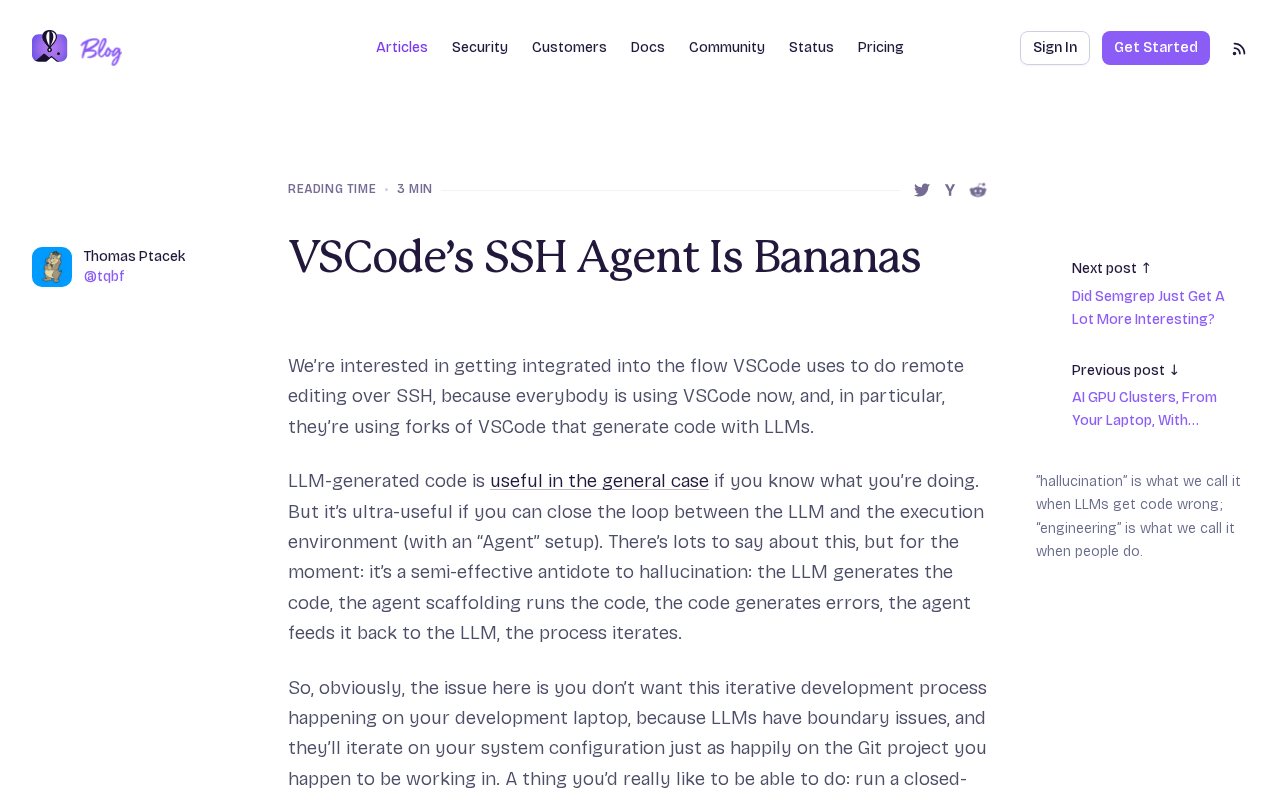
VSCode Remote-SSH 的SSH代理转发机制在带来便利的同时,隐藏了容易被忽视的凭证安全风险。
VSCode 的 Remote-SSH 扩展通过在远程主机常驻 VS Code Server 进程提供无缝开发体验,但其处理 SSH 代理转发的方式引发了安全领域的关注。SSH 代理转发允许远程主机借用本地私钥完成认证,一旦远程主机被攻破,攻击者可冒用开发者身份访问其他系统——而无需接触私钥本体。相比普通交互式 SSH 会话,VSCode Server 进程生命周期更长,可能在用户关闭编辑器后仍在运行,进一步放大了代理套接字的暴露窗口。文章建议开发者审慎开启代理转发、使用受限专用密钥、定期清理残留进程,并以此为契机反思:工具的自动化便利不应成为不可审视的黑盒,理解底层机制是专业开发者的必备素养。
引言:一个被忽视的开发工具细节
VSCode 凭借其 Remote-SSH 扩展,已经成为无数开发者远程开发的首选工具。它让开发者可以像操作本地文件一样操作远程服务器上的代码,体验极其流畅。然而,一篇标题为《VSCode's SSH Agent Is Bananas》的技术讨论在 Hacker News 上引发关注,作者用略带调侃的 "Bananas"(意为 "疯狂、离谱")来形容 VSCode 处理 SSH 代理的方式,指出这套机制在便利性之下潜藏着值得警惕的复杂性与安全考量。
虽然该讨论热度尚属早期阶段(23 个点赞、7 条评论),但它触及了一个许多开发者日常使用却鲜少深究的话题:当你通过 VSCode 连接远程主机时,背后到底发生了什么?
VSCode Remote-SSH 的工作原理
要理解争议所在,先要了解 VSCode 远程开发的基本架构。当你使用 Remote-SSH 连接到一台服务器时,VSCode 并非简单地把界面投射过去,而是会在远程主机上自动下载并运行一个 VS Code Server 进程。本地的 VSCode 客户端与远程的 Server 之间通过 SSH 隧道通信。
这意味着远程主机上会常驻一个由 VSCode 拉起的后台服务进程。这个进程负责文件读写、终端会话、扩展运行等一系列操作。它带来的直接好处是:语言服务、调试器、扩展都运行在远程环境中,能够访问远程的依赖和工具链,开发体验因此非常接近本地。
SSH 代理转发的角色
讨论的核心指向 SSH Agent(SSH 代理) 的处理方式。SSH 代理是一个在本地管理私钥的守护进程,它允许你在不重复输入密码的情况下完成认证。而 Agent Forwarding(代理转发) 则让远程主机可以借用本地的 SSH 代理来进行进一步的认证——例如从服务器上 git clone 另一个私有仓库。
VSCode 在建立远程连接时,会涉及到 SSH 代理套接字(socket)的处理与转发逻辑。原文作者认为这套逻辑的实现方式令人费解,这也正是 "Bananas" 一词的由来。
从技术实现层面来看,SSH 代理(通常是 ssh-agent)在本地以守护进程形式运行,私钥从不离开本机——代理只对外暴露一个 Unix 域套接字(通常路径存储在环境变量 SSH_AUTH_SOCK 中),其他程序通过这个套接字发送签名请求,代理完成签名后返回结果,整个过程私钥不需要被导出。Agent Forwarding 的本质是将这个套接字通过 SSH 隧道映射到远程主机上,远程主机的进程同样可以向该套接字发送签名请求,请求最终被"穿越"回本地代理处理。VSCode Server 在远程主机上运行后,也可以感知到这个被转发的套接字,从而在需要 git 操作或跳板登录时无缝使用本地私钥完成认证——这正是便利性的来源,也是复杂性的根源所在。
便利与安全之间的取舍
SSH 代理转发本身就是安全领域一个长期存在争议的功能。其核心风险在于:一旦远程主机被攻破,攻击者理论上可以在你连接期间利用转发过来的代理套接字,冒用你的身份去访问其他系统,而无需接触你的私钥本身。
对于 VSCode 这类会在远程常驻服务进程的工具,这个风险面被进一步放大。因为 Server 进程的生命周期可能比一次交互式 SSH 会话更长,代理套接字的暴露窗口和访问路径也变得更加复杂难控。开发者往往在享受 "一键连接、无缝开发" 便利的同时,并未意识到自己的本地密钥凭证正在以何种方式被间接暴露。
值得开发者关注的实践建议
结合这类讨论的普遍共识,使用 VSCode Remote-SSH 时可以考虑以下做法:
- 审慎开启代理转发:仅在确实需要从远程访问其他私有资源时才启用
ForwardAgent,而非全局默认开启。 - 使用受限密钥:为远程操作准备专用、权限受限的 SSH 密钥,降低单点失陷带来的影响面。
- 关注 Server 进程:了解 VSCode 在远程主机留下了哪些进程和套接字文件,定期清理不再使用的连接。
- 信任边界要清晰:只对真正信任的远程主机启用代理转发,共享或多用户服务器需格外谨慎。
SSH 代理转发的安全风险在业界有明确的技术描述:攻击者只需获得远程主机上代理套接字文件的读写权限,即可直接使用该套接字向本地代理发送任意签名请求,效果等同于持有你的私钥,但全程不需要接触私钥本体。这类攻击对于拥有 root 权限的攻击者或与你共享主机的恶意用户尤为容易实施。普通的交互式 SSH 会话结束后套接字即消失,但 VSCode Server 是一个独立的、生命周期由 VSCode 控制的进程——在某些配置下,即使你关闭编辑器,Server 进程仍会在远程主机上保持运行,这意味着转发的套接字可能持续存在远超用户预期的时间。Mozilla 等安全意识较强的组织在其内部开发规范中明确建议:除非绝对必要,默认不开启 ForwardAgent,并优先以跳板机(ProxyJump)替代代理转发来实现多跳认证。
工具便利性背后的工程哲学
这场讨论虽小,却折射出现代开发工具普遍面临的张力:为了极致的开箱即用体验,工具往往在底层做了大量用户不可见的自动化处理。VSCode 的远程开发能力无疑是工程上的杰作,但当它悄悄接管了 SSH 代理这类涉及核心凭证的敏感环节时,就有必要让开发者知情并保有控制权。
"Bananas" 这个略显夸张的形容,本质上是一种呼吁:开发者不应把工具的自动化视为理所当然的黑盒,尤其是在安全相关的领域。理解工具在你背后做了什么,是每一位专业开发者的必修课。
结语
这篇 Hacker News 讨论提醒我们,即便是日常高频使用的成熟工具,也可能在细节处埋藏值得推敲的设计。VSCode 的 SSH 代理机制是否真的 "Bananas",见仁见智,但它至少促使更多开发者去审视远程开发链路中的安全边界。在追求生产力的同时,对底层机制保持一份好奇与警觉,永远不是坏事。
相关推荐
Muse AI 注册教程:借助远程浏览器完成海外验证
Muse AI 注册教程:详解如何借助远程浏览器和外币卡完成 Meta Muse AI 的邮箱验证、年龄确认与一美元预授权,并介绍其角色 Soul Identity 与记忆定制玩法。
西雅图立法禁止杂货监控定价:算法歧视定价迎来监管信号
西雅图市议会投票通过法案,禁止杂货销售中使用监控定价(surveillance pricing)。本文解析监控定价的技术原理、隐私争议与算法定价监管趋势,探讨AI大数据时代的价格公平问题。
Anthropic生物实验室宣称获重大发现,但Claude仍受人类监督
Anthropic宣布其生物学实验室已取得重要发现,但强调Claude仍处于人类监督之下,人类仍在决策闭环内。本文解析这一动向对AI科研与生物安全治理的意义。