WPForms Lite后门风波:开源插件信任危机深度解析

WPForms Lite疑似后门事件折射出WordPress插件生态中供应链信任与透明度的深层危机。
近日,WordPress热门免费插件WPForms Lite被曝疑似植入后门功能,引发技术社区广泛关注。文章厘清了"恶意后门"与"争议性商业功能"的本质区别,指出此次事件的核心争议在于插件是否在用户不知情的情况下加入了超出功能范畴的代码逻辑。在WordPress插件生态中,自动更新机制和Freemium商业模式共同构成了信任脆弱的土壤:数百万站点依赖的代码随时可能被一次静默推送覆盖,而插件与官方服务器之间的数据通信是否透明、是否获得用户同意,成为界定合规与违规的关键红线。文章最终建议站长遵循最小信任原则,并肯定了开源透明性带来的集体监督价值,呼吁开发者与整个社区在供应链安全上持续反思。
WPForms Lite后门事件概述
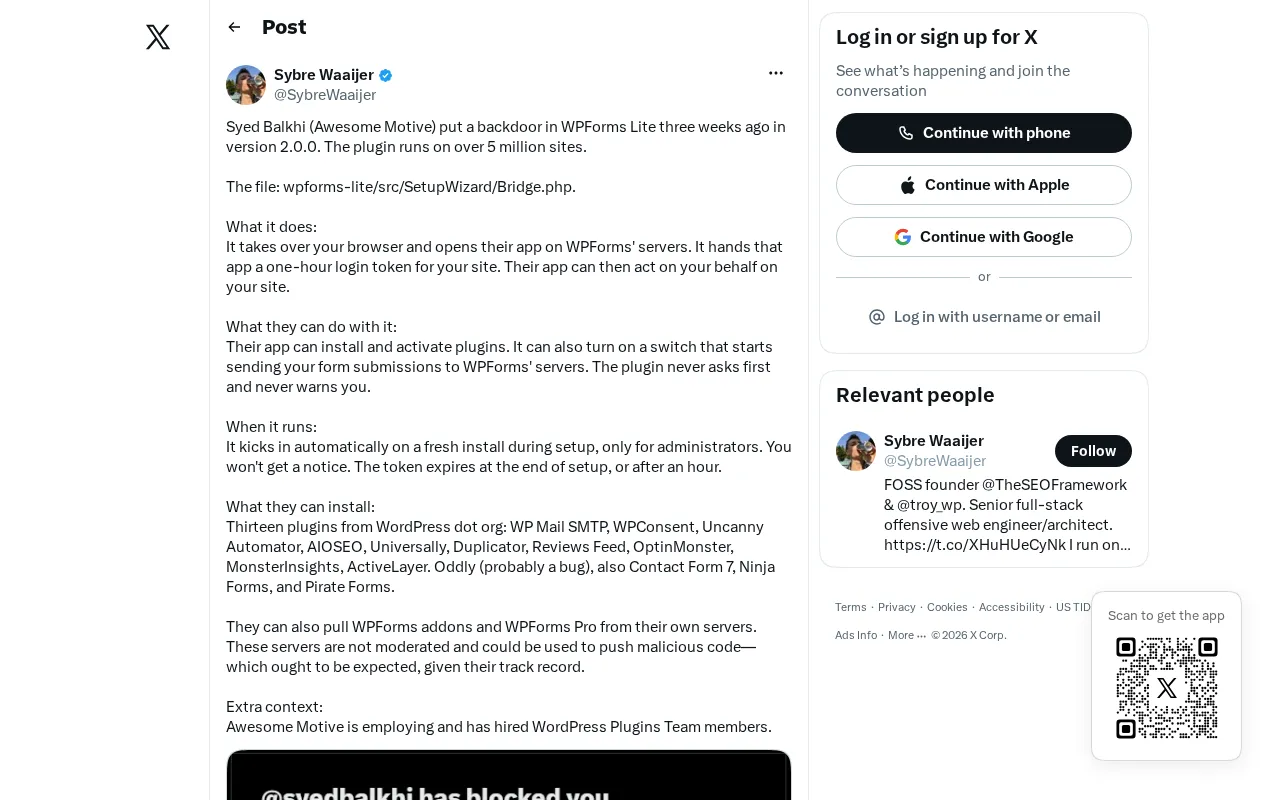
近日,WordPress生态中广受欢迎的表单插件WPForms Lite被曝在其代码中植入了疑似"后门"的功能,引发了Hacker News等技术社区的广泛讨论。作为一款安装量数以百万计的免费插件,任何安全相关的争议都会迅速在开发者与站长群体中掀起波澜。
WPForms是WordPress平台上最流行的拖拽式表单构建器之一,其Lite(免费)版本被众多个人博客、中小企业网站广泛采用。正因如此,当"后门"这个词与它绑定在一起时,无数网站的潜在安全风险瞬间被放大。
什么是软件后门?理解安全威胁的本质
在讨论这起事件之前,有必要厘清"后门"(backdoor)这一概念。在软件安全语境中,后门通常指开发者或第三方在程序中植入的、绕过正常认证或授权机制的隐蔽访问通道。
恶意后门与争议性功能的区别
说个细节,"后门"一词在社区讨论中往往被宽泛使用。它可能指向两类截然不同的情况:
- 真正的恶意后门:如未经授权的远程代码执行、隐藏的管理员账户、悄悄回传站点数据等。
- 争议性的合规或商业功能:例如插件自动收集遥测数据、向官方服务器发送使用统计、内置的推广或升级引导逻辑等。这类功能未必有恶意,但若缺乏透明披露,同样会被用户视为对信任的背叛。
从WPForms Lite此次事件的性质来看,社区的核心担忧在于:一款开源、免费的插件,是否在用户不知情的情况下加入了超出其功能范畴的代码逻辑。
开源插件的信任模型为何如此脆弱
WordPress的插件生态建立在一种隐性的信任关系之上。用户在后台点击"安装"按钮时,实际上是把网站的部分控制权交给了插件作者。
自动更新机制:便利与风险并存
现代WordPress支持插件自动更新,这在提升安全响应速度的同时,也意味着一次代码推送就能瞬间覆盖数百万个站点。如果某个版本中夹带了不当代码,其传播速度和影响面都是惊人的。
这正是此类事件最令人警惕之处:用户几乎没有机会在代码进入自己的服务器之前进行审查。绝大多数站长并不会逐行阅读插件源码,他们依赖的是插件的声誉和WordPress官方目录的审核机制。
商业化压力下的边界模糊
WPForms Lite采用的是典型的"freemium"模式——免费版引流,付费版变现。在这种商业逻辑下,插件往往需要与官方服务器通信以推送升级提示、收集使用数据、验证许可等。这些功能与"后门"之间的界限,取决于是否透明、是否获得用户同意、是否可关闭。
当一款插件在这些环节上做得不够坦诚时,技术社区的批评便会随之而来。
站长和开发者的安全防护建议
无论此次WPForms Lite事件最终被定性为恶意行为还是沟通失误,它都再次敲响了开源供应链安全的警钟。
建立最小信任原则
对于运营网站的从业者,建议采取以下WordPress安全实践:
- 精简插件数量:每多安装一个插件,就多引入一份潜在风险。定期审查并移除不再使用的插件。
- 关注更新日志:留意插件版本更新中是否出现与核心功能无关的"新功能",尤其是涉及数据收集或远程通信的改动。
- 使用安全监控工具:借助Wordfence等安全插件,监控网站的异常外联请求和文件变更。
- 谨慎对待自动更新:对于关键生产环境,可考虑在测试环境先行验证再手动更新。
开源社区的自我修复能力
值得肯定的是,正是因为WPForms Lite的部分代码可被审查,社区才能够及时发现并公开讨论问题。这体现了开源模式的核心优势——透明性带来的集体监督。相比闭源软件中难以察觉的隐蔽行为,开源生态至少给了用户和研究者发现问题的可能。
结语:从WPForms事件看供应链安全的未来
WPForms Lite的这起风波,本质上是软件供应链信任问题的一个缩影。在一个由无数第三方组件拼接而成的现代Web生态中,任何一个环节的失信都可能被放大成系统性风险。
对于插件开发者而言,透明和知情同意应当是不可逾越的底线;对于广大用户而言,则需要建立起更成熟的安全意识,不再把"流行"简单等同于"可信"。这起事件所折射出的问题,值得整个WordPress乃至开源社区持续反思。
相关推荐

Glasshand:给AI Agent一台真实的iPhone和Mac
Glasshand 让 AI Agent 租用真实 iPhone 和 Mac,支持 Claude Code、Codex 等接入,可在真机上发帖、预订服务、测试 iOS 应用。本文解析其工作方式、适用场景与潜在边界。

Living Brain:打通AI记忆孤岛,让智能体拥有持久记忆
Living Brain是Product Hunt上排名第二的AI记忆层产品,通过API、SDK和MCP让ChatGPT、Claude、Cursor等不同AI模型共享持久记忆,解决AI对话知识孤岛问题。本文分析其核心机制、多模型复用价值与竞争挑战。

ChatGPT Images 2.6 发布:GIF生成、参考图复用与50%提速
ChatGPT Images 2.6 发布:支持提示词生成动画 GIF 并逐帧编辑,可保存复用自己、宠物或角色的参考图,生成速度提升 50%,开发者获得 Flare 与 Sunburst 两个 API 模型变体及 SVG 导出。