物理约束数字孪生:如何守护城市行人计数系统免受隐蔽数据攻击
融合流量守恒定律的城市行人数字孪生可有效抵御隐蔽虚假数据注入攻击
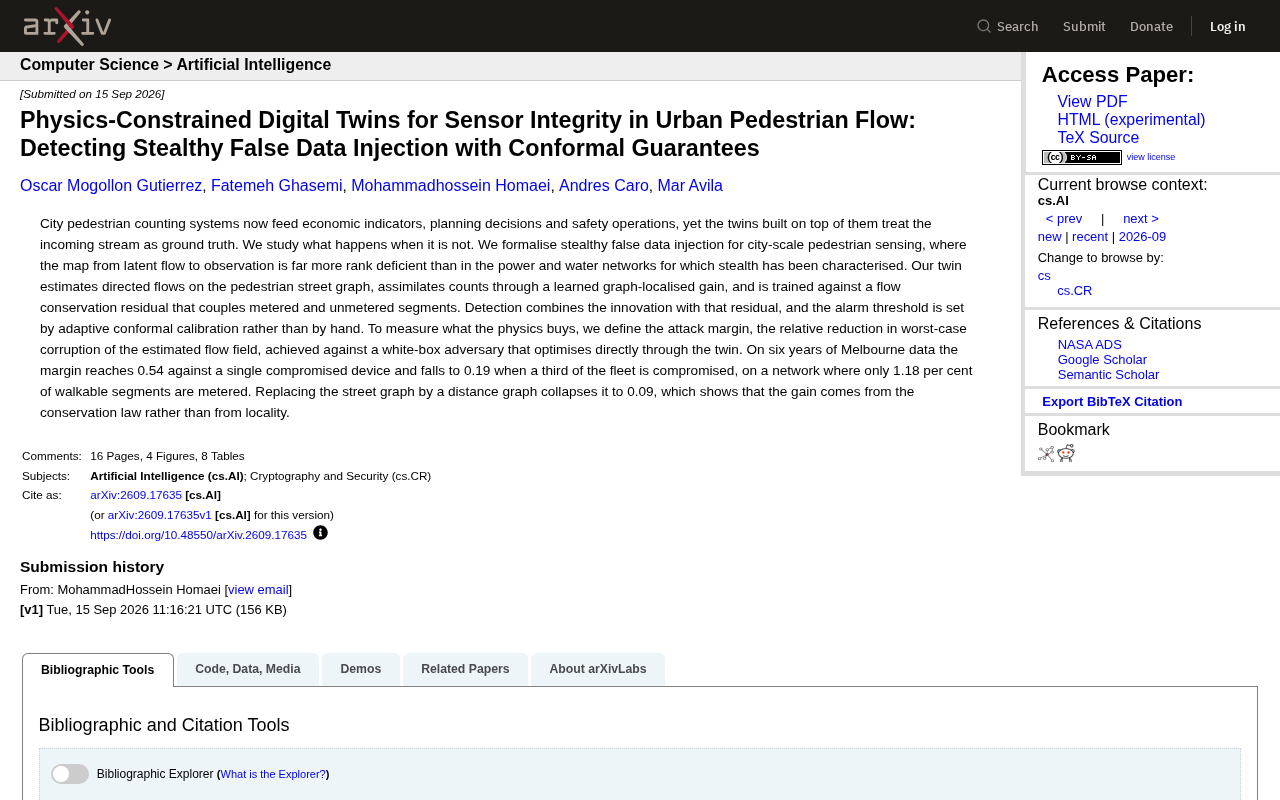
这项发表于arXiv的研究针对城市行人计数系统面临的隐蔽虚假数据注入攻击,提出了一种将流量守恒定律嵌入数字孪生的防御框架。系统通过将有传感器覆盖路段与无传感器路段耦合建模,使物理约束成为检测异常的核心依据,并结合自适应保形校准自动确定报警阈值,提供统计意义上可量化的误报率控制。在墨尔本六年真实数据上,白盒攻击场景下单设备攻陷时攻击边际达0.54,且对比实验证明防护收益主要来自守恒定律本身而非空间局部性假设。该研究表明,面对精心设计的隐蔽攻击,纯数据驱动方法存在明显盲区,融合领域物理知识的混合方法才是构建可信城市感知系统的更稳健路径,但其泛化能力仍需跨城市验证。
城市行人计数系统早已不只是统计路过的人数那么简单。它们的数据如今被用来生成经济指标、支撑规划决策、驱动安全运营。然而,建立在这些数据之上的数字孪生(Digital Twin)却往往把输入的数据流当作绝对可靠的"地面真相"。一篇发表在 arXiv 上的最新研究提出了一个尖锐的问题:如果这些数据本身就是被恶意篡改的,会发生什么?
城市行人感知面临的隐蔽攻击威胁
所谓"隐蔽虚假数据注入"(Stealthy False Data Injection),指的是攻击者精心构造篡改数据,使其绕过常规的异常检测机制,让系统在毫无察觉的情况下接受错误信息。这类攻击在电力网络和供水网络中已经被系统地研究过,但研究者指出,城市行人感知场景要棘手得多。
关键难点在于"秩亏"(rank deficiency)问题。从潜在的真实人流到实际观测值之间的映射关系,在行人网络中远比电力、供水网络更加"信息不足"。换句话说,可观测的传感器数据远远无法完整刻画整个网络的流动状态——研究中使用的墨尔本数据网络里,仅有 1.18% 的可步行路段安装了计数设备。这种极端的稀疏性给攻击检测带来了巨大挑战,也让攻击者更容易隐藏踪迹。
用守恒定律构建更聪明的数字孪生
研究团队设计的数字孪生并非简单地被动接收数据,而是主动在行人街道图上估计有向流量。它通过一个"学习得到的图局部化增益"(learned graph-localised gain)来吸收计数数据,并且在训练时以"流量守恒残差"作为约束目标。
这里的核心思想借鉴了物理学中的守恒定律:进入某个节点的人流总量应当等于流出的总量。这一约束将有计数设备的路段(metered)和没有计数设备的路段(unmetered)耦合在一起,使得系统能够推断出那些没有直接观测的路段状态。正是这种物理约束,让数字孪生具备了对抗篡改的"免疫力"。
检测机制与自适应校准
在检测环节,系统将"创新项"(innovation,即观测与预测的偏差)与守恒残差相结合,形成综合判据。特别值得关注的是,报警阈值不再依赖人工经验设定,而是采用自适应保形校准(adaptive conformal calibration)来自动确定。
保形预测(Conformal Prediction)的引入为检测提供了统计意义上的保证,使得误报率可以被严格控制,这在实际部署中至关重要——一个频繁误报的安全系统很快就会被运营者忽视。
保形预测(Conformal Prediction)是一种源自统计学习理论的框架,其核心思想是利用历史"校准集"上的残差分布,为新的预测构造具有有限样本覆盖率保证的置信区间,而无需对数据分布做出强参数假设。与传统的固定阈值或基于高斯假设的检测方法不同,保形校准能够动态适应数据流的统计特性变化——当城市人流模式在节假日、天气或突发事件影响下偏移时,阈值会随之调整,而非继续沿用训练期的静态标准。"自适应"二字进一步指的是在非平稳数据流上采用滑动窗口或遗忘因子机制,以维持预设的误报率(如5%)在长时间运行中的有效性。这种统计严谨性对安全关键系统尤为重要:如果检测系统本身的误报率无法被量化和控制,运营者就无法区分真实攻击和正常波动,系统的可信度将大打折扣。
攻击边际:量化物理约束的价值
为了衡量物理约束究竟带来了多少防护收益,研究者定义了一个名为"攻击边际"(attack margin)的指标,它表示在最坏情况下,估计流场被破坏程度的相对降低幅度。这个指标是针对一个"白盒对手"计算的——即攻击者完全了解系统内部机制,并直接通过数字孪生进行优化攻击。这是一种极为严苛的评估设定。
在墨尔本六年的真实数据上,结果颇具说服力:
- 当单个设备被攻陷时,攻击边际达到 0.54,意味着物理约束大幅削弱了攻击效果;
- 当三分之一的设备被攻陷时,边际降至 0.19,防护能力随攻击规模扩大而下降,符合直觉;
- 若将街道图替换为简单的距离图,边际骤降至 0.09。
最后一项对比尤为关键。它证明防护收益主要来自守恒定律本身,而非单纯的空间局部性。也就是说,真正起作用的是对物理规律的建模,而不仅仅是"邻近节点相似"这类经验假设。
"白盒对手"(white-box adversary)是安全评估中最严苛的威胁模型之一:攻击者被假设完全知晓防御系统的内部结构、参数和推理逻辑,并据此定制攻击策略以最大化破坏效果。与之对应的"黑盒对手"仅能观测系统的输入输出行为,攻击能力相对受限。采用白盒设定的意义在于,它给出了防护效果的理论下界——如果系统在最强攻击者面前仍保持一定的抵抗能力,则在现实中面对信息不完整的攻击者时表现只会更好。这也意味着,0.54和0.19的攻击边际是在"最坏情况"下的保守估计,实际部署场景中的防护收益可能更为显著。
这项研究意味着什么
随着智慧城市基础设施日益依赖传感器数据,数据完整性正成为一个被低估的安全隐患。这项工作揭示了一个重要事实:把传感器数据当作绝对真相是危险的,尤其是在观测极度稀疏的城市行人网络中。
将物理守恒定律嵌入数字孪生,配合保形预测提供的统计保证,为构建可信赖的城市感知系统提供了一条务实的路径。对于城市规划者、基础设施运营方以及安全研究人员而言,这一框架提示我们:面对精心设计的隐蔽攻击,纯数据驱动的方法可能不堪一击,而融合领域物理知识的混合方法才是更稳健的选择。
需要说明的是,这项研究目前仍处于学术阶段,其结论基于墨尔本单一城市的数据,在不同城市网络结构和攻击场景下的泛化能力还有待进一步验证。
相关推荐
冰岛Treble获1800万美元融资,押注语音仿真平台
冰岛语音仿真公司Treble完成1800万美元融资,其平台服务于语音AI模型开发者、AI可穿戴设备及机器人公司。本文解析语音仿真技术价值与融资背后的行业信号。
开源之痛:非自回归架构的先行者,为何被前沿实验室抢了风头
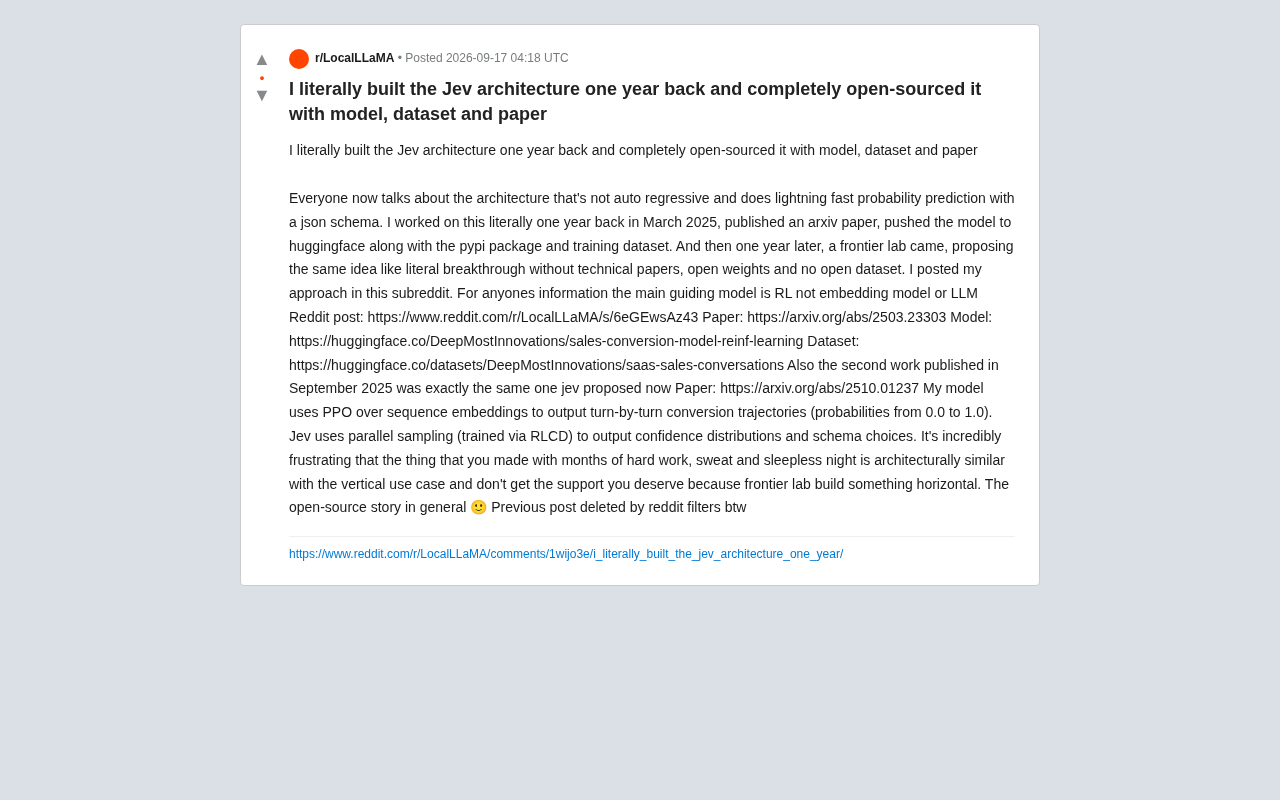
一位独立开发者在 Reddit 发帖称,其一年前开源的非自回归 RL 架构,被前沿实验室重新包装为突破。本文拆解 PPO 序列嵌入与 RLCD 并行采样两种路线的异同,并探讨开源生态的溯源与署名困境。
AI全程规划葡萄园:一场100株葡萄藤的真实实验
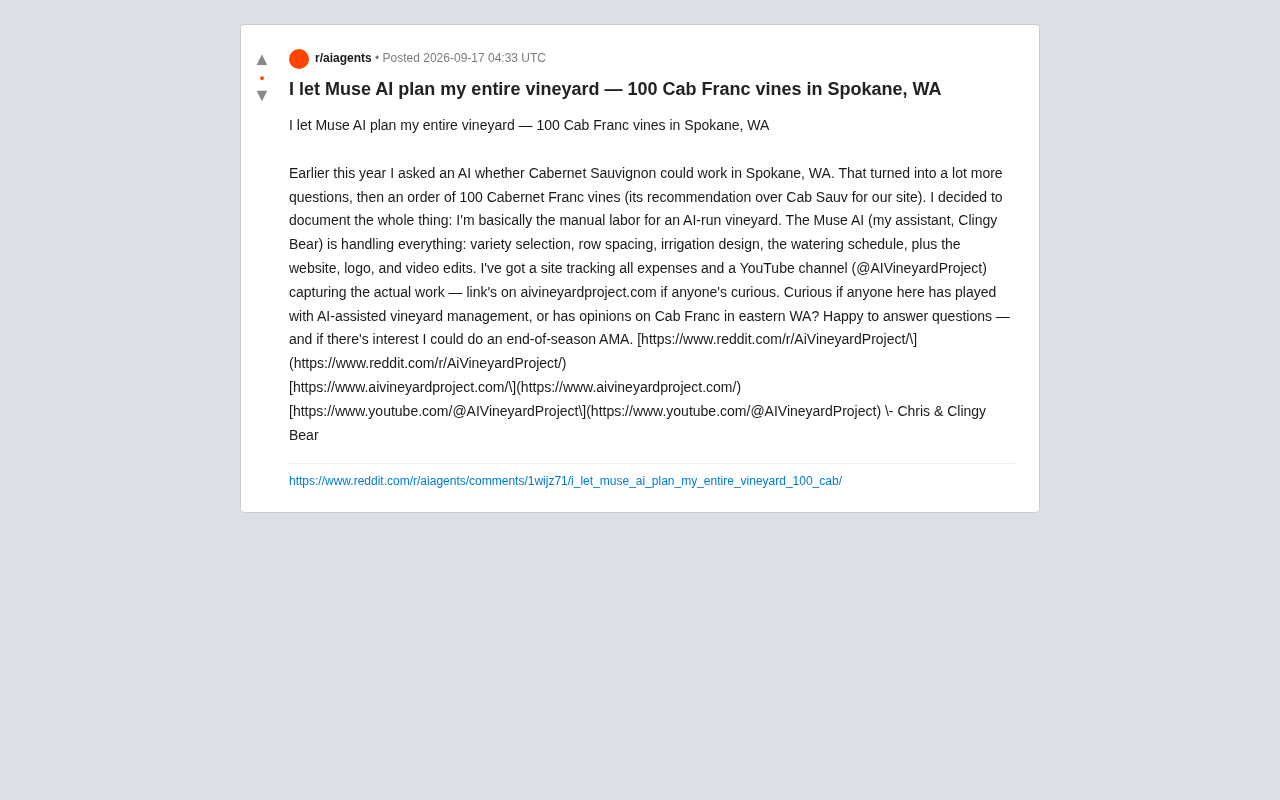
华盛顿州斯波坎一位爱好者让Muse AI全程规划葡萄园,从品种选择、行距到灌溉全部交给AI,最终种下100株品丽珠。这场AI主导、人类执行的公开实验,揭示了AI辅助农业的机会与边界。