无意打破PHP RCE禁令:一次漏洞披露的教训

开发者误信“无禁令”提前公开PHP RCE漏洞,打乱协同披露并公开致歉。
一位长期跟踪PHP发布周期的开发者在Hacker News发文致歉,称其因消息来源告知“没有禁令”而提前公开了涉及CVE-2026-109618与CVE-2026-109619的PHP远程代码执行漏洞信息,无意中打乱了协同披露时间表,并给相关团队增加了额外工作量。帖子获得328个点赞与131条评论,社区反应分化:批评者认为高危漏洞发布前应向官方二次确认,同情者则指出口头转述造成的信息不对称难以由普通开发者独自化解。事件暴露出协同披露依赖私下沟通、缺乏可验证书面确认的脆弱性,作者据此呼吁开发者在公开未修复漏洞前直接向项目安全团队或CVE机构核实并保留记录。
无意打破PHP RCE禁令:一次漏洞披露的教训
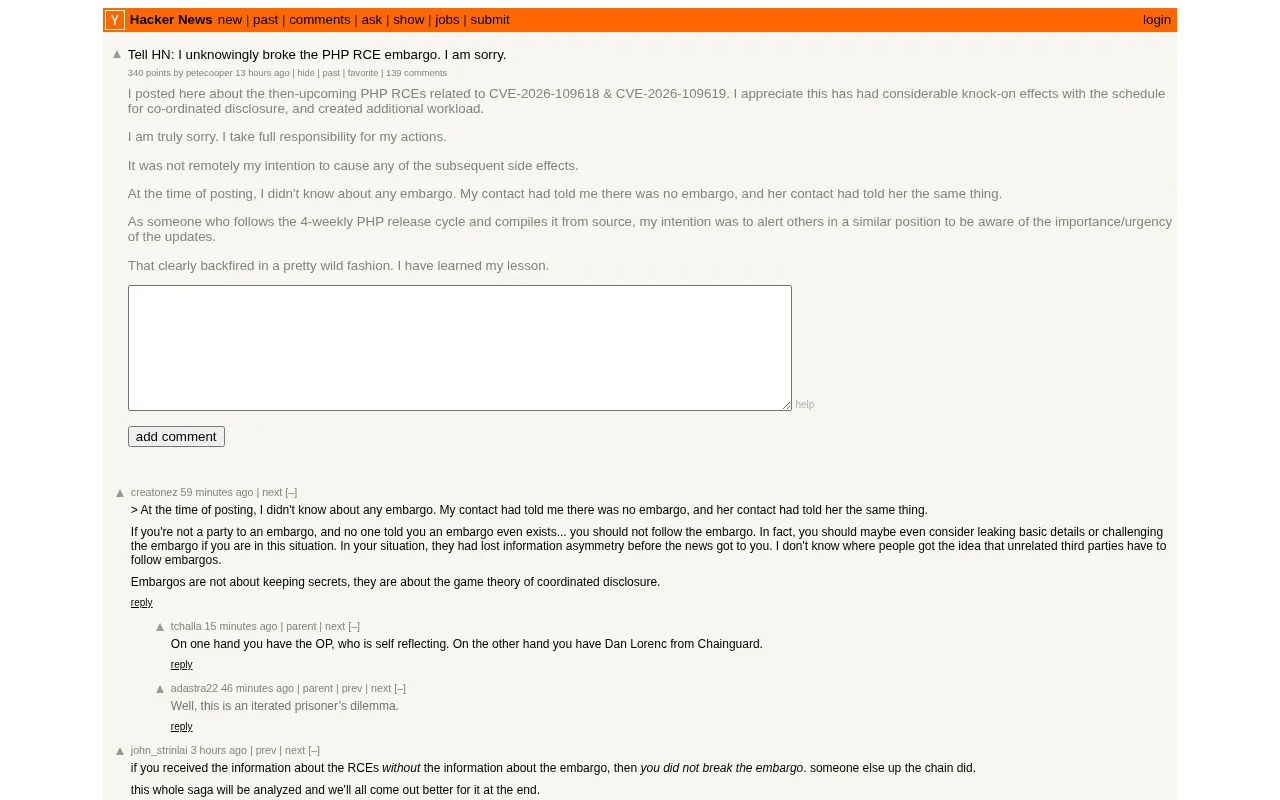
一位开发者因误传PHP远程代码执行漏洞信息,无意中打乱了协同披露计划,在Hacker News公开发文致歉。这起看似个人失误的事件,折射出漏洞披露流程中信息链的脆弱性。
事件回顾:一条帖子引发的连锁反应
据Hacker News帖子(编号50193416),发帖人此前发布了一篇关于PHP即将发生的远程代码执行(RCE)漏洞的文章,涉及CVE-2026-109618与CVE-2026-109619。该帖子在披露时间表上造成了明显的连带影响,并给相关团队增加了额外工作量。
发帖人明确表示:“我对此深感抱歉,并为自己的行为承担全部责任。”他强调,造成后续副作用并非本意。帖子获得328个点赞、131条评论,说明社区对这类披露事故高度关注,围绕责任归属与流程漏洞的讨论迅速展开。
CVE(Common Vulnerabilities and Exposures) 是由 MITRE 维护的公开漏洞编号体系,每个编号对应一个已确认的安全缺陷,格式为 CVE-年份-序号。文中出现的 CVE-2026-109618 与 CVE-2026-109619 属于超长序号,并非标准 CVE 的常见位数(通常为 4-7 位数字),这类编号多见于预分配或特定厂商内部跟踪号。RCE(Remote Code Execution,远程代码执行) 指攻击者无需本地访问即可在目标系统上执行任意代码,通常被评为严重(Critical)级别,因为利用成功后往往可直接接管服务器。PHP 作为广泛部署的服务端语言,其 RCE 漏洞的影响面覆盖大量 Web 站点,因此披露时间表格外敏感。
为什么“不知道有禁令”会成为理由?
发帖人给出的解释是:发布时他并不知道存在任何禁令(embargo)。他的消息来源告知“没有禁令”,而消息来源的上线也给出了相同说法。信息在传递中逐层失真,最终让一个未经核实的判断变成了公开行为。
这并非简单的推诿。漏洞披露的禁令信息往往依赖私下沟通,缺乏可验证的书面确认。当中间人传递“无禁令”时,接收方很难分辨这是确认还是猜测。发帖人作为PHP发布周期的长期跟随者,习惯从源码编译,本意是提醒同类用户重视更新的紧迫性——动机合理,但验证环节缺失。
协同披露的脆弱性:信任链上的单点故障
协同披露(coordinated disclosure)依赖多方在约定时间前保持沉默。这条链上任何一环判断失误,都可能让整个计划提前曝光。此次事件中,问题不在于发帖人恶意违规,而在于“没有禁令”这一关键信息没有被交叉核实。
从社区反应看,131条评论中既有批评也有同情。批评者认为,涉及RCE这类高危漏洞,发布前至少应向官方渠道二次确认;同情者则指出,如果中间人明确告知“无禁令”,普通开发者很难进一步质疑。两种观点指向同一个结论:披露流程需要更明确的确认机制,而非仅靠口头传达。
协同披露(Coordinated Disclosure) 是当前漏洞治理的主流范式,指漏洞发现者、厂商与协调机构(如CERT/CC、MITRE)约定一个公开时间点,在此之前各方保持信息封锁,以便厂商有窗口期开发并分发补丁。与“完全公开”和“永久保密”相比,协同披露试图在用户知情权与修复时间之间取得平衡。其运作依赖一份隐含契约:任何一方提前泄露,都会压缩厂商的响应窗口,可能让攻击者在补丁可用前利用漏洞。
Embargo(禁令/禁发期) 是协同披露中的核心机制,指在约定日期前禁止公开讨论漏洞细节的临时约定。Embargo 通常以私下邮件或安全公告平台(如厂商的 security.txt、PSIRT 通道)口头或书面确认,缺乏统一的可验证登记系统,这正是本次事件中“消息来源称无禁令”却造成连锁反应的制度性根源。
对开发者的启示:漏洞信息发布前的自检清单
这起事件给所有关注安全更新的开发者提了个醒。在公开讨论未修复漏洞前,至少应完成几项确认:直接向项目安全团队或CVE编号管理机构核实披露状态;保留书面沟通记录,而非依赖转述;对“没有禁令”这类否定性信息保持更高警惕,因为它的错误成本远高于误判有禁令。
发帖人在结尾写道:“这显然以一种相当猛烈的方式适得其反。我吸取了教训。”这句话的重量不在于道歉本身,而在于它揭示了一个常被忽视的事实:安全披露的成败,往往取决于信息链上最薄弱的那次转述。
结语
一次无心之失打乱了PHP RCE漏洞的披露节奏,也让协同披露的流程缺陷暴露在聚光灯下。对内容创作者和技术传播者而言,发布前的交叉验证不是繁文缛节,而是对他人工作与用户安全的基本尊重。
相关推荐

M&M's斥资数百万换掉人工蓝色素,为什么这么难?
玛氏公司投入数百万美元,试图用螺旋藻天然色素替代M&M豆中的人工蓝色素,却因物料浓稠堵塞管道、残留物引发霉菌风险而被迫改造整条产线。本文解析这场配方迁移背后的工程难题、消费者与监管推力,以及"无人工色素不等于健康"的清醒判断。

Meta全球AI开发者黑客松组队需求:计算机视觉与医疗AI方向
Reddit开发者发帖为Meta Global AI Developer Hackathon招募队友,方向聚焦计算机视觉与医疗AI。本文分析这一组队信号背后的赛道逻辑、技能互补需求与黑客松选题策略。

Claude 多个模型报错:Fable 5.1、Sonnet 5.5、Haiku 5.5 故障复盘
Claude Fable 5.1、Sonnet 5.5、Haiku 5.5 及 Opus 5.5 fast mode 出现错误率升高,官方 17 分钟内完成定位与恢复。本文梳理故障时间线、多模型连带故障的技术原因,以及对开发者重试与降级策略的实际启示。