武汉破获AI换脸盗号案:40万非法获利背后的深度伪造安全隐患

武汉警方破获利用AI换脸技术盗取公众号非法获利40万元案件
武汉警方破获一起利用AI深度伪造技术盗号案件,犯罪嫌疑人通过收集受害人照片、AI生成动态换脸视频突破人脸识别验证,盗取公众号账号非法获利约40万元。案件暴露出当前人脸识别系统的脆弱性,平台亟需引入3D结构光检测、多因素认证和AI对抗检测等多层次防护机制。
案件回顾:AI换脸盗号非法获利40万
近日,武汉警方成功破获一起利用AI换脸技术非法牟利的案件,犯罪嫌疑人通过深度伪造技术盗取公众号账号,非法获利约40万元。这起案件将AI换脸技术的安全隐患再次推到了公众面前。
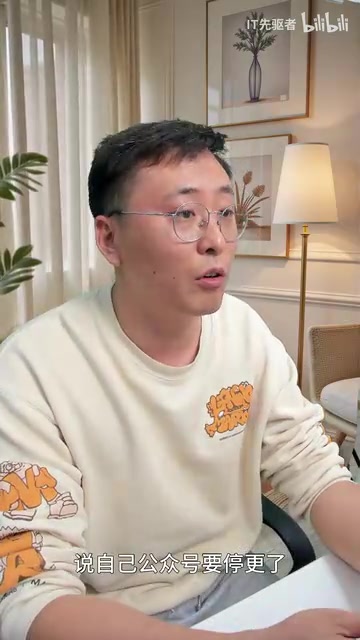
事件起因并不复杂:一家MCN公司的员工某天早上上班时,发现公司运营的公众号在不知情的情况下发布了大量异常文章。这些文章声称公众号即将停更,并引导粉丝关注某个投资理财类账号。当工作人员尝试登录时,发现密码已被篡改,公司法人信息也被全部替换——整个账号被彻底盗走。
作案手法:AI大模型+人脸识别突破
报警后,警方经过深入调查,揭开了这起案件背后的技术链条。犯罪嫌疑人的作案手法可以拆解为三个关键步骤:
- 获取受害人照片:通过社交平台等渠道收集目标人物的面部照片
- AI换脸生成动态视频:利用大模型技术,将静态照片生成能够通过人脸识别验证的动态视频
- 突破身份认证系统:用伪造的人脸验证视频通过平台的身份核验,修改账号密码和法人信息,完成盗号

这种攻击方式之所以能够得逞,关键在于当前许多平台的人脸识别系统仍然依赖2D视频验证。AI换脸技术,即深度伪造(Deepfake),起源于2017年,最初由Reddit用户将名人面孔合成到视频中而引发广泛关注。其核心原理是基于生成对抗网络(GAN)或扩散模型,通过大量人脸数据训练,让AI学会将一张人脸的表情、动作实时映射到另一张脸上。早期Deepfake需要数百张照片和数小时的训练时间,但随着FaceSwap、DeepFaceLab等开源项目的成熟,以及近年来基于Stable Diffusion的换脸工具涌现,制作门槛已大幅降低——部分工具仅需一张照片即可生成可信度较高的动态换脸视频。经过近几年的快速迭代,生成的伪造视频已经足以在很多场景下骗过机器审核。犯罪嫌疑人正是利用了这一技术漏洞,在被抓获前累计非法获利约40万元。
深层问题:AI安全防线亟待加固
人脸识别系统的脆弱性
这起案件暴露出一个严峻的现实:我们日常依赖的人脸识别验证,可能远没有想象中安全。随着开源AI模型的普及和算力成本的下降,制作高质量换脸视频的门槛正在急剧降低。曾经需要专业团队和大量算力才能完成的深度伪造,如今借助开源工具就有可能实现。
目前主流人脸识别系统的活体检测手段包括:
- 眨眼、张嘴等动作指令
- 头部转动检测
- 光线变化下的面部反应分析
**活体检测(Liveness Detection)**是人脸识别系统用于区分真实人脸与伪造攻击的关键防线,分为主动式和被动式两类。主动式活体检测要求用户执行特定动作(眨眼、转头、张嘴),被动式则通过分析单帧或多帧图像中的纹理、光照反射、微表情等特征自动判断。然而,这两类方法均面临AI换脸的严峻挑战:主动式检测可被能够实时驱动面部动作的换脸模型绕过,被动式检测则可能被高质量渲染的合成视频欺骗。学术界将这类攻击称为"演示攻击"(Presentation Attack),目前国际标准ISO/IEC 30107专门规范了活体检测的评测体系,但现实部署中许多平台仍未达到最高防护等级。因此,新一代AI换脸技术已经能够较好地模拟这些动作,传统活体检测的有效性正在被大幅削弱。
平台责任与技术升级方向
对于各大互联网平台而言,这起案件是一个明确的警示。仅依靠人脸识别作为身份验证的单一手段已经不够安全,平台需要引入多层次防护机制:
- 3D结构光检测:3D结构光技术通过向人脸投射数万个不可见的红外光点,再由红外摄像头捕捉光点在三维曲面上的形变,从而重建精确的面部深度图。由于普通屏幕或摄像头无法复现真实的三维深度信息,这一技术能有效对抗2D换脸攻击。苹果Face ID即采用此原理,其误识率低至百万分之一。
- 多因素身份验证:多因素认证(MFA)在生物特征基础上叠加"你知道的"(密码)、"你拥有的"(手机设备)、"你是谁"(生物特征)三类要素,即便单一因素被攻破,攻击者仍无法完成完整验证。结合短信验证码、设备指纹、行为特征等多维度认证,FIDO2/WebAuthn国际标准正在推动无密码多因素认证的普及,被认为是对抗账号盗取的重要方向。
- AI对抗AI:针对深度伪造视频的AI检测技术近年来发展迅速,其核心思路是利用神经网络识别换脸视频中人眼难以察觉的伪造痕迹,包括:面部边缘的频域异常、眨眼频率不自然、肤色与颈部不一致、背景与前景的光照矛盾等。Meta、微软等科技巨头联合学术机构发起了"Deepfake Detection Challenge"(DFDC)竞赛,推动了检测模型的快速迭代。然而,检测与生成之间存在典型的"猫鼠游戏
相关推荐
 科技前沿
In the Weights:查看你在AI领域的影响力权重分数
In the Weights 是一个AI领域个人影响力搜索引擎,通过量化评分衡量你在人工智能世界中的存在感。了解这个工具如何评估AI从业者的多维度影响力,以及它背后关于数字身份的深层思考。
 科技前沿
AI行业罕见平静日:递归自我改进暗流涌动
AI领域迎来罕见的平静一天,多个资讯源集体沉默。但平静背后,递归自我改进(RSI)研究仍在持续推进。解读AI行业发展节奏与从业者应对策略。
 科技前沿
Claude Slack智能体升级:多人协作、主动响应与持久记忆全解析
Anthropic为Claude推出Slack集成重大升级,新增多人协作、主动响应和持久记忆三大核心能力,将AI从被动问答工具转变为真正的团队协作伙伴,重新定义企业级AI智能体应用标准。