英国的双重标准加密:安全后门争议再起
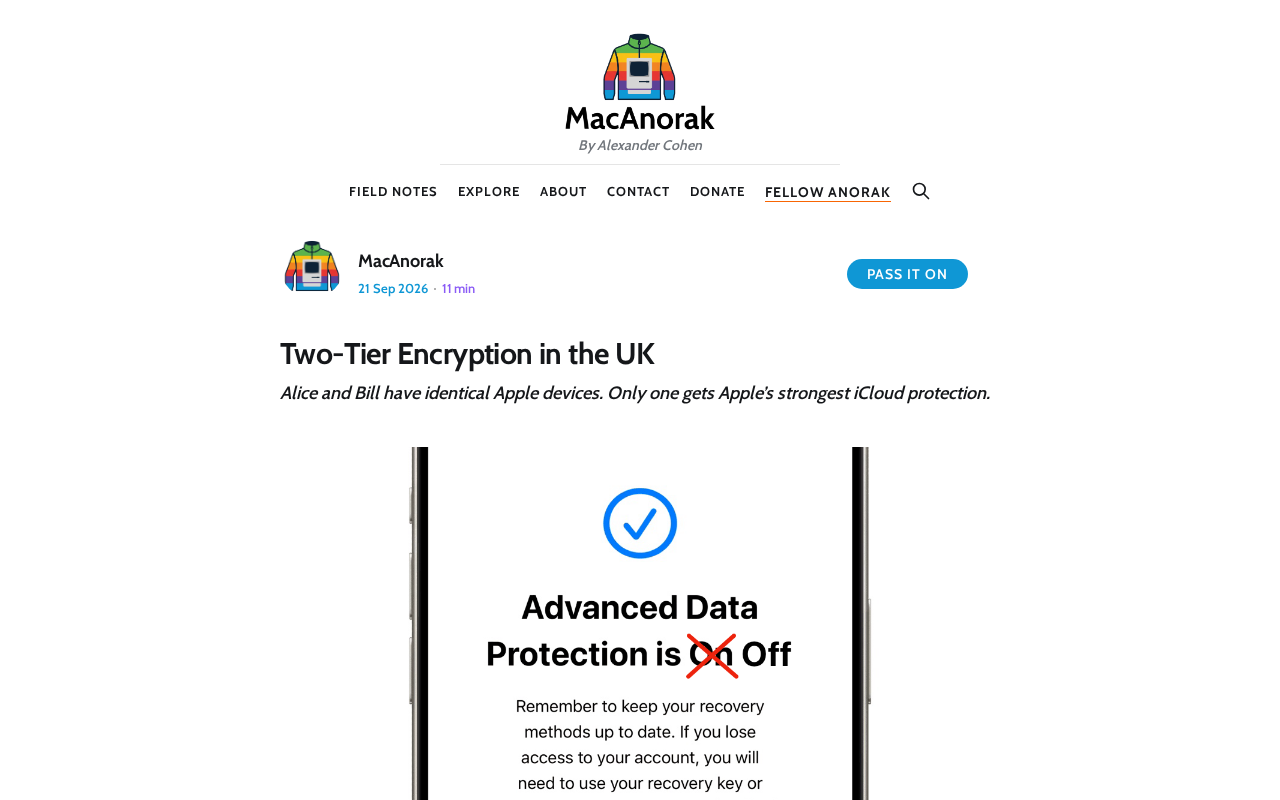
英国立法强推加密后门,技术界警告此举将制造安全双重标准并引发全球连锁效应
英国通过《在线安全法案》等立法持续向端到端加密施压,意图让执法机构获得访问用户通信内容的能力。技术社区将这一趋势称为"双重加密"困境:政府与精英机构继续享有完整强加密保护,而普通用户的通信安全则被立法削弱。密码学界的核心反驳在于,不存在"只对好人开放"的安全后门——任何预留的访问通道都是系统性漏洞,可被攻击者与威权政府同等利用。Signal、Apple等公司表态宁可退出英国市场,也不愿破坏加密承诺。更深远的忧虑在于,英国的立法先例可能为其他国家提供仿效依据,从而动摇全球数字通信的信任基础。
英国政府在加密政策上的立场再次成为技术社区的焦点。一篇题为《Two-tier encryption in the UK》(英国的双重加密)的文章在 Hacker News 上引发热烈讨论,获得 297 个赞和近 300 条评论,反映出开发者与安全专家对这一议题的高度关注。
争议的核心:加密的“双重标准”
所谓“双重加密”(two-tier encryption),指向的是这样一种矛盾局面:一方面,政府机构、企业和高价值目标可以享受强加密带来的完整保护;另一方面,普通用户的通信却可能因为立法压力被削弱,被迫接受“可访问”的加密形式,也就是通常所说的“后门”。
这一议题在英国并非新鲜事。英国近年来通过《在线安全法案》(Online Safety Act)以及《调查权力法》(Investigatory Powers Act)等立法,持续对端到端加密(end-to-end encryption)施加压力。监管机构希望在保护公众安全、打击犯罪的名义下,获得对加密通信内容的访问能力,而这正是技术社区强烈反对的关键点。
为什么技术界普遍反对加密后门
密码学界长期以来的共识是:不存在“只对好人开放”的后门。任何为执法机构预留的访问通道,本质上都是加密系统的一个结构性弱点。一旦这样的机制存在,它同样可能被恶意攻击者、敌对国家或内部人员利用。
换句话说,加密的强度取决于其最薄弱的环节。如果监管要求所有面向普通用户的服务都必须保留可解密能力,那么这些服务的整体安全性都会下降。而真正有能力、有资源的目标——例如国家级机构或组织化的犯罪团伙——往往会转向不受监管的自建加密工具,从而绕过这些限制。结果是:受损的恰恰是最需要保护的普通公民。
“双重”体现在哪里
文章标题中“两层”的比喻颇具讽刺意味。它暗示了一种不平等的安全格局:
- 精英层:政府、军方、大型机构继续使用未被削弱的强加密;
- 大众层:普通消费者使用的商业通信产品被立法削弱,安全性打折。
这种分层不仅制造了实质上的安全不平等,也让“为了公共安全而削弱加密”的论证显得站不住脚——因为真正的威胁行为者恰恰是最不受这些政策约束的群体。
密码学界对加密后门危害的担忧并非仅停留于理论。2015年美国联邦调查局(FBI)与苹果公司的"圣贝纳迪诺案"对峙,以及更早的"Clipper芯片"计划(1993年,美国政府试图在通信硬件中植入托管密钥机制),都是政府试图建立合法访问通道后引发强烈反弹的历史案例。2021年曝光的Pegasus间谍软件事件则提供了反向佐证:即便没有"合法后门",攻击者依然会寻找漏洞渗透设备;若后门合法化,攻击面将成倍扩大。此外,2024年美国电信运营商遭"盐台风"(Salt Typhoon)黑客组织入侵的事件中,攻击者正是利用了专为执法机构合法监听预留的接口,直接印证了"后门即漏洞"的密码学共识。
对科技公司的现实影响
对于 Apple、Meta(WhatsApp)、Signal 等提供端到端加密服务的公司而言,英国的立法环境构成了直接挑战。这些公司多次公开表态,若被强制削弱加密或植入后门,宁可退出相关市场,也不愿破坏对全球用户的安全承诺。
Signal 等以隐私为核心卖点的服务,其商业模式和技术根基就建立在“连服务商自己也无法读取用户内容”的前提之上。任何强制访问要求都等于要求它们放弃立身之本。这也解释了为何每一轮相关立法都会引发跨国科技企业的集体反弹。
社区讨论折射的深层分歧
Hacker News 上近 300 条评论的讨论热度,本身就说明这一话题触及了技术从业者的核心价值观。争论主要围绕几个层面展开:技术可行性(后门是否可能做到“安全”)、法律边界(政府监控权力的合理范围)、以及全球连锁效应(一国立法是否会被其他国家效仿)。
值得关注的是,加密政策从来不只是技术问题,它牵涉隐私权、公民自由与国家权力之间的根本平衡。英国的做法之所以引发广泛担忧,正是因为它可能成为其他国家的立法样板——一旦成熟民主国家开创了削弱加密的先例,威权政府将获得更充分的“正当性”依据。
所谓"一国立法被其他国家效仿"的连锁担忧,在加密政策领域有具体的历史依据。2018年澳大利亚率先通过《辅助与访问法》(Assistance and Access Act),要求科技公司为执法机构提供技术协助;此后印度、巴西等国相继提出类似监管框架。研究者将这一现象称为"监控蔓延"(surveillance creep):民主国家的立法一旦将削弱加密常态化,便为威权政府提供了外交和法律层面的参照依据,同时也削弱了科技公司在全球范围内拒绝此类要求的谈判筹码。这也是为何 EFF(电子前沿基金会)、Access Now 等国际数字权利组织将英国的《在线安全法案》视为需要全球关注的政策风向标,而非单纯的英国内政问题。
结语
“双重加密”这一提法犀利地揭示了当前加密监管政策的内在悖论:以安全之名削弱大众加密,最终削弱的往往是大众自身的安全,而非真正的威胁目标。对科技行业和普通用户而言,这场围绕加密后门的博弈远未结束,其结果将深刻影响未来数字通信的信任基础。
(注:本文基于 Hacker News 上的原始讨论撰写,具体立法细节请以官方文本为准。)
背景补充
《在线安全法案》(Online Safety Act)于2023年正式在英国通过,其中最具争议的条款要求平台具备扫描用户私信(包括端到端加密内容)以检测儿童性剥削材料(CSAM)的能力。批评者指出,要实现这一目标,平台要么必须在加密层之外增加客户端扫描(Client-Side Scanning,CSS),要么实质上破坏端到端加密本身。客户端扫描指在消息发送前、于用户设备上完成内容匹配,表面上绕开了"解密"的争议,但密码学家认为这在功能上等同于对私密通信的大规模监控基础设施。《调查权力法》(Investigatory Powers Act,又称"窥探者宪章")则早在2016年便已授权情报机构拦截通信、要求企业协助解密,此次围绕加密的立法争议可视为该法律延伸的最新章节。
相关推荐
DeepSeek本地部署实战:Ollama+API调用完整教程
手把手教你用Ollama在本地或云服务器部署DeepSeek大模型,涵盖硬件配置选型、模型下载命令,以及Ollama官方库、requests、OpenAI兼容接口三种API调用方式,小白也能轻松上手。
AI+逆向接单实战:40分钟破解点选验证码赚800元
一位B站UP主分享AI+逆向接单实战案例:40分钟破解点选验证码赚800元。文章拆解抓包分析、AES加密定位、OCR坐标识别到AI自动化调用的完整流程,揭示AI编程结合逆向工程的兼职新趋势。
Krea 2角色LoRA训练全流程:从数据集到epoch优选实战
一位开发者公开了Krea 2角色LoRA的完整训练工作流,涵盖数据集收集与筛选、Fizgig/RunPod参数配置、epoch优选、LoRA强度测试和标准化验证,模型库已从18个扩充到70个且全部免费。