用Google AI Studio+Firebase免费搭建带Stripe支付的商业应用

一套将Firebase后端、角色权限与Stripe支付标准化的免费AI应用构建框架,让非技术用户也能快速上线真实商业应用。
一位开发者将 Google AI Studio 与 Firebase 封装成免费模板框架,针对性地解决了 AI 低代码工具常见的三大痛点:后端缺失、权限漏洞和支付集成繁琐。框架通过分步向导引导用户完成 Firebase 项目初始化、Firestore 安全规则自动生成、多种登录方式配置,以及 Stripe 一键支付接入。角色权限系统支持精细到「团队成员可新增不可删除、管理员可全操作」的颗粒度控制,并自动记录操作历史日志。页面采用「描述即生成」模式,关联页面功能确保商店页与产品页数据实时同步。整体方案的核心突破不在于 AI 能生成界面,而在于把安全规则、权限体系和支付流程这些技术门槛最高的环节标准化,使非技术创业者能在短时间内上线具备真实后端能力的商业应用。
Google AI Studio 与 Firebase 的组合,让没有编程基础的人也能搭建出功能完整的商业应用。但问题在于——如果你不懂技术细节,最终往往只会得到一个满是报错、没有后端、缺乏安全机制的半成品。一位开发者针对这个痛点,把 Google AI Studio 封装成了一个人人可用的 AI 应用构建框架,并以免费模板的形式开放使用。本文梳理这套方案的完整流程与核心能力。
这套框架能做什么
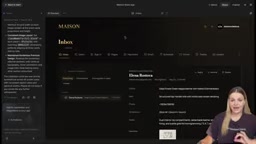
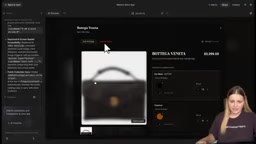
这不是一个简单的玩具 Demo。开发者用它搭建了一个「奢侈品在线商店+订单履约中心」的完整示例:顾客可以浏览商品、填写定制订单表单、把商品加入购物车并通过 Stripe 结账;管理端则包含产品管理、库存同步、交易记录、订单履约等后台能力。
整套系统覆盖了真实商业应用所需的几大模块:
- 多种登录方式:邮箱密码、邮件链接(Magic Link)、Google、GitHub、X、手机号、匿名登录,甚至双因素认证(MFA),全部通过开关即可启用。
- 主题与品牌定制:上传 Logo 和 Favicon,用自然语言描述想要的视觉风格,即可生成设计提示词交给 Gemini 执行。
- 用户与角色管理:可将用户设为团队成员、管理员或自定义角色(如客户、供应商),并精确控制每个角色能看到哪些标签页、能执行哪些操作。
- 表单与通知系统:自定义收集客户信息的表单,提交后管理后台的通知铃会实时提醒,所有数据可在收件箱查看。
五分钟完成 Firebase 配置
整个搭建的关键门槛在于 Firebase 项目的初始化,而这套框架把它拆解成了可照做的分步向导。
流程大致如下:先在 Firebase 创建新项目并添加一个 Web App,拿到 Firebase SDK 配置后,将 API Key、Auth Domain、Project ID、App ID、Messaging Sender ID 等值逐一填入 Google AI Studio 的环境变量(Secrets)中。Storage Bucket 这一项需要等存储服务设置完成后再回填。
随后是数据库与安全规则的配置。用户在 Firebase 中创建 Firestore 数据库,保持默认的生产模式设置;再回到框架的 setup 页面填写管理员邮箱,一键生成安全规则,复制粘贴到 Firestore 的 Rules 标签页后发布。这一步本质上就是在配置整个应用的后端权限体系——对非技术用户来说,这通常是最容易出错、也最危险的环节,框架用自动生成规则的方式把它简化掉了。
最后创建 Cloud Storage(需要绑定一个 Google Cloud 结算账户),同样粘贴生成好的存储规则并发布,再把 Storage Bucket 地址回填到 AI Studio 变量中,点击 Apply 即完成全部配置。
Firebase 是 Google 旗下的后端即服务(BaaS)平台,为开发者提供数据库(Firestore)、用户认证(Authentication)、文件存储(Cloud Storage)、云函数等一整套后端基础设施。对非技术用户而言,它最大的意义在于:不需要自己搭建和维护服务器,所有数据读写、用户身份验证都由 Google 托管。Firestore 是其中的核心数据库,采用文档-集合结构存储数据,并通过「安全规则(Security Rules)」来定义哪些用户有权读写哪些数据——这份规则文件本质上就是整个应用的权限防火墙。如果安全规则配置错误(比如默认的测试模式会让所有人可以随意读写所有数据),轻则数据泄露,重则被恶意写入大量垃圾数据产生高额账单。这正是框架自动生成安全规则这一步骤的核心价值所在。
认证与角色权限:真实后台的核心
登录方式的配置相当灵活。开发者特别演示了呼声较高的手机号登录:在 Firebase 认证中启用 Phone 提供商后,必须在 SMS 政策里逐一勾选允许登录的国家,否则无法工作。启用后,注册页会出现「用手机号继续」的选项,用户收到验证码即可完成注册。
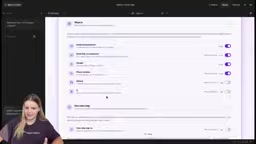
角色管理是这套框架最见功力的部分。任何登录用户默认是 Member(成员),管理员可以把他们提升为团队成员、管理员或自定义角色。角色直接决定了用户能访问哪些标签页。在创建页面时,系统会询问三个关键问题:谁能访问这个页面、采用何种访问模式(全员协作的共享页 / 每人只见自己的私有页 / 两者混合)、以及「谁能做什么」——可以细到团队成员只能新增和编辑、管理员才能删除记录,并自动生成操作历史日志,记录每一项改动及操作人。
这种颗粒度的权限控制,正是区分「能用的商业应用」和「满是漏洞的半成品」的关键。
页面生成与 Stripe 支付接入
页面创建采用「描述即生成」的模式。用户在 pages 标签下描述想要的落地页结构(如 Hero 区、产品展示区、定制订单表单、CTA 区),上传需要的图片和文件,框架会生成一段完整的提示词,粘贴到 Gemini 对话中即可自动构建页面。
值得关注的是「关联页面(Linked Pages)」功能:将商店页与产品页关联后,Gemini 会确保两者数据实时同步——产品页新增、删除或修改库存,商店页会自动更新;商店页完成购买后,产品页库存也会相应扣减。这避免了 AI 生成时常见的页面重复和数据不一致问题。
支付接入被简化到只需一个密钥。在 Stripe 后台切换到 Sandbox(测试模式)创建沙盒账户,复制 Secret Key 填入 AI Studio 的 Secrets 变量(命名为 stripe secret key,确保 key 中包含 test 字样以免误扣真钱)即可。框架支持三种支付类型:动态支付(根据购物车自动计算金额并生成支付链接,适合结账场景)、一次性固定支付和订阅。
示例中,买家把商品加入购物车后系统自动算出总价,填写收货信息(带地址自动补全),跳转 Stripe 用测试卡号 4242 4242 4242 4242 完成支付,随后被引导回仪表盘并需验证邮箱。开发者特意把「支付即自动建账户」做进系统,防止订单数据丢失,管理端也会同步收到新交易的通知。
Stripe 是目前开发者生态中使用最广泛的在线支付基础设施,支持信用卡、借记卡及多种本地支付方式。其 Sandbox(沙盒)模式提供了一套完整的测试环境:测试卡号 4242 4242 4242 4242 是 Stripe 官方文档中的标准测试卡,任意填写未来的有效期和 CVC 即可模拟成功支付,全程不会产生真实扣款。Secret Key(密钥)分为测试密钥(以 sk_test_ 开头)和正式密钥(以 sk_live_ 开头),两者绝对不可混用——这也是框架要求密钥中必须包含 test 字样的原因。正式上线前,还需要在 Stripe 后台完成企业资质认证和银行账户绑定,才能接收真实付款。
评价与局限
这套方案的价值在于把 Firebase 的后端复杂度、权限安全和 Stripe 支付整合成了可照抄的流程,让小商家或独立创业者能在短时间内上线一个带真实后端的应用。配合调试日志(Debugging Log)功能,用户还能把 AI 生成出错的部分一键复制给 Gemini 修复。
需要留意的几点:预览功能目前只在 Chrome 浏览器中稳定工作,改动后往往需要热刷新页面;Storage 服务需要绑定 Google Cloud 结算账户;整个流程仍高度依赖 Firebase 和 Google AI Studio 生态,存在平台绑定风险。对真正要上生产的应用,最终还需要把测试密钥换成正式密钥、更新授权域名等。
总体而言,这是一个把「AI 低代码」从演示级别推向实用级别的尝试,核心突破不在于 AI 能生成页面,而在于把安全规则、角色权限和支付这些「真正难的部分」标准化了。
相关推荐

奥特曼称本地部署不如数据中心,开源AI路线之争再起
奥特曼称开源大模型本地部署不如数据中心集中运算,B站UP主瓜熟迪落拉拆解这一表态背后的技术路线之争与中美AI业态差异,讨论本地部署是否真的该被放弃。

MiniMax H3开源工作流:低显存也能打造呼吸感皮肤
本文介绍B站UP主分享的MiniMax H3双采样工作流,通过融合模型、破线LoRA和低显存节点,解决AI人物面部油腻问题,并让12G显存设备也能运行。包含模型搭配、双采样逻辑与参数设置详解。

手机本地大模型+ESP32:自制热量提醒器
B站UP主开源了一个热量摄入提醒器项目:手机APP用miniCPM开源模型本地拍照识别食物并估算热量,ESP32小屏幕同步数据,用绿黄红圆环展示摄入状态,可磁吸在冰箱门上随时提醒。