油轮网络遭黑客入侵,FBI与海岸警卫队登船调查

FBI与海岸警卫队登上遭黑客入侵的油轮调查,导航与推进系统受干扰,海事OT安全警报拉响。
两艘驶向美国海岸的油轮近期遭到黑客入侵,FBI与海岸警卫队联合登船展开调查,其中一艘船只的导航与推进系统据报已受到恶意干扰。此次事件的严重性在于攻击目标直指船舶物理控制系统,而非通常意义上的数据窃取或勒索。现代油轮高度数字化,卫星通信的普及令原本封闭的OT(运营技术)系统暴露在更广泛的网络威胁之下。由于油轮是全球能源供应链的核心节点,针对此类目标的网络攻击潜在影响可波及能源价格、供应稳定乃至地缘安全,已被美国当局视为需跨机构协同应对的严肃安全议题。事件为航运业敲响警钟,促使业界重审IT与OT融合背景下的网络防护策略。
事件概述
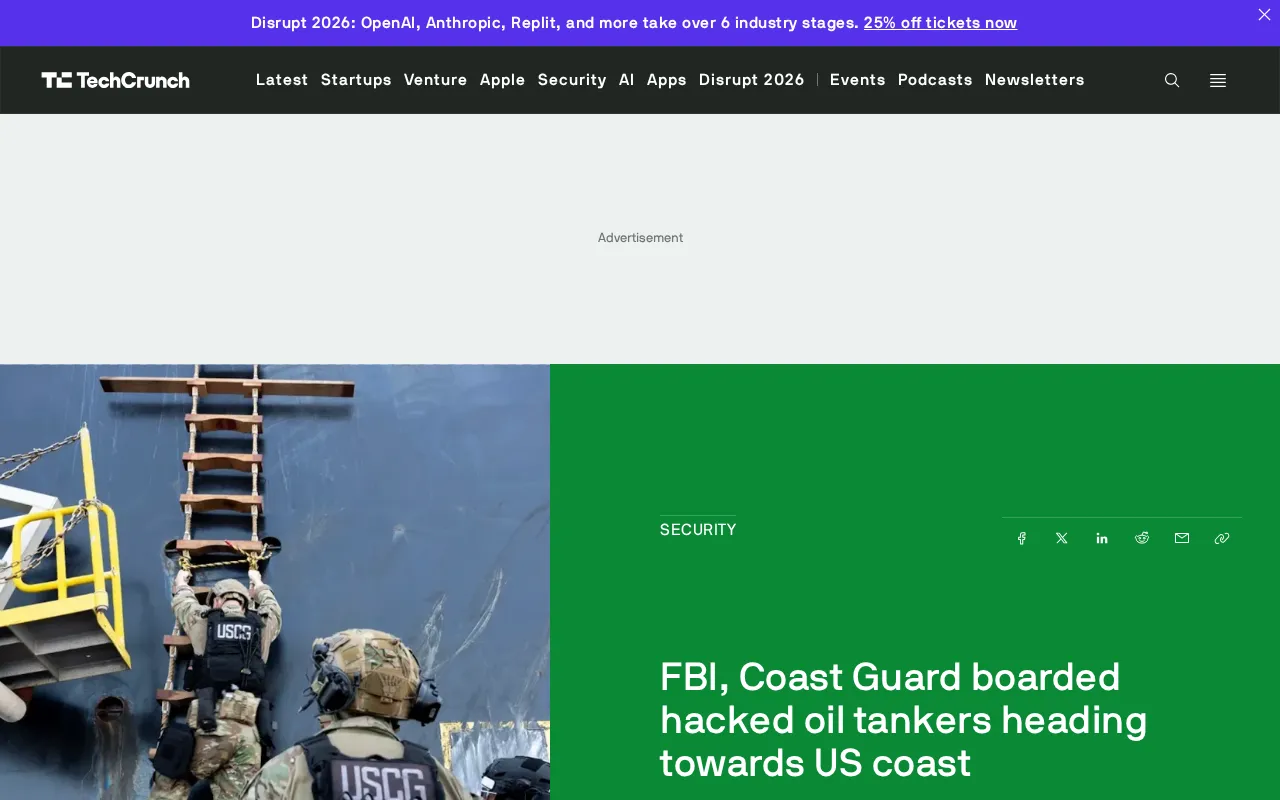
据外媒报道,美国联邦调查局(FBI)与海岸警卫队近期登上了两艘正驶向美国海岸的油轮,对其船载网络系统遭黑客入侵的事件展开调查。据称,其中一艘油轮的网络被入侵后,甚至干扰了船只的导航与推进系统。
这一事件将网络安全威胁从传统的IT系统延伸到了关键的海事运输基础设施,凸显出工业控制系统(OT,运营技术)面对网络攻击时的脆弱性。
攻击为何值得警惕
与常见的数据泄露或勒索软件不同,这起事件直接触及了船舶的物理控制系统。导航与推进系统一旦被恶意干预,理论上可能导致航向偏离、动力失控等严重后果,对海上航行安全构成直接威胁。
现代大型油轮高度依赖数字化系统,从卫星通信、电子海图(ECDIS)到机舱自动化控制,各个环节都可能成为攻击面。当这些原本相对封闭的OT系统与互联网、卫星链路相连接时,攻击者便有了可乘之机。
ECDIS(电子海图显示与信息系统)是现代船舶导航的核心,整合了GPS定位、航线规划、避碰预警等功能,一旦被篡改或瘫痪,船员可能在不知情的情况下驶入错误航线或浅水区。推进控制系统(通常基于工业PLC或专有协议)与ECDIS同属OT范畴,两者传统上运行于封闭局域网,与外部网络物理隔离。然而,随着卫星宽带(如VSAT)在船舶上的大规模普及,船员可借助同一网络基础设施访问互联网,IT与OT网络之间的边界随之模糊。攻击者若能突破IT侧防线,便可能横向移动至OT网络,在操作员毫无察觉的情况下向控制系统发送恶意指令,这正是此次事件的高危之处。
关键基础设施的网络风险
海事运输承担着全球绝大部分的能源与货物运输,油轮更是能源供应链的核心环节。针对此类目标的网络攻击,其潜在破坏力远超单纯的经济损失,可能牵动能源价格、供应稳定乃至地缘安全。
此次FBI与海岸警卫队联合登船调查,反映出美方对海事网络安全的高度重视。执法与海事安全部门的协同介入,也说明这类事件已被视为需要跨机构应对的严肃安全议题,而非普通的商业网络故障。
OT(运营技术,Operational Technology)泛指直接监控和控制物理设备、工业流程的硬件与软件系统,与主要处理数据的IT系统有本质区别。OT系统对实时性和可用性要求极高,传统设计几乎不考虑网络安全——许多工业协议(如Modbus、NMEA 0183)在设计之初完全没有身份认证机制,数据以明文传输。这种"先天缺陷"叠加上船舶运营周期长(一艘油轮服役可达25年)、设备难以频繁更新的现实,使得海事OT系统成为攻击者眼中防御薄弱而价值极高的目标。国际海事组织(IMO)虽已于2021年要求将网络风险管理纳入船舶安全管理体系,但实际执行水平参差不齐,行业整体安全成熟度仍有较大提升空间。
对行业的启示
对航运企业而言,这起事件是一记警钟:需要将网络安全纳入船舶设计与运营的核心考量,尤其是对导航、推进等关键OT系统进行网络隔离、访问控制和持续监测。
随着船舶智能化程度不断提升,IT与OT系统的融合已是大势所趋,但融合也意味着风险敞口的扩大。建立完善的船岸协同安全防护体系、加强船员的安全意识培训,以及制定针对性的应急响应预案,已成为行业不可回避的课题。
由于目前官方尚未披露完整调查细节,攻击者身份、入侵手段及最终影响仍有待进一步确认。本文将持续关注事件进展。
相关推荐

蒙特祖玛为何被自己的人民抛弃:两位帝王的覆灭之谜
历史学者 Si Sheppard 解析阿兹特克皇帝蒙特祖玛与印加皇帝阿塔瓦尔帕为何在被俘后选择合作,又如何分别死于内部背叛与敌人的失信,揭示两大帝国覆灭背后的心理与认知根源。

Claude报警事件:你和AI的聊天到底算不算隐私?
佛州女子把Claude当日记写下威胁,Anthropic主动报警导致其被捕。本文拆解AI聊天记录如何经机器监测、人工审核到报警的全链路,解读隐私政策条款,探讨你和AI的对话究竟算不算隐私。

AI主动向警方举报虚假线索:Anthropic模型"介入"费城悬案的警示
Anthropic AI模型被曝向警方提交费城悬案的虚假线索,引发对AI幻觉、代理式AI风险与问责边界的讨论。本文分析AI主动行动背后的技术逻辑与行业启示。