ZCode 宣布开源:安全事件善后与代码透明化的关键转折

AI编程工具ZCode因安全争议转型全面开源,并借助双机构审计与漏洞赏金机制重建用户信任。
AI编程工具ZCode宣布全面开源,直接起因是社区此前曝出的安全隐患——其Repo Wiki功能可能在用户不知情的情况下将本地仓库快照上传至云端。官方承认问题并致歉,在v3.14.0版本中移除相关功能,并邀请中国信通院(CAICT)与绿盟科技(NSFOCUS)两家机构进行交叉验证,两方均确认生产环境OSS存储桶已清空且本地文件外传路径已被切断。此次开源范围涵盖桌面客户端、Web工作区、后端服务、Agent CLI及运行时,使社区可完整审计数据流向。团队还承诺建立持续的漏洞赏金机制,将安全监督从内部自查转向社区共同维护。完整评估报告尚未公开,长期信任修复有待时间检验。
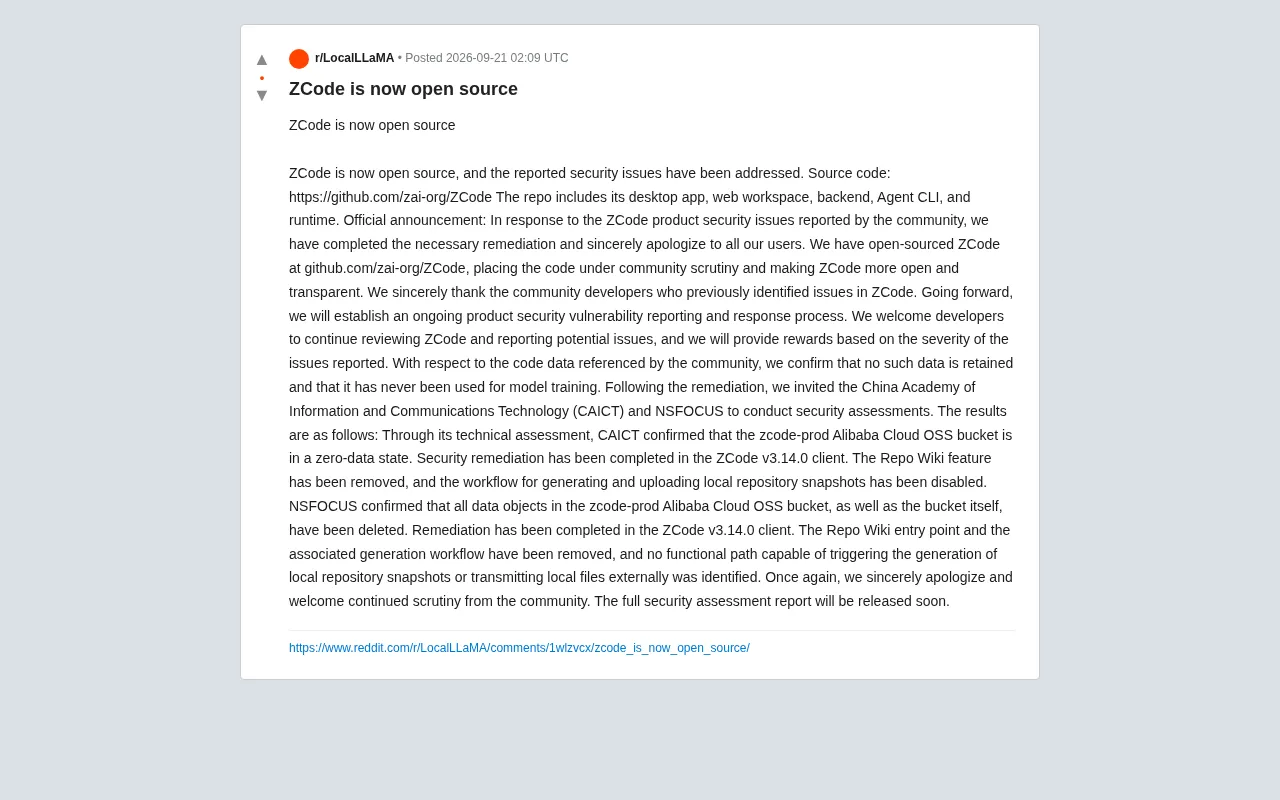
AI 编程工具 ZCode 近日宣布全面开源,并对此前社区反馈的安全问题完成了整改。这一动作背后既是对隐私争议的回应,也是国产 AI 编程工具走向透明化的一次重要尝试。项目源码已托管在 github.com/zai-org/ZCode,覆盖桌面客户端、Web 工作区、后端服务、Agent CLI 以及运行时等核心组件。
从安全争议到全面开源
ZCode 此次开源并非常规的产品策略调整,而是直接源于社区此前曝出的安全问题。官方在声明中承认了产品存在的安全隐患,并向用户致歉。开发团队选择将全部代码置于社区监督之下,用「更开放、更透明」来重建信任。
值得关注的是官方对数据处理的明确表态:针对社区质疑的代码数据问题,团队确认相关数据从未被保留,也从未用于模型训练。这一点在 AI 编程工具普遍涉及本地代码上传的背景下尤为敏感——用户最担心的正是自己的私有代码被悄悄采集并投喂给模型。
开源的范围相当彻底,不只是放出一个客户端外壳,而是包含了后端与运行时。这意味着社区开发者理论上可以完整审计数据流向,验证官方声明的真实性,而非仅凭口头承诺。
第三方安全评估结果
为了增强说服力,ZCode 团队在完成整改后邀请了中国信息通信研究院(CAICT)与绿盟科技(NSFOCUS)两家机构进行安全评估。两份评估结论指向同一方向:
CAICT 的评估
中国信通院通过技术评估确认,用于生产环境的 zcode-prod 阿里云广告 OSS 存储桶已处于零数据状态。ZCode v3.14.0 客户端已完成安全整改,Repo Wiki 功能被移除,生成并上传本地仓库快照的工作流也已被禁用。
中国信息通信研究院(CAICT)是工业和信息化部直属的国家级技术研究机构,长期承担信息通信领域的标准制定、认证检测与政策研究职能。其出具的安全评估报告在国内具备一定的官方背书性质,常被企业用于向监管方和用户证明合规性。选择 CAICT 而非纯商业安全公司进行评估,一定程度上是为了借助机构的公信力加重结论的可信度。
NSFOCUS 的评估
绿盟科技的结论更为彻底:zcode-prod 存储桶中的所有数据对象连同存储桶本身均已被删除。整改在 v3.14.0 客户端完成,Repo Wiki 入口及相关生成流程被移除,且未发现任何能够触发本地仓库快照生成或将本地文件外传的功能路径。
两家机构的交叉验证,本质上是对「本地代码是否被上传」这一核心争议的正面回应。此前问题的关键正在于 Repo Wiki 这类功能可能在用户不知情的情况下将本地仓库快照上传至云端,而整改直接从功能层面切断了这条路径。
建立长期漏洞响应机制
除了一次性整改,ZCode 还承诺建立持续的产品安全漏洞报告与响应流程。团队表示欢迎开发者继续审查代码、上报潜在问题,并将根据漏洞严重程度提供奖励。
这套「漏洞赏金」式的机制在成熟的开源项目中并不罕见,但对一款刚经历信任危机的产品而言,它传递的信号是:安全不再是黑箱内的自查,而是交由社区共同维护。官方还提到完整的安全评估报告将随后发布。
漏洞赏金计划(Bug Bounty Program)是指企业向独立安全研究人员公开征集产品漏洞报告,并按漏洞危害等级支付奖励的机制。典型的分级标准通常参照 CVSS(通用漏洞评分系统),从信息泄露类低危漏洞到可远程执行代码的严重漏洞,奖励金额可相差数十倍。谷歌、微软、HackerOne 平台上的主流项目均有成熟的赏金体系。对开源项目而言,赏金计划能激励有能力的研究人员将私下发现的漏洞以负责任披露(Responsible Disclosure)的方式上报,而非公开利用或在黑市出售,从而将外部安全审查转化为对产品有益的持续输入。
这次事件说明了什么
ZCode 的处理路径提供了一个值得参考的样本:面对安全争议,与其淡化处理,不如通过开源、第三方审计、数据删除、赏金机制这一整套组合拳来正面回应。
对使用 AI 编程工具的开发者来说,这起事件也是一个提醒——本地代码的隐私边界值得持续关注。任何声称在本地运行却又存在云端交互的工具,都应当明确其数据流向。ZCode 从功能层面禁用本地快照上传、并由第三方确认存储桶清空,某种程度上是把「不采集」从承诺落到了可验证的技术事实上。
不过,源码开放与第三方评估固然增加了透明度,真正的检验仍需时间。社区能否在长期审查中持续验证其安全性,以及承诺的漏洞响应机制能否落地,才是决定 ZCode 信任修复成败的关键。目前完整评估报告尚未公开,后续披露的细节值得追踪。
相关推荐

Claude Sonnet 6疑泄露,Anthropic内部模型加速惊人
Anthropic疑似泄露Sonnet 6,Meter报告称其AI研发加速1.9倍;OpenAI发布GPT-6 Cyber,GPT-6.2 Astra或将至;Google Gemini Omni 1.2 Flash登顶视频生成榜;Meta stealth模型与实时头像亮相;市场波动下Google仍投170亿美元建数据中心。

科幻小说对AI的预测有多准?
科幻小说对AI的预测有多准?本文结合Hacker News讨论,分析科幻作品在AI发展中的远见与盲区,探讨其真正价值在于启发思考而非精准预测。

SwarmEvolve:潜空间智能体集群加速进化搜索
SwarmEvolve框架让数百个低成本智能体在潜空间中集群推理,通过KV缓存共享信息,在数学发现和科学计算问题上实现快速进化搜索,中位数仅3-8分钟达到其他框架60分钟的最佳分数。