自定义连接器上线:无需等待官方接口即可接入内部系统

自定义连接器让管理员通过API-key直连外部REST API,将集成需求纳入治理体系。
该功能面向企业在AI工具或自动化平台中频繁遭遇的痛点——官方连接器覆盖不足导致项目停滞。工作区管理员现在可以自行配置符合条件的公开HTTPS REST API,通过API-key认证快速接入内部业务系统或小众专业服务,无需等待厂商排期。其核心价值不仅在于扩展能力,更在于通过集中化管理将原本游离于治理之外的"影子IT"式对接纳入可审计的轨道。当前主要限制包括:API须公开可访问(纯内网服务需借助网关或代理方案),以及认证机制仅支持API-key,在权限粒度和密钥管理方面相对简单。
自定义连接器解决了什么问题
企业在采用AI工具或自动化平台时,往往受制于官方连接器的覆盖范围。一个团队想把内部系统或某个小众专业服务接入工作流,却发现平台还没有提供对应的第一方连接器(first-party connector),只能被动等待厂商排期。这种等待常常意味着项目停滞,或者被迫采用临时的、缺乏治理的对接方式。
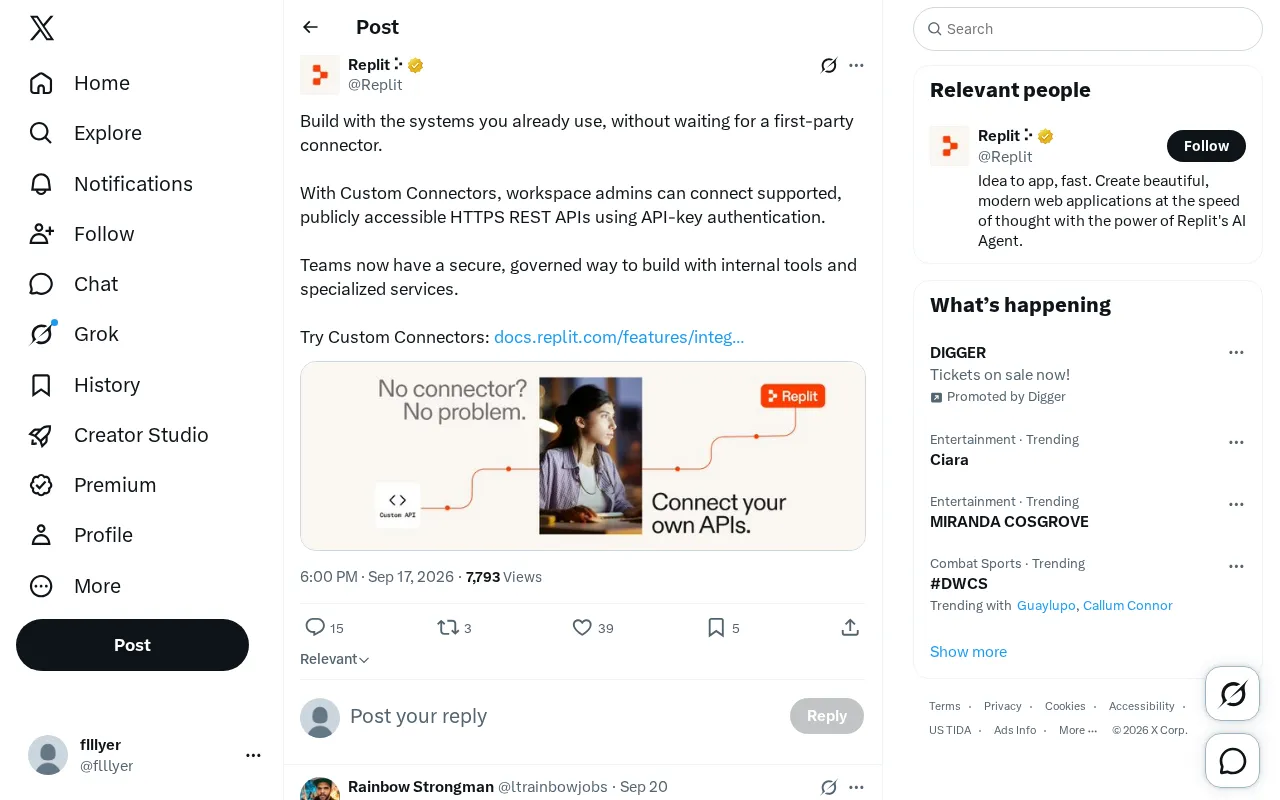
新推出的自定义连接器(Custom Connectors)正是针对这一痛点。据官方在 Twitter 上发布的信息,工作区管理员(workspace admins)现在可以自行连接受支持的、可公开访问的 HTTPS REST API,从而绕开对官方接口的依赖,直接用团队已经在使用的系统来构建工作流。
技术要点:支持哪些 API
从公布的细节看,自定义连接器有几个明确的技术边界:
- 协议要求:仅支持通过 HTTPS 暴露的 REST API,保证传输层的安全性。
- 可访问性:API 需要是公开可访问的(publicly accessible),这意味着完全封闭在内网、无对外端点的服务可能暂时无法直接接入。
- 认证方式:目前采用 API-key 认证。这是一种常见且实现成本较低的认证机制,便于快速接入,但也对密钥管理提出了要求。
这样的设计取舍很清晰:优先降低接入门槛、覆盖最广泛的通用 REST 服务,同时通过 HTTPS 和 API-key 维持基本的安全约束。
REST API(Representational State Transfer)是目前互联网上最主流的接口风格,它以 HTTP 方法(GET、POST、PUT、DELETE 等)对资源进行操作,返回结构化数据(通常是 JSON)。相较于更早的 SOAP 协议,REST 实现简单、生态工具丰富,几乎成为 SaaS 产品和企业服务暴露外部接口的默认选择。HTTPS 则是在 HTTP 之上叠加 TLS 加密层,确保数据在传输过程中不被窃听或篡改——这也是为何平台将其设为硬性要求,而非可选项。API-key 认证是最轻量的认证方式之一:服务提供方颁发一串固定字符串,调用方在请求头或参数中携带该字符串来证明身份。其优势是接入成本极低,但密钥本身一旦泄露即面临滥用风险,且通常缺乏细粒度的权限控制,与 OAuth 2.0 等委托授权协议相比安全边界更为简单。
为团队带来的价值
官方强调,团队现在拥有了一种"安全、受治理"(secure, governed)的方式来对接内部工具和专业化服务。这里的关键词是治理。
对企业而言,员工私自使用未经审批的第三方对接(即所谓的"影子IT")一直是安全隐患。把连接器的创建权限收归工作区管理员,意味着对接行为可以被集中管理、审计和控制,而不是散落在各个团队的临时脚本里。这在合规性要求较高的组织中尤为重要。
换句话说,自定义连接器不只是一个"扩展能力"的功能,更是把原本可能游离在治理体系之外的集成需求,重新纳入了可控轨道。
适用场景
- 接入企业内部自建的业务系统(前提是其 API 满足公开访问与 HTTPS 要求)
- 对接尚无官方连接器的垂直领域专业服务
- 快速验证某个集成想法,无需等待厂商开发
"影子IT"(Shadow IT)指的是员工或团队在未经 IT 部门审批的情况下自行引入的软件、服务或数据对接方式。这类行为在业务压力下十分普遍——团队为了快速交付,往往会绕过审批流程使用个人账户、非官方脚本或未记录的 API 调用来完成集成。其隐患在于:数据流向不透明、合规责任难以追溯、密钥和凭证缺乏统一管理,一旦出现数据泄露或合规审查,组织很难厘清责任链条。将连接器的创建权限收归工作区管理员并提供集中化的配置入口,本质上是在业务灵活性与 IT 治理之间寻找平衡点:既满足团队快速接入的需求,又让每一条数据流动都处于可见、可审计的范围内。
值得关注的限制与思考
虽然功能实用,但从目前披露的信息看仍有几点需要留意。
其一,"公开可访问"的要求会把大量纯内网服务排除在外,企业若想接入这类系统,可能仍需借助网关或代理方案。其二,API-key 作为唯一提及的认证方式,相比 OAuth 等机制在权限粒度和密钥轮换上略显简单,大规模使用时需要配套的密钥管理策略。
对于正在寻求提升自动化能力、又不愿被官方接口进度牵制的团队来说,自定义连接器提供了一条务实的路径。它的核心理念——"用你已有的系统来构建"——切中了企业集成中最常见的现实困境。
注:本文基于官方 Twitter 发布的有限信息整理,具体支持范围和配置细节建议以官方文档为准。
对于"公开可访问"这一限制,企业常见的应对方案是在内网服务前部署 API 网关(API Gateway)或反向代理,将内部服务以受控方式暴露到公网,同时在网关层叠加访问控制和流量过滤策略。另一种思路是采用隧道或 Zero Trust Network Access(ZTNA)方案,让内网服务在不完全开放公网入口的前提下实现受限访问。这些方案均会引入额外的架构复杂度和运维成本,团队在评估接入可行性时需将其纳入考量。OAuth 2.0 作为目前企业级 API 认证的主流标准,支持令牌过期与自动刷新、细粒度权限范围(scope)以及不共享原始凭证等特性,若后续版本能扩展支持此类机制,将显著提升自定义连接器在高合规场景下的适用性。
相关推荐

Heretic 2.0 发布:从去审查到通用模型修改工具
Heretic 2.0 正式发布,新增任意秩消融(ARA)算法与插件系统,从去审查专用工具进化为可抑制废话、降低谄媚、调整情感对齐的通用模型修改平台。37k GitHub 星标,Hugging Face 衍生模型超 8500 个。
本地大模型硬件怎么选?MacBook Pro vs Mac Mini+iPad深度对比
Reddit社区热议本地大模型硬件选择:32GB MacBook Pro与Mac Mini+iPad组合如何取舍?本文从便携性、性价比、内存需求等角度深度分析,帮你找到最适合本地推理的设备方案。

AI Agent失败溯源:如何定位错误决策的根因?
Reddit讨论聚焦AI Agent失败溯源难题:如何定位导致Agent做出错误决策的根因?分析LangSmith、LangFuse等可观测性工具的局限,探讨手动分析与自建分析系统的实践组合,为Agent可靠性提升提供思路。