#合规
共 13 篇相关文章
WorkOS安全审查:SOC 2、数据存储与IP白名单全解析
WorkOS安全审查要点汇总:SOC 2认证状态、存储的数据范围、数据驻留位置以及需要放行的IP白名单,帮助IT团队快速完成SSO供应商的安全评估与审批流程。
 科技前沿
OCC新规:银行AI监管转向主动控制,第三方依赖成难题
OCC发布银行AI新监管预期,要求主动控制而非事后监控,涵盖模型风险、数据治理、可解释性等六大领域。第三方AI依赖成为最难改造的合规盲区,从业者面临架构重构挑战。

Vercel更新Hobby与Pro服务条款:积分、管理与取消政策详解
Vercel更新Hobby和Pro服务条款,明确积分过期与退款规则、托管账户可见性、自动续订取消窗口,并赋予英国和欧盟消费者服务变更取消权。本文解读关键变化及对开发者的实际影响。

注册时如何实现年龄验证而不存储证件扫描件
四十位总检察长明确自报生日不构成年龄验证。本文对比注册环节四种年龄验证方案,分析各自保留的数据与审计失败点,给出不存储证件扫描件的合规设计原则。
渗透测试 vs 漏洞扫描:SaaS团队安全防护该怎么选?
渗透测试与漏洞扫描有何区别?本文从深度、成本、合规价值等六方面对比,帮助SaaS团队根据发展阶段选择合适的安全测试策略,避免常见误区。
警惕"购买已验证PayPal账户"推广:账号交易的多重风险
警惕"购买已验证PayPal账户"推广:账号交易的多重风险
开发者社区流传的"购买已验证PayPal账户"推广文章实为账号交易软文。本文拆解其营销套路,分析账号交易在平台条款、资金安全与法律合规层面的多重风险,并给出自由职业者与开发者的合规收款建议。

模板改了却不生效?揭秘QMS记录版本绑定的设计逻辑
模板修改后为何老记录不更新?这不是Bug,而是QMS记录版本绑定的刻意设计。本文解析ISO 13485与21 CFR 820.40下的记录完整性要求,并分享处理模板变更的实用工作流程。

AI代理替你行事时,对方该如何验证它的权限?
Meta的Muse代理擅自分享用户家庭住址引发讨论:当AI代理代表你行事时,交易对方应该能验证它的哪些权限?本文剖析代理身份、权限粒度与可验证授权三大设计难题及其合规挑战。

AI合规审查:让智能体对照协会标准审核文档可行吗?
能否让会员上传文档、由AI智能体对照协会标准自动审查合规性?本文分析这一应用的核心难点、理想工作流,以及AI在处理模糊要求时的局限与人机协同的落地思路。
欧盟文本溯源新规来袭:AI内容标识合规怎么做
欧盟文本溯源规则要求对AI生成内容进行来源标识,本文分析其技术路径(元数据、统计水印、显式声明)、企业合规挑战与对AI行业的长期影响。
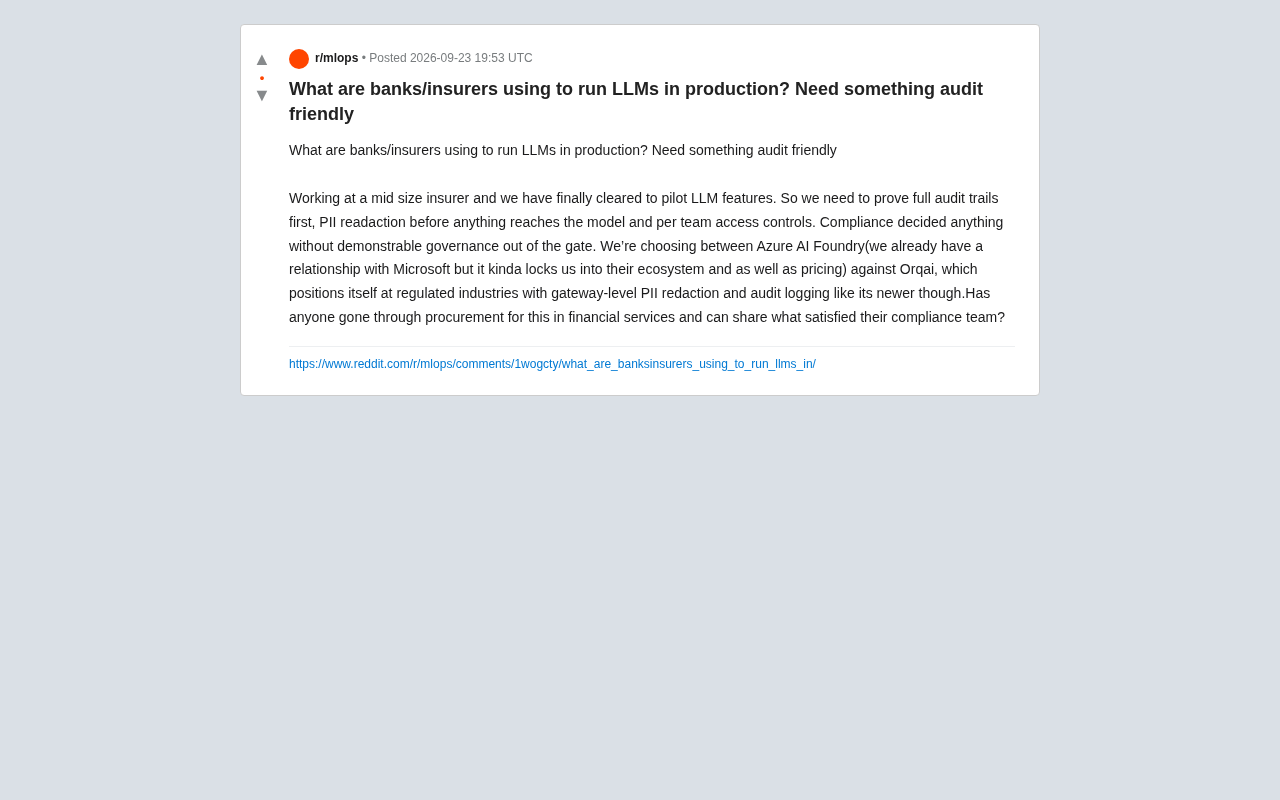
银行与保险业如何在生产环境部署LLM:合规审计成关键
银行、保险等受监管行业在生产环境部署LLM时,合规审计成为首要门槛。本文拆解审计追踪、PII脱敏、访问控制三大硬性要求,对比Azure AI Foundry与Orqai两种选型路径,剖析金融行业AI采购的现实考量。

韩国将数据泄露罚款上调至营收10%:全球数据监管趋严的信号
韩国将数据泄露最高罚款上调至企业年营收的10%,力度超过欧盟GDPR的4%。本文解析这一政策对科技公司、跨国企业的实际影响,以及全球数据监管趋严背景下企业的应对之道。