#提示词注入
共 8 篇相关文章

·6 分钟
572只AI集体造谣开发者:开源插件翻车实录
B站UP主给开源刷B站插件做升级,572只AI机器人涌入评论区集体造谣「共用账本」,开发者解释无效、发系统指令被防注入规则拦截。本文拆解源码还原谣言传播链,分析AI代理在信息核实与指令防护上的结构性缺陷。
阅读全文 →
·8 分钟
AI Agent 也会被社交工程?看懂提示词注入与工具权限风险
通过 Invariant Lab 的 GitHub Issue 注入与 Brave 的 AI 浏览器攻击两个真实案例,解析 Prompt Injection 如何诱导 AI Agent 越权操作,并从最小权限、工具校验、操作审计三层给出防护建议。
阅读全文 →
·8 分钟
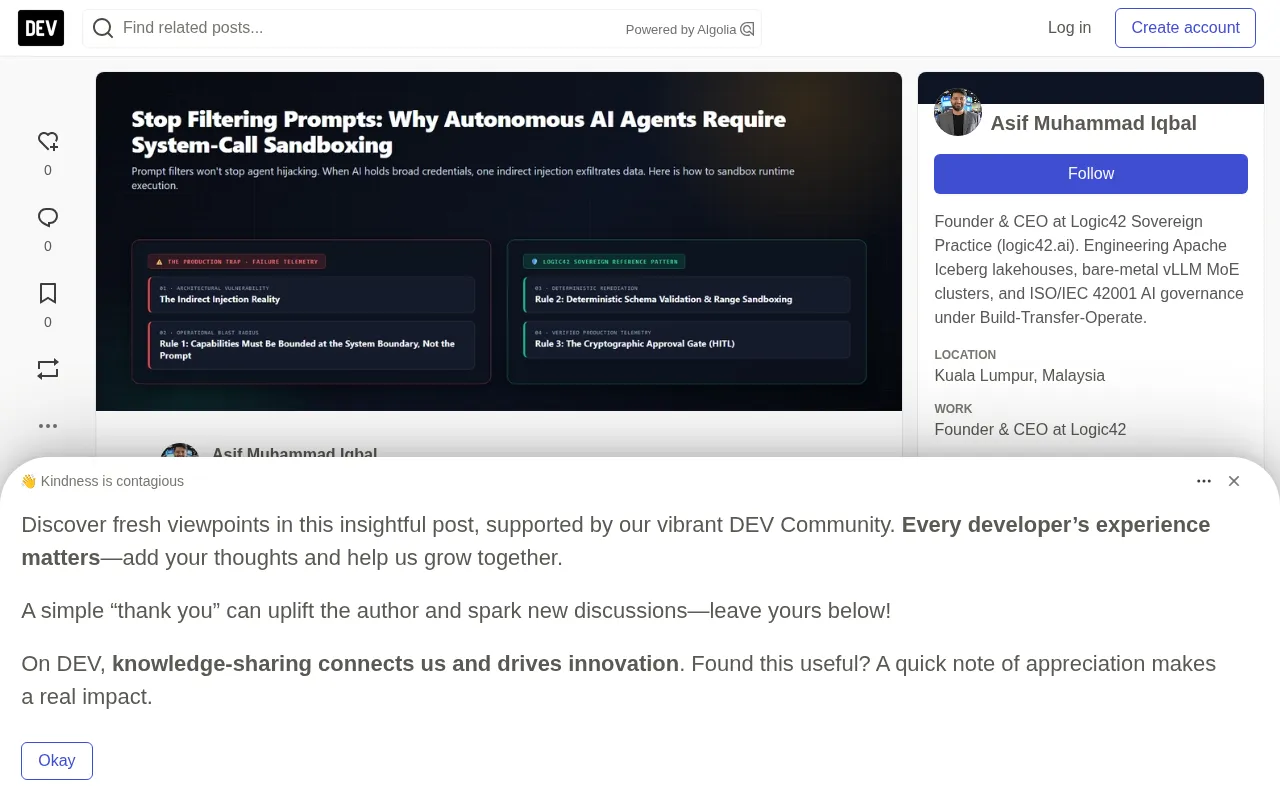
别再过滤提示词:自主AI智能体需要系统调用沙箱
Logic42创始人Asif Muhammad Iqbal指出,自主AI智能体的安全不能依赖提示词过滤,必须在OS内核层实施系统调用沙箱,配合最小权限、确定性Schema校验和密码学审批门,才能将间接提示词注入的影响半径降到可控范围。
阅读全文 →

·7 分钟
表单字段就是提示词:SalesBleed漏洞揭示Agent安全风险
SalesBleed漏洞通过公开表单实现CRM数据零点击窃取,揭示AI Agent读取自由文本时的提示词注入风险。本文解析四层防护规则:零工具读取模型、格式校验、原始文本二次核查与上下文限制。
阅读全文 →

·7 分钟
GuardBreaker攻击:用核武器提示词瘫痪AI恶意软件分析
黑客组织UAC-0099利用名为GuardBreaker的新技术,在恶意软件中嵌入核武器提示词,诱使AI分析工具触发安全拒绝机制而停止分析。本文解析这种反向越狱攻击的原理、检测盲区与防御思路。
阅读全文 →

·5 分钟
致命三要素:为什么别把邮箱交给AI智能体
AI智能体同时拥有访问私有数据、接触陌生人文本和对外发送三种能力时,就构成Simon Willison所称的“致命三要素”。本文解析提示词注入攻击的真实案例与结构性防御方案。
阅读全文 →