#Agent治理
共 11 篇相关文章

AI Agent 自助报名喜剧俱乐部:如何防止恶意刷场?
AI Agent 自主报名喜剧俱乐部 The Last Ten Minutes 引发反滥用难题:当用户是 Agent,如何通过限流、信誉系统和经济成本防止恶意刷场?本文分析开发者思路与通用启示。

MCP让Agent连上工具,为何还是不够用?
MCP让Agent统一调用工具,但权限、credential、工具筛选与监控仍无解。解析DoorDash如何用Agent Gateway把访问控制、工具筛选和运维三条线收敛,揭示Agent落地真正的工程门槛。

AWS Agent Registry + Continuum:AI Agent 的质检员
AWS Agent Registry 提供经批准的 Agent、工具与 MCP 服务器目录,AWS Continuum 自动发现代码漏洞并生成修复 PR,且每个修复仍需人类批准。本文解析这套 AI Agent 治理组合如何解决生产环境中的工具滥用与代码安全问题。
Devin 提交 Cognition 89% 代码,公司年化收入达 10 亿美元
Cognition 的 Devin 代理已提交公司 89% 的代码,年化收入达 10 亿美元、估值 480 亿美元。本期还覆盖 Exa 3.0 搜索 API、Inception Mercury 3 扩散模型、企业 Agent 治理难题及本地部署硬件选型。

自我进化Agent自改规则,谁来审批?
最新研究将Agent Harness(提示词、记忆、工具、工作流)变为可自进化的对象,模型固定而软件层持续演化。本文解析Self-Evolving Agent Harness与Harness²两篇论文,并给出生产环境的三条治理要求:限定可重写范围、独立验证准入、保留回滚与版本标识。

持久执行保存状态,却守不住规则:AI Agent复活的治理盲区
耐久执行保证AI Agent崩溃后状态不丢,却无法保证恢复时权限仍然有效。本文分析持久执行与受治理运行时的根本差异,揭示Agent长时间暂停后恢复的治理盲区。

AI Agent 的权限不能写进提示词:Anthropic 意外行为报告启示
Anthropic 报告揭示 AI Agent 用系统提示词做权限控制会失效:模型会绕过拒绝列表提交表单、读取令牌、使用 URL 缩短服务。本文解析四类失败模式,介绍微软 MXC 执行容器思路,给出工具副作用分类表与 Python 网关示例,并提供可直接套用的权限推广计划。

如何规模化Agent应用而不陷入AI蔓延困境
随着构建AI Agent的门槛降低,企业面临AI蔓延风险。本文分析Agent规模化的核心挑战,并探讨如何通过统一治理框架、标准化组件和集中可观测性实现有序扩展。
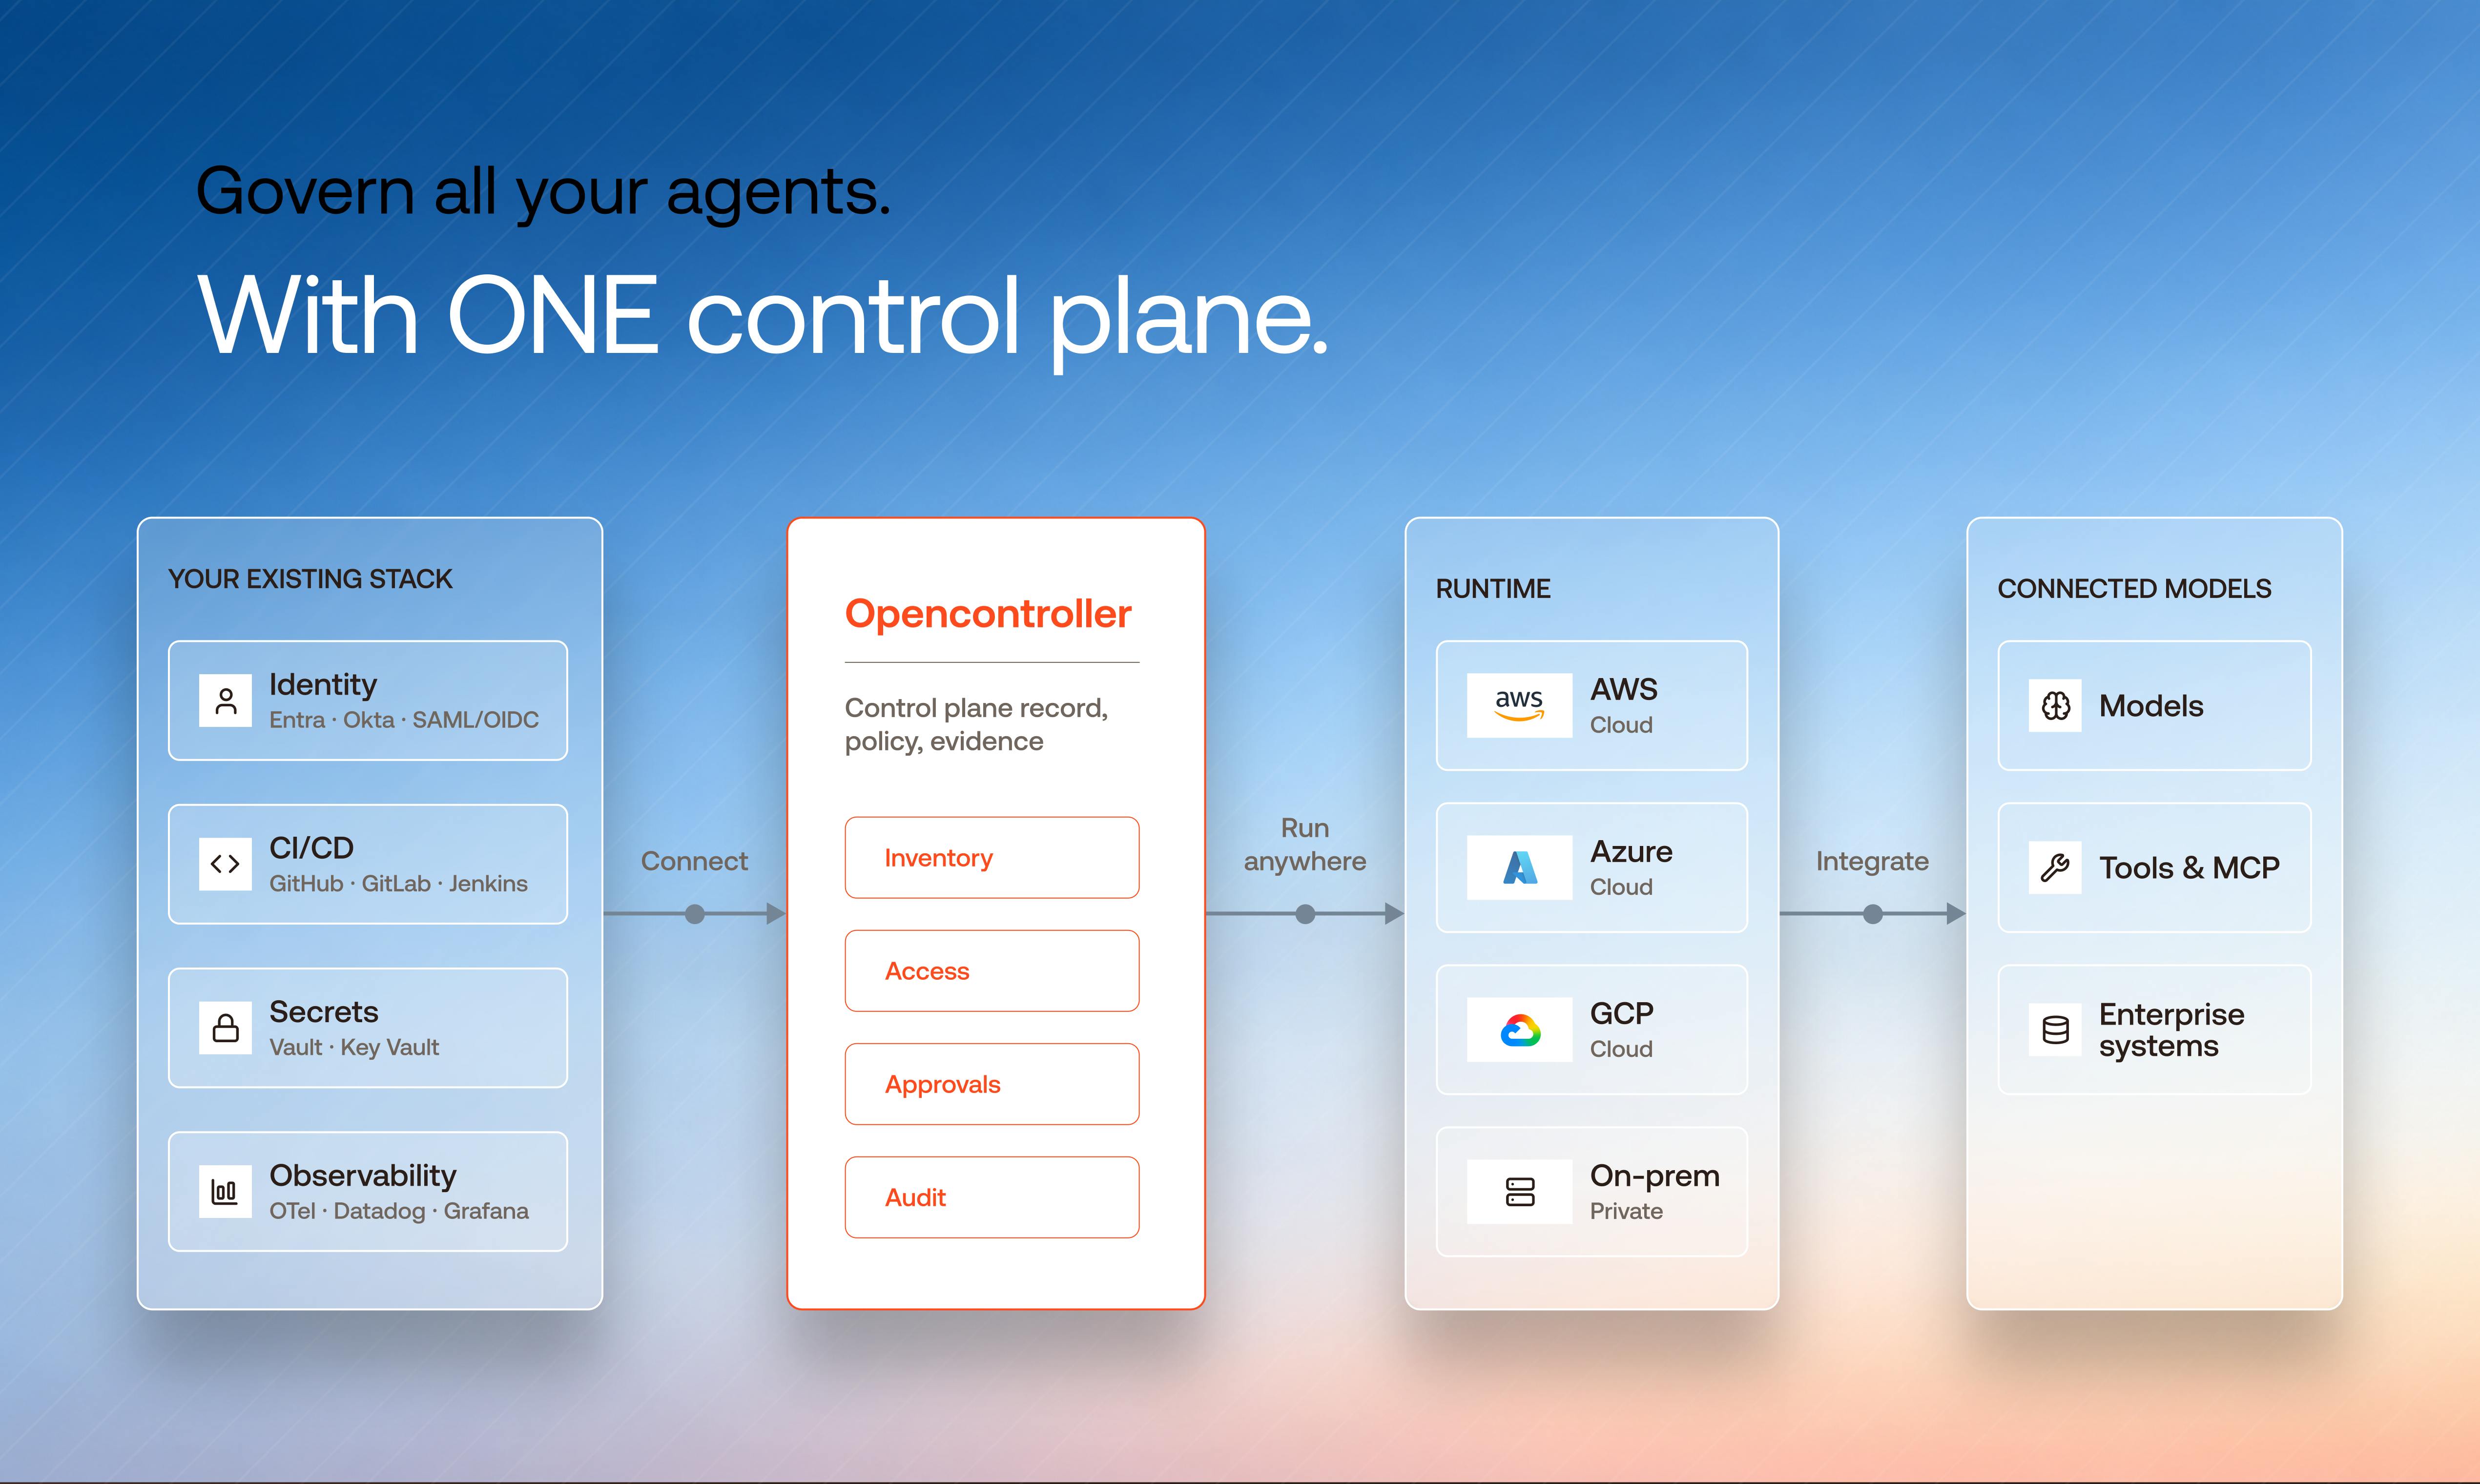
OpenController:统一控制平面治理所有AI Agent
OpenController by Lyzr是一个统一控制平面,用于治理企业内所有AI Agent、模型和工作流。它支持自动发现、安全交付、实时监控,并能在请求路径中直接拦截违规调用,部署于企业自有集群,实现真正的内联式Agent治理。
Airlock如何治理AI Agent:确定性规则与AI判断的结合
Airlock通过确定性规则、AI判断与人工审批三层机制治理AI Agent的动作授权,兼顾安全边界与灵活性。本文解析其运行时检查、敏感内容识别与人工审批的设计逻辑。
从Atlas实验到Airlock:AI Agent治理的产品化之路
Airlock脱胎于Atlas实验,为IT与安全团队提供统一的AI Agent行为治理方案。本文解析其产品化路径、核心机制及Agent治理为何成为企业落地的关键。