2026年自建邮箱现状:Hacker News热议背后

2026年自建邮箱技术上可行但生态边缘化,核心挑战在于IP信誉与运维。
文章围绕 Hacker News 上一个关于 2026 年自建邮件服务器现状的提问展开分析。原帖热度有限,仅获得 6 分和 2 条评论,反映出该话题在社区中已趋于稳定共识。自建邮箱的核心吸引力在于数据主权与成本控制,但门槛同样明显:IP 信誉管理、反垃圾邮件对抗、SPF/DKIM/DMARC 等 DNS 配置以及持续运维都是绕不开的环节。文章指出,主流云邮箱服务在送达率、安全与合规上已形成规模优势,自建方案更多出现在隐私敏感场景或技术爱好者实验中。结论是:技术上依然可行,生态上趋于边缘,更适合有专职运维资源或技术能力较强的团队。
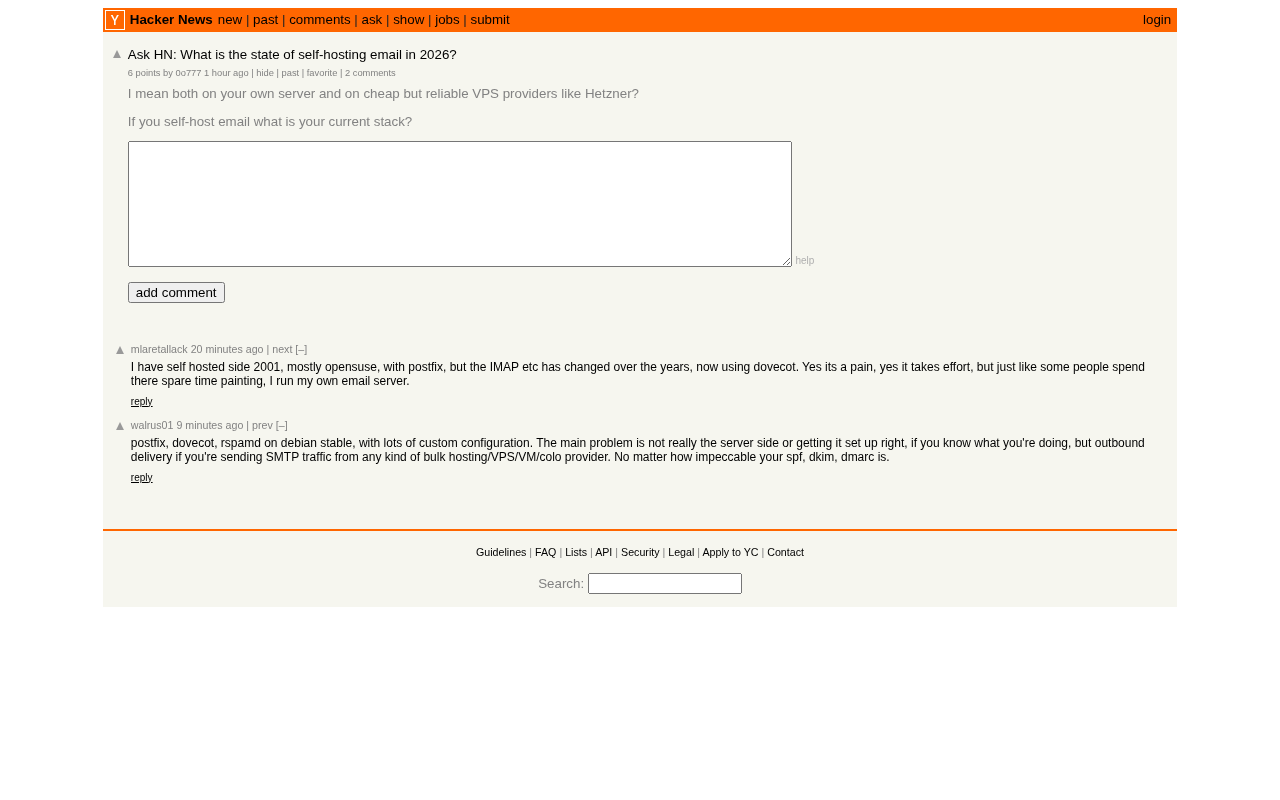
在Hacker News上,一个名为「Ask HN: What is the state of self-hosting email in 2026?」的帖子引发了讨论。帖子本身只有6个积分和2条评论,但问题触及了一个长期存在的痛点:在云邮箱服务高度成熟的今天,自建邮件服务器究竟还有多少现实意义?
自建邮箱的吸引力与门槛
自建邮箱的核心吸引力在于数据主权和成本控制。企业或个人可以完全掌控邮件数据,避免依赖第三方服务商的策略变化。同时,对于有一定技术能力的团队,自建可以省去按用户数计费的开销。但门槛同样明显:IP信誉、反垃圾邮件策略、DNS配置(SPF、DKIM、DMARC)以及持续运维,都是绕不开的环节。
原帖仅抛出问题,未展开具体技术细节,但评论区的互动暗示了社区对这一话题的持续关注。
SPF、DKIM 和 DMARC 是邮件身份认证的三项互补机制,常被合称为「邮件认证三件套」。SPF(Sender Policy Framework)通过 DNS 中的 TXT 记录声明哪些 IP 有权代表某域名发信,接收方据此判断发件 IP 是否被授权;DKIM(DomainKeys Identified Mail)则用私钥对邮件头部和正文进行签名,接收方通过 DNS 公钥验签,确保邮件内容在传输中未被篡改;DMARC(Domain-based Message Authentication, Reporting and Conformance)建立在 SPF 与 DKIM 之上,告诉接收方当两者校验失败时该如何处理(如隔离或拒收),并要求报告机制以便发信方监控伪造情况。三者缺一不可:仅有 SPF 无法防止内容篡改,仅有 DKIM 无法约束未签名邮件的处置。自建邮件服务器必须完整配置这三项记录,否则发出的邮件极易被 Gmail、Outlook 等服务商判定为可疑甚至直接拒收。
2026年的现实:云服务主导,自建趋于小众
尽管帖子标题标注了2026年,但素材中并未提供该年份的具体技术演进数据。从行业常识判断,主流云邮箱服务在送达率、安全防护和合规性上已形成规模优势。自建邮箱更多出现在对数据隐私有强需求的场景,或作为技术爱好者的实验项目。帖子仅有的2条评论也说明,这一话题在Hacker News上并未形成大规模讨论,可能反映出社区对自建邮箱的共识趋于稳定:可行,但不再是一个热门的新兴议题。
自建邮箱的关键挑战
- IP信誉管理:新IP往往被主流邮件服务商标记为可疑,需要经历预热过程。
- 反垃圾邮件对抗:自建系统需要自行维护过滤规则,否则容易成为垃圾邮件的中转站。
- 协议与标准跟进:邮件生态的标准(如DMARC策略收紧)持续变化,自建方案需要跟进。
- 运维成本:故障排查、日志监控、备份恢复等,对团队的技术能力有持续要求。
这些挑战并非不可克服,但意味着自建邮箱更适合有专职运维资源或技术能力较强的团队。
IP 预热(IP warming)是自建邮件服务器时绕不开的运维环节。新分配的 IP 地址没有历史发信记录,主流邮件服务商会将其视为潜在垃圾邮件来源,因此需要以渐进方式建立信誉:从每天几十封低投诉率的邮件开始,在数周内逐步提升发信量,同时密切监控退信率、投诉率和垃圾邮件陷阱命中情况。如果短期内发信量激增或收到较多用户投诉,IP 信誉会迅速受损,严重时整个网段都会被列入黑名单。预热过程对个人用户尤其不友好,因为个人发信量本就有限,难以积累足够的正向信誉信号。此外,共享 IP 与独立 IP 的选择也影响预热策略:共享 IP 可能继承他人不良记录,独立 IP 则需从零开始。
谁还在自建邮箱?
从社区讨论的常见模式看,自建邮箱的实践者大致分为几类:注重隐私的个人用户、需要定制化邮件处理流程的开发团队,以及将邮件系统作为基础设施一部分的极客组织。对于普通企业,托管邮箱服务在总拥有成本上通常更具优势。
结论
2026年自建邮箱的状态可以概括为:技术上依然可行,生态上趋于边缘。Hacker News上的这个提问本身,更像是一次对旧话题的例行确认,而非对新趋势的揭示。素材信息有限,无法给出更具体的趋势判断。
注:本文基于Hacker News原帖及有限评论撰写,原帖未提供详细技术数据,部分分析为行业常识性推断。
相关推荐

Fable 5.2是最强模型吗?创作者实测对比与选型建议
科技创作者实测多款大模型后认为Fable 5.2是当前最强模型,但他仍以Opus 55为主力,按任务复杂度分层调度。本文梳理其对Fable 5.2成本效率、代码审查与架构判断场景的分析,以及可迁移的模型选型思路。

AI广告翻车:奢侈品牌为何因标注AI而遭差评?
奢侈品牌Valentino因标注AI制作广告遭差评。《广告研究杂志》和《营销杂志》研究显示:AI标签降低奢侈品评价,手工制作肥皂出价高17%。AI让创作变便宜,人类可见努力正成为溢价新来源。

RL代码任务入库前的五道硬核关卡
Reddit分享:代码RL任务入库前需通过五道检查——参考解5/5通过、空解0分、作弊探针0分、重跑10次一致、第三方盲解成功,并按工程师耗时分桶。附奖励黑客与可见测试的权衡讨论。