3.4亿美元加密劫案揭秘:黑客为何主动归还赃款

3.4亿美元DeFi盗窃案揭示区块链透明性与智能合约漏洞如何共同塑造"先偷后还"的独特博弈逻辑。
一起3.4亿美元的DeFi巨额盗窃案以黑客主动归还大部分资金收场,折射出加密世界独特的安全生态。区块链的公开透明性使得大规模变现极为困难,链上分析工具可实时追踪资金流向,令黑客陷入"拿得到却用不了"的困境;与此同时,项目方普遍形成了"归还资金换取赏金并豁免追责"的谈判机制,将攻击者转化为事后"安全研究员"。从技术层面看,此类攻击多源于智能合约的逻辑漏洞,闪电贷、重入攻击、预言机操纵等手段往往在协议规则框架内运作,引发"漏洞利用是否等同于盗窃"的持续争议。这起事件警示行业:安全设计需要前置,协商机制也可能滋生道德风险,如何在开放创新与资金安全之间寻求平衡,仍是DeFi亟待破解的核心命题。
史上最大规模加密货币盗窃案的反转
一起涉及3.4亿美元的加密货币盗窃案震惊了整个行业,成为迄今为止规模最大的加密资产失窃事件之一。然而,真正令人意外的是事件的走向——黑客在成功转移巨额资产后,竟主动归还了大部分资金。
这种"先偷后还"的操作在传统金融犯罪中极为罕见,却在去中心化金融(DeFi)领域屡有发生。这背后究竟隐藏着怎样的技术逻辑和博弈策略?
黑客归还赃款的真实原因
区块链透明性成双刃剑
与传统银行系统不同,区块链上的所有交易都是公开透明且不可篡改的。虽然黑客能够瞬间转移资金,但想要将这些资产"洗白"变现却困难重重。
专业的链上分析平台(如Chainalysis、Elliptic)能够实时追踪资金流向。一旦盗取的加密货币尝试通过交易所兑现,黑客的身份就有极大概率暴露。这种透明机制让大额盗窃陷入"拿得到却用不了"的困境——归还资金反而成了降低风险的理性选择。
白帽赏金机制的博弈空间
DeFi项目方逐渐形成了一套应对黑客攻击的谈判机制。当协议遭受重大损失时,项目方通常会提出条件:若黑客归还绝大部分资金,可保留一定比例(通常10%-20%)作为"漏洞赏金",并承诺不追究法律责任。
这种机制实际上将"攻击者"转化为"安全研究员",既能挽回大部分损失,又避免了漫长的法律诉讼。本次事件中黑客的归还行为,极有可能就是这类谈判的产物。
DeFi领域的安全隐患分析
智能合约漏洞是根本原因
大多数大规模加密货币盗窃并非来自私钥泄露,而是智能合约代码本身存在的逻辑缺陷。攻击者常用的手段包括:
- 闪电贷攻击:利用无抵押借贷操纵市场价格
- 重入攻击:在合约执行过程中反复调用提取函数
- 预言机操纵:篡改价格数据源影响协议判断
从技术角度看,许多攻击在协议规则内甚至是"合法"的——黑客只是利用了开发者未预料到的代码执行路径。这引发了业内持续争议:这究竟算盗窃,还是对代码漏洞的"正当利用"?
安全审计的局限性
即使经过多轮专业审计,DeFi项目也无法保证代码绝对安全。随着协议间可组合性增强,单个漏洞可能通过跨协议交互被放大,引发连锁反应。这提醒整个行业:安全防护是持续投入的过程,而非一劳永逸的任务。
加密行业的关键启示
这起3.4亿美元劫案虽然追回了大部分资金,但仍暴露出行业在安全防护上的系统性问题:
- 链上追踪技术成为有效威慑:透明账本让大规模变现愈发困难,客观上抑制了盗窃冲动
- 协商机制存在道德风险:虽能有效止损,但可能变相鼓励"攻击后谈判"的套路
- 安全设计需要前置:形式化验证、多重审计、实时监控和应急响应应成为标准配置
去中心化金融的安全平衡之道
从盗窃到归还,这起事件折射出DeFi独特的运行规则:透明与匿名共存,代码即法律,信任建立在不可逆的链上记录之上。
对用户和开发者而言,这既是警钟,也是对加密世界安全边界的深刻反思。如何在开放创新与资金安全之间找到平衡点,仍将是去中心化金融领域需要长期探索的核心课题。
相关推荐
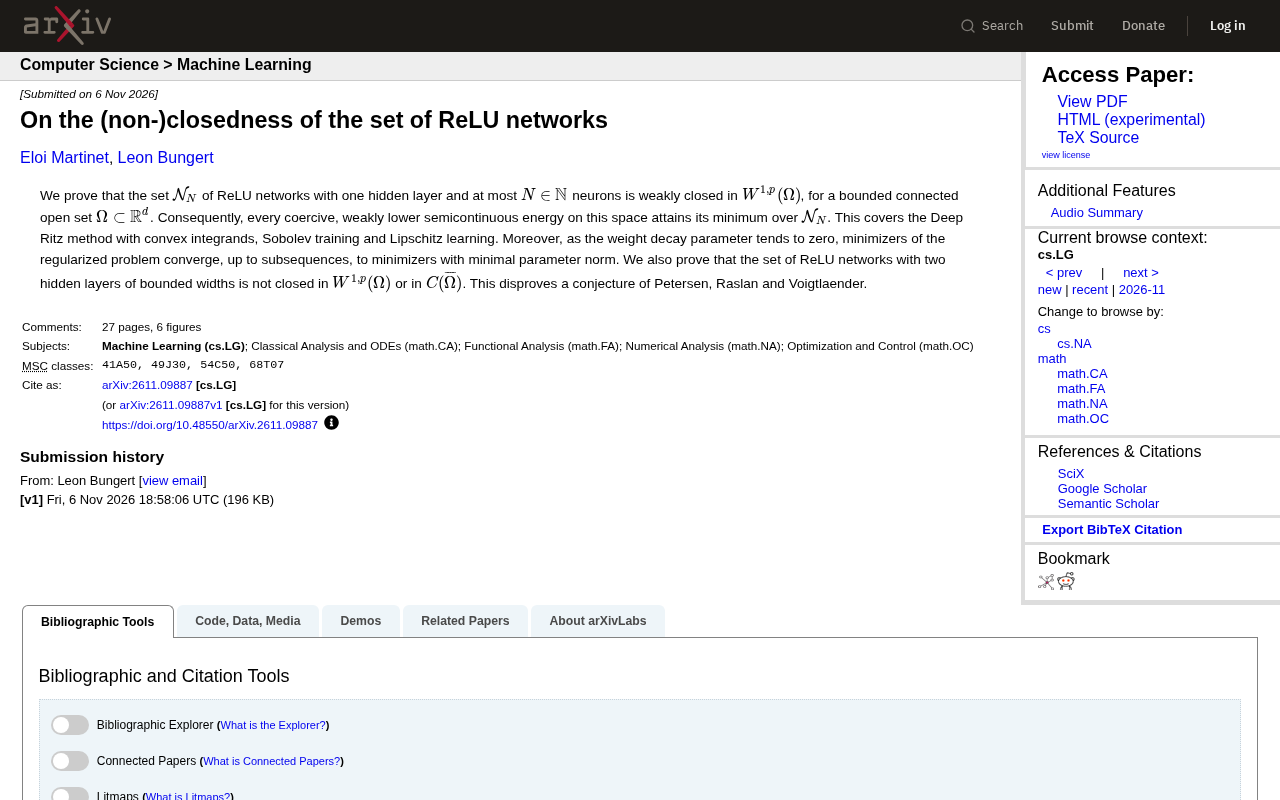
ReLU网络集合的闭性新证:单隐层弱闭,双隐层非闭
新研究证明单隐层ReLU网络集合在W^{1,p}中弱闭,保证Deep Ritz等方法解的存在性;而双隐层网络集合非闭,推翻已有猜想。
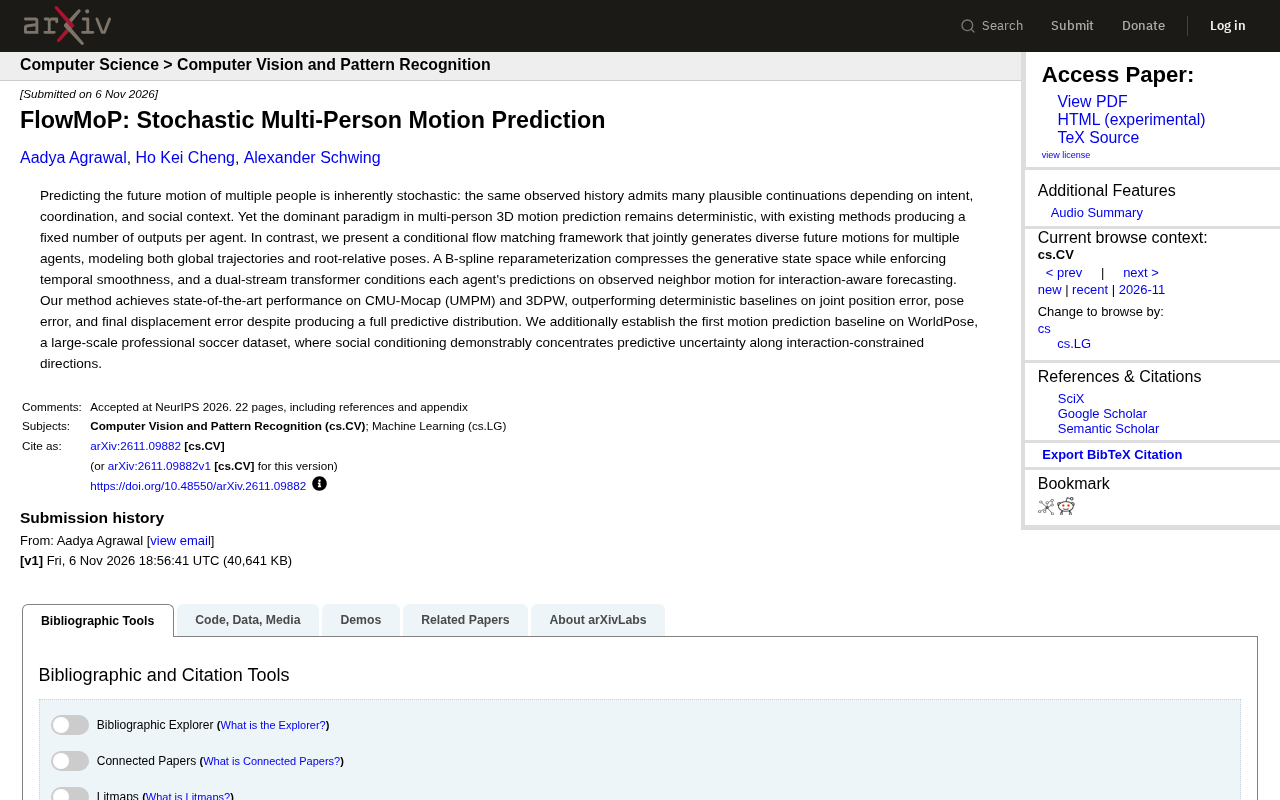
FlowMoP:随机多人运动预测新框架
FlowMoP提出条件流匹配框架,联合生成多个智能体的多样化未来运动,通过B样条重参数化与双流Transformer实现交互感知预测,在CMU-Mocap和3DPW上超越确定性基线,并建立WorldPose首个运动预测基线。
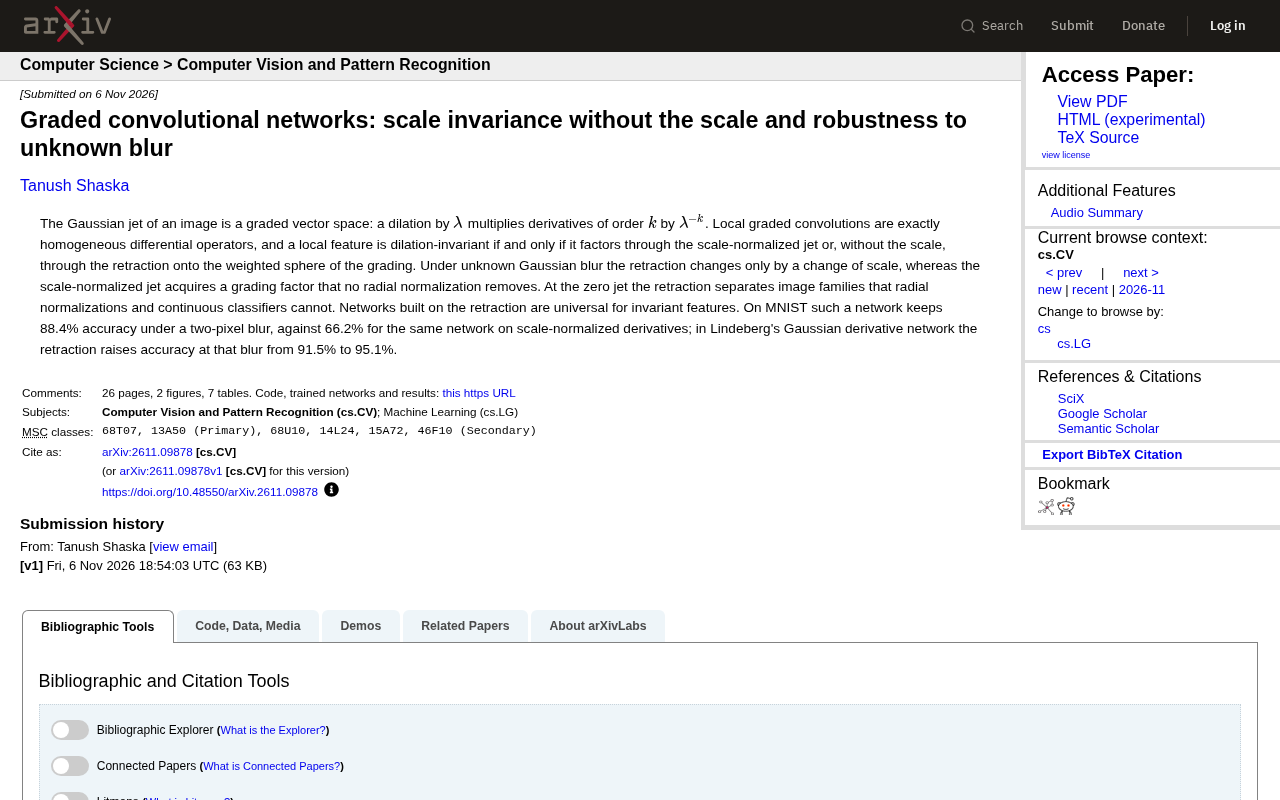
分级卷积网络:无需尺度参数的尺度不变性与抗模糊鲁棒性
分级卷积网络利用图像高斯射流的分级向量空间结构,通过回缩操作实现无需尺度参数的尺度不变性,并在未知高斯模糊下显著提升鲁棒性。MNIST实验显示,两像素模糊下准确率保持88.4%,优于尺度归一化导数的66.2%。