Agent Skills标准移交Linux基金会,AI编程工具三则更新

四条快讯显示代理编程正形成标准、工具、信任与交互四层基础设施。
文章以 AI Daily Signal 的四条快讯为线索,勾勒代理编程基础设施的四个层面:Anthropic 将 Agent Skills 标准移交 Linux Foundation 下的 Agentic AI Foundation,使标准治理走向中立;Cursor 发布 Agent SDK,用 Markdown 写提示词、TypeScript 写工具,让代理可像普通软件一样版本控制与测试;Cairo CLI 2.33 在加载 hooks、agents 或 MCP servers 前加入一次性文件夹信任确认,堵住克隆仓库静默执行配置的攻击面;Devin Desktop 则默认关闭代理 diff 暂存区,让代理编辑直接落盘。作者认为,四者虽无统一协调,却共同推动代理编程从单点功能走向有公共规则可循的工程体系。
四层代理编程基础设施正在成形
AI Daily Signal 最新一期短视频用四条快讯勾勒出代理编程(agentic coding)基础设施的四个层面:标准的中立治理、代理即代码的工具化、工作区信任门控,以及编辑器的默认行为变更。四条消息看似各说各话,合在一起却指向同一个趋势——围绕 AI 代理写代码这件事,行业正在从「某家公司的功能」转向「有公共规则可循的工程体系」。
以下逐条拆解,并说明每条为什么值得开发者留意。
一、Agent Skills 标准不再由 Anthropic 独家掌控
据 AI Daily Signal 报道,Anthropic 已将其 Agent Skills 标准移交给 Agentic AI Foundation——一个由 Linux Foundation 托管、并与 Block、OpenAI 共同创立的组织。素材给出的两个数字很能说明这套标准的实际渗透率:已有超过 70 个平台采用它,安装量接近 2.8 亿次。
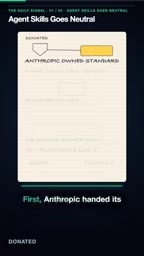
意义在于治理结构的改变。此前这套技能格式的事实控制权在一家公司手里,其他平台采用它等于把自己的工具生态绑定在单一厂商的路线图上。移交之后,标准的演进由基金会成员共同决定,采用方不必再担心某天规则被单方面改写。
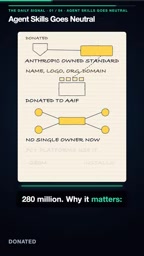
对普通开发者的直接影响是间接但实在的:跨平台的技能包更可能保持兼容,为某个平台写的技能描述不至于因为上游变动而失效。对一个安装量已达数亿量级的格式来说,中立治理是它继续扩张的前提,而不是可有可无的姿态。
Agent Skills 是什么
Agent Skills 是 Anthropic 提出的一套描述 AI 代理可调用能力的格式规范,通常以结构化文件(如技能清单、提示词模板和工具声明)的形式存在,让不同平台能以统一方式发现、加载和执行代理的技能。可以把它理解为代理世界的「插件描述协议」:技能包写一次,多个平台即可复用。
Linux Foundation 托管意味着什么
Linux Foundation 是一家非营利的开源基金会,托管着 Linux 内核、Kubernetes、Node.js 等众多关键开源项目。由它托管的标准通常采用开放治理模式:技术决策由成员委员会或技术指导委员会投票产生,而非由单一捐赠公司拍板。这种结构能降低供应商锁定风险,也是企业愿意长期押注某项标准的重要前提。
二、Cursor 发布 Agent SDK:把代理当普通软件来写
Cursor 推出了 Agent SDK,允许开发者用代码定义编程代理——提示词写在 Markdown 里,工具用 TypeScript 实现。据素材说明,这套框架正是 Cursor 自家 BugBot 和 Security Reviewer 的底层支撑。
这个细节比 SDK 本身更有说服力:它不是为外部用户临时搭的接口,而是先在公司内部产品上跑通、再对外放出的东西。
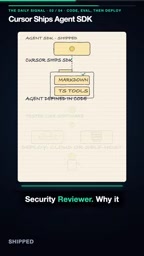
「代理即代码」的核心价值在工程侧。提示词和工具一旦落到文件里,就能进版本控制、写单元测试、走 CI 流程、按环境部署。代理的行为变更从此有 diff 可查,而不是散落在某个配置界面的文本框里。对已经把 AI 代理纳入生产流程的团队来说,这决定了代理能不能被当作正式资产来管理。
「代理即代码」与基础设施即代码的关系
Agent SDK 的思路可以类比基础设施即代码(IaC)对运维行业的改造。在 IaC 之前,服务器配置散落在控制台点击和手工脚本里,难以复现和审计;Terraform 等工具把配置变成声明式代码后,环境才可以被版本控制和自动化测试。代理即代码做的是同一件事,只不过对象从服务器换成了 AI 代理的提示词、工具权限和行为逻辑。
BugBot 与 Security Reviewer 的意义
BugBot 是 Cursor 内置的自动代码审查代理,会在代码提交时检查缺陷;Security Reviewer 则专注于安全漏洞扫描。这两个产品对可靠性要求较高,SDK 先经它们验证再对外发布,说明其抽象已能承载生产级负载,而不只是演示用的轻量封装。
三、Cairo CLI 2.33:克隆仓库前先确认信任
Cairo CLI 的 2.33 版本加入了一道信任门控:在加载某个文件夹的 hooks、agents 或 MCP servers 之前,先要求用户确认是否信任该文件夹。确认提示每个文件夹只出现一次,选择结果会被自动保存,之后不再重复询问。
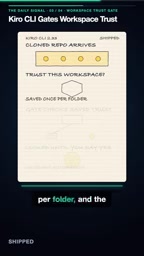
这堵的是一个真实存在的攻击面。仓库里的配置文件可以定义钩子和 MCP 服务器,而这类配置在加载时具备执行能力。如果工具默认无条件读取,那么克隆一个来路不明的仓库就等于把其中的代理配置直接跑起来。加入一次性信任确认后,克隆动作本身不再能悄悄改变代理行为,同时也没有把日常使用变成一连串弹窗——每个文件夹只问一次,是安全与体验之间比较务实的取舍。
hooks、agents 与 MCP servers 为什么有执行能力
Cairo CLI 是 Circle 推出的智能合约开发工具链。在其配置中,hooks 是特定事件(如编译、部署前)自动触发的脚本,agents 是代理行为定义,MCP servers 则是通过 Model Context Protocol 接入的外部工具服务。三者共同点是:一旦被加载,配置中声明的命令或服务连接就可能被执行,因此仓库配置文件本质上带有代码执行语义。
信任门控的通用模式
这种「每个目录只确认一次」的设计在开发工具中已有先例,例如 VS Code 的工作区信任(Workspace Trust)机制:打开陌生文件夹时先限制自动任务和调试执行,由用户决定是否授予完整权限。它把安全边界从「全局开关」下沉到「按项目粒度」,在防止静默执行和避免频繁打扰之间取得平衡。
四、Devin Desktop 默认关闭代理 diff 暂存区
Devin Desktop(即 Windsurf)本月把代理 diff 区域改为默认关闭,代理做出的编辑直接写入文件,不再先进入一个暂存预览区。用户仍可在设置中重新开启。
这个改动看起来只是开关方向变了,实际改变的是工作流的默认路径。暂存预览意味着每次代理编辑都要人工过一遍再落盘,安全但拖慢节奏;直接写入则把代理当作可信的编辑者,效率优先。默认值向哪边倒,反映的是产品对「代理已经足够可靠」这一判断的下注程度。对习惯逐条审阅代理改动的开发者来说,需要主动去设置里找回旧行为;对追求速度的人来说,少了一层确认步骤。两种偏好都成立,但默认值只有一个。
这四条消息合起来说明了什么
把四件事按层摆开:Agent Skills 移交基金会,解决的是标准层由谁定规则;Cursor Agent SDK,解决的是代理层怎么被工程化管理;Cairo CLI 的信任门控,解决的是执行层如何防止不受信任的配置被静默加载;Devin Desktop 的默认值调整,解决的是交互层默认把人放在流程的哪个位置。
四个方向没有统一协调,却同时朝一个方向走:代理编程正在补齐它作为一门正经工程实践所缺的基础设施。标准要中立,代理要可测试,执行要有边界,编辑器默认行为要明确表态。哪一层缺位,整套体系都会在某个环节卡住。对开发者而言,值得关注的不是单个功能发布,而是这四层正在互相咬合。
相关推荐

Reddit帖子被删引发AI内容审核争议
Reddit一则帖子被平台以违反内容政策为由删除,页面仅显示移除提示。事件折射出AI内容审核系统在透明度、误判风险和申诉机制方面的普遍困境,值得内容平台与创作者关注。

DSH+Ollama本地部署大模型实战:免费对话大肥鱼
B站UP主实测DSH+Ollama本地部署大模型全流程:从Ollama安装、迅雷加速下载、魔搭GGUF模型导入,到DSH自定义API地址配置,并对比千问3.5 4B、8B、Gemma等模型在8G显存下的表现,给出本地部署与API调用的选择建议。

899元Mac Mini实测:能替代200美元AI订阅吗?
实测M4 Mac mini能否替代200美元AI订阅:16GB内存装不下大模型,速度与质量均有差距,但隐私、无上限和近零运行成本让它成为常驻智能体的理想宿主。附各配置选购建议与省钱策略。