AI Agent 工具权限校验为何形同虚设?谈谈架构级防护
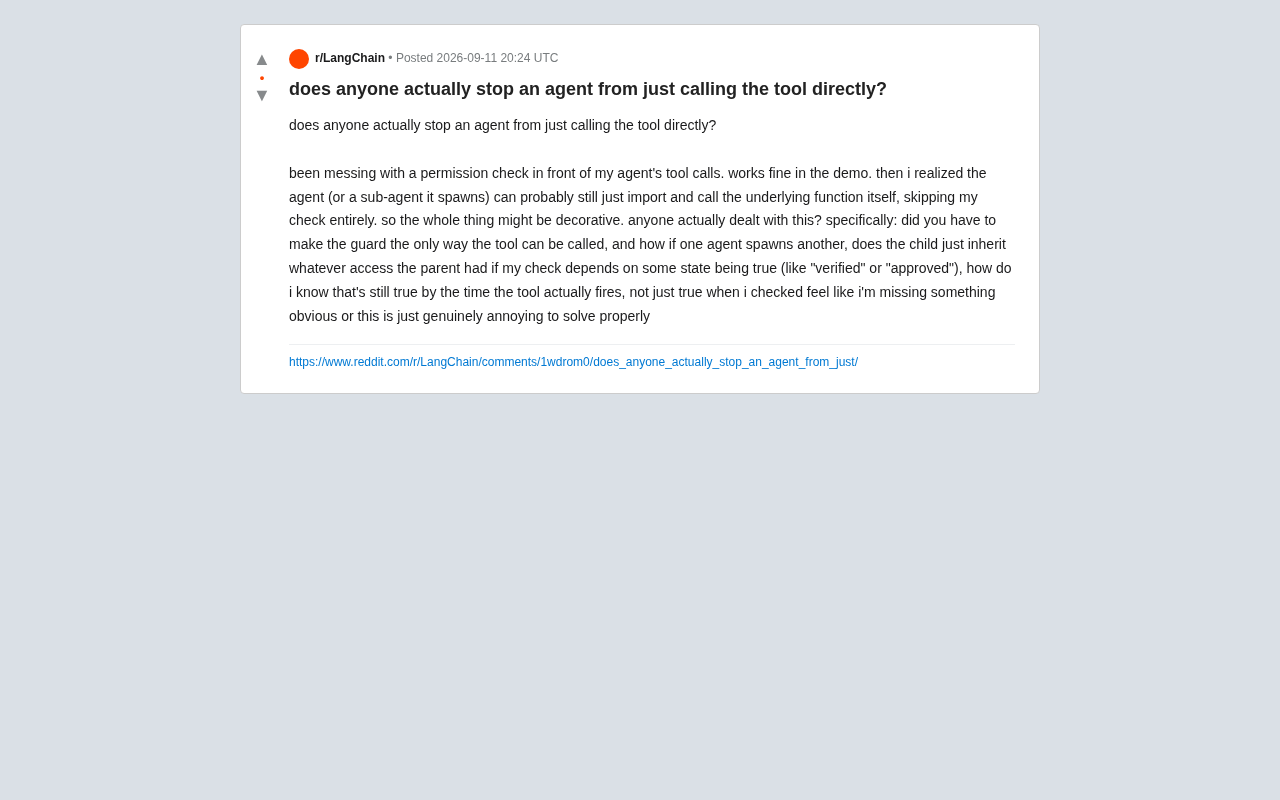
Agent同进程内的权限校验形同虚设,必须用架构隔离取代代码层防护。
一位开发者在Reddit上发现,为AI Agent工具调用加的权限校验层可以被Agent直接import底层函数绕过,本质上只是"装饰性"防护。文章围绕这一问题展开三个层次的分析:如何让守卫成为唯一入口(需进程隔离或能力令牌,而非同进程内的if判断);子Agent是否继承父级全部权限(默认继承是危险的,应采用权限衰减模型显式授予受限子集);以及TOCTOU竞态问题(检查时为真不代表执行时为真,应在最接近副作用处做最终校验并尽量使用原子操作)。文章指出,Agent系统天然追求灵活自主,而这与严格权限约束存在根本张力,安全边界必须靠架构隔离而非代码礼貌约定来保障。
一个被反复忽视的安全盲区
最近 Reddit 上一位开发者抛出了一个让不少 AI Agent 构建者都感同身受的问题:他在 Agent 调用工具前加了一层权限检查(permission check),在 Demo 里运行得很完美。但很快他意识到一个尴尬的事实——Agent 本身(或者它派生出的子 Agent)完全可以直接 import 底层函数并调用,从而绕过整个校验逻辑。
用他的原话说:"the whole thing might be decorative(这整套东西可能只是个装饰)。"
这个问题看似简单,实则触及了 Agent 系统权限设计的核心矛盾:如果守卫(guard)和被守卫的资源处在同一执行环境里,那么守卫就不是强制性的,而只是一种约定。
问题的三个层次
原帖作者把困惑拆解成了三个具体问题,恰好对应了 Agent 权限设计中最棘手的三个层面。
一、如何让守卫成为唯一入口
作者的第一个疑问是:"是不是必须让 guard 成为工具被调用的唯一路径?如果是,该怎么做?"
这正是问题的本质。如果权限检查只是包裹在函数外面的一层装饰器(decorator),而底层函数依然可以被直接访问,那么它提供的就是"提醒"而非"强制"。要让守卫真正生效,唯一可靠的办法是在架构上让被保护的能力无法被直接触及。
常见的做法包括:
- 进程/权限隔离:把工具的真正执行放到一个独立进程或服务里,Agent 只能通过 IPC、HTTP 或消息队列发起请求,而不能直接 import 代码。校验发生在服务边界,Agent 拿不到"内部函数"的引用。
- 能力令牌(Capability Token):Agent 不持有工具本身,只持有一个受限的、可撤销的令牌。调用时凭令牌换取执行权限,令牌里编码了权限范围。
- 最小权限沙箱:让 Agent 运行在没有底层凭证(数据库密码、API key)的环境中,真正的凭证只存在于执行层,绕过校验也拿不到执行所需的东西。
核心思路一致:权限不能靠代码里的一层 if 判断,而要靠信任边界的物理隔离。
二、子 Agent 是否继承父级权限
第二个问题更微妙:"如果一个 Agent 派生出另一个 Agent,子 Agent 是不是自动继承了父级的全部访问权?"
默认情况下,答案往往是"是"——这恰恰是危险所在。多数早期 Agent 框架里,子 Agent 与父 Agent 共享同一运行时、同一凭证、同一环境变量,权限继承是隐式且不受限的。
更安全的模型是权限衰减(privilege attenuation):子 Agent 的权限应当是父级权限的子集,且需要显式授予,而非默认继承。这在设计上类似操作系统的能力模型——父进程可以向子进程传递一部分能力,但不能凭空放大。
实践中意味着:spawn 子 Agent 时,应当明确传入一个受限的权限上下文(scope),而不是让子 Agent 直接访问父级的全局状态或凭证。否则你在父级设置的所有校验,都可能被一个"更听话"的子 Agent 轻松绕过。
三、检查时为真,执行时还为真吗
第三个问题触及了并发系统的经典陷阱——TOCTOU(Time-Of-Check to Time-Of-Use,检查时与使用时的时间差)。
作者问:"如果我的检查依赖某个状态为真(比如 'verified' 或 'approved'),我怎么知道等工具真正触发时,这个状态还是真的?"
这不是 Agent 特有的问题,而是任何异步系统都会遇到的竞态条件。你在 T1 时刻检查"已批准",但工具在 T2 时刻才真正执行,中间状态可能已经变化——批准被撤销、会话过期、权限被回收。
解决方向有几种:
- 在执行点校验,而非入口点校验:把权限判断尽可能贴近真正的副作用发生处,缩短 check 与 use 之间的窗口。
- 原子性操作:把"校验 + 执行"绑定为一个不可分割的操作,比如数据库事务,或让执行层自身再验证一次令牌有效性。
- 短时效令牌:令牌带上极短的过期时间,即使被缓存也很快失效,强制每次执行前重新获取。
为什么这件事"看起来简单却难做对"
原帖作者最后感叹:"感觉我漏掉了什么显而易见的东西,或者这本来就是个真正难解的问题。"
两者其实都成立。显而易见的原则是——安全边界要靠隔离,而不是靠礼貌;难解的地方在于,Agent 系统天然追求灵活性和自主性,而这与严格的权限约束是根本冲突的。你越是让 Agent 能自由地组合、派生、调用,就越难保证它不会走后门。
很多团队在 Demo 阶段用装饰器式的校验糊弄过去,直到真正上生产、Agent 开始自主派生子任务、处理真实凭证时,才发现整套权限体系是"纸糊"的。这位开发者能在 Demo 阶段就意识到问题,其实已经领先了一步。
给 Agent 开发者的实践建议
综合来看,如果你正在为 Agent 构建权限系统,可以记住几条底线:
- 不要相信同进程内的校验。能被 import 的东西,就能被绕过。把敏感能力推到 Agent 够不着的地方。
- 凭证与执行绑定,而非与 Agent 绑定。Agent 拿到的应该是受限令牌,而不是万能钥匙。
- 子 Agent 权限默认收窄,显式授予,杜绝隐式继承。
- 在最接近副作用的地方做最终校验,避免 TOCTOU 竞态。
随着 Agent 系统从玩具走向生产,工具调用的权限治理正在成为一个绕不开的工程问题。这不是加一个装饰器就能解决的,而是需要从架构层面重新思考"信任边界"到底画在哪里。
相关推荐
METIS-Core:纯C++强化学习框架,为生产环境剔除Python开销
METIS-Core 是一个纯 C++ 编写的开源强化学习框架,基于 LibTorch 剔除 Python 执行开销,支持 DQN、多智能体 MARL 和多线程 MCTS 的 AlphaZero,面向机器人、交易等低延迟生产场景。
nzb360 v25 发布:新增观看追踪,媒体服务器管理再升级
nzb360 v25 正式发布,新增 Tracearr 观看追踪功能,可在 Sonarr、Radarr 和 Dashboard 中追踪用户观看记录,同时用 Chaptarr 替代 Readarr,全面重构界面并优化性能、缩减 APK 体积 30% 以上。
世界模型公司为何守口如瓶:资本狂热下的信息黑箱
世界模型公司手握巨额资金和市场热度,却从创始人到数据供应商都对技术进展守口如瓶。本文剖析这一AI新兴赛道信息不透明背后的竞争、估值与数据供应链原因,以及由此带来的行业隐忧。