AI Agent架构新思路:为何沙箱与执行框架必须分离
每个AI Agent应运行在沙箱内,执行框架harness置于沙箱外以保持对Agent行为的完整监督与控制权。
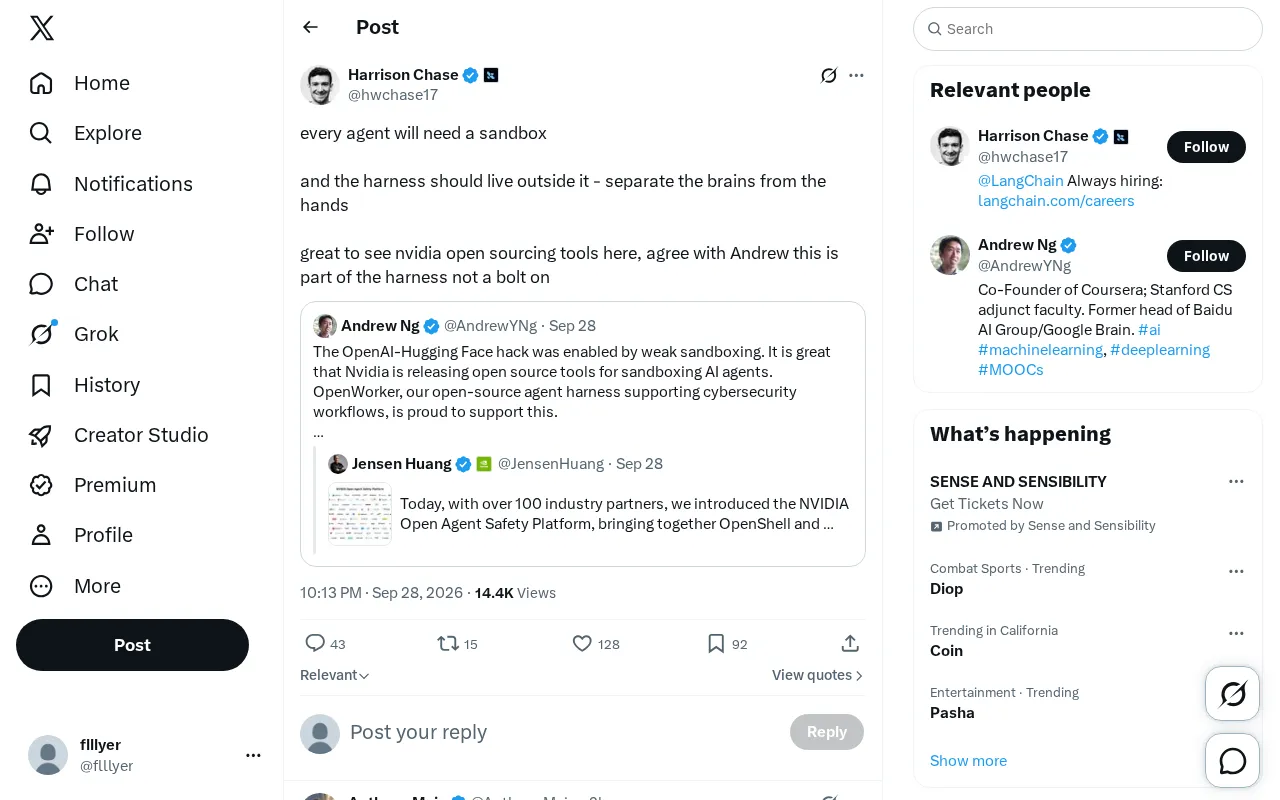
文章围绕一条Twitter观点展开:每个AI Agent都需要一个沙箱,而控制框架harness应运行在沙箱外部。核心理念是将Agent的「大脑」(推理决策)与「双手」(实际执行)分离——沙箱约束执行行为,外置的harness则随时保有暂停、重置和干预的能力,形成类似操作系统内核态与用户态的特权分离架构。文章强调,安全控制机制应从架构设计之初就作为第一性组件纳入,而非事后拼凑的补丁,并以NVIDIA开源相关工具为例,说明业界正将这一理念推向可落地的工具链。对于任何计划在生产环境部署自主Agent的团队,这套分离架构被认为是避免失控风险的基础范式。
每个AI Agent都需要一个沙箱
随着自主AI Agent能力的快速演进,如何为其构建安全、可控的运行环境正成为业界讨论的焦点。一条来自Twitter的观点近期引发了关注:每个Agent都将需要一个沙箱(sandbox),而执行框架(harness)应当运行在沙箱之外。
这个看似简单的架构主张,实际上触及了Agent系统设计中一个核心的工程哲学——将「大脑」与「双手」分离(separate the brains from the hands)。
「大脑」与「双手」的分离逻辑
所谓「大脑」,指的是Agent的推理与决策核心,即负责规划、判断和生成动作的模型部分;而「双手」则是真正去执行这些动作的能力层——调用工具、运行代码、访问文件系统或网络。
将两者分离的价值在于安全边界的清晰化。当Agent的推理逻辑可能产生不可预测的行为时,把实际的执行动作限制在一个隔离的沙箱环境内,可以有效防止潜在的破坏性操作扩散到宿主系统。沙箱成为Agent行动的「安全笼」,而控制这一切的执行框架则站在笼子外面,负责监督、调度和干预。
为什么harness要在沙箱之外
这一点是原始观点中最关键的技术主张。如果把执行框架(harness)也放进沙箱里,那么一旦Agent行为失控,框架本身也会被困在同样的受限环境中,失去对局面的掌控能力。
将harness置于沙箱外部,意味着监督层始终保有对Agent的完整控制权:它可以随时暂停、重置或终止沙箱内的执行,注入新的指令,或者观察沙箱内的一切行为而不被其影响。这是一种典型的特权分离设计思路,与操作系统中内核态与用户态的隔离有异曲同工之处。
特权分离(Privilege Separation)是操作系统与安全工程中的经典原则:系统中不同组件被赋予完成其职责所需的最小权限,高权限的监督层与低权限的执行层严格隔离。Linux内核的Ring 0(内核态)与Ring 3(用户态)是最典型的硬件级实现——用户程序无法直接操纵硬件或其他进程的内存,必须通过系统调用请求内核代理执行。在Agent场景中,沙箱扮演的正是"用户态"的角色:它可以拥有完整的工具调用能力,但所有对外部世界的真实影响都需经过harness这一"内核层"的审查与中转。这种设计的另一个好处是可观测性——harness站在沙箱外部,天然拥有对沙箱内所有行为的完整视野,方便审计、回放和调试,而不必依赖Agent自身的日志或自我报告。
NVIDIA开源相关工具的意义
原始观点特别提到,很高兴看到NVIDIA在这一领域开源相关工具,并认同Andrew(业内人士)的看法——这类工具属于harness的一部分,而非事后附加的补丁(bolt-on)。
这个「不是bolt-on」的表述值得细品。它强调的是:Agent的安全与执行控制机制,应当从架构设计之初就作为核心组件被纳入考量,而不是在系统建好之后再临时加装一个安全模块。事后附加的方案往往存在覆盖不全、集成生硬的问题,而原生集成的harness才能真正保证Agent行为的可控性。
NVIDIA作为AI基础设施的重要供应商,其开源举措有助于降低整个行业构建安全Agent系统的门槛,让更多开发者能够基于成熟的框架搭建自己的Agent应用。
从更广泛的技术背景看,Agent沙箱的实现方式目前主要有几个层次:进程级隔离(如Linux的seccomp/namespaces、macOS的App Sandbox)限制系统调用与资源访问;容器级隔离(如Docker、gVisor)提供文件系统与网络的独立视图;虚拟机级隔离(如Firecracker microVM)则提供最强的隔离保证但也带来更高的启动与通信开销。不同场景对安全级别与性能延迟的权衡需求不同:低延迟交互型Agent可能倾向于容器方案,而处理敏感数据或高风险操作的Agent则可能需要VM级别的硬隔离。NVIDIA等厂商的开源工具通常会针对GPU工作负载的特殊性(如CUDA驱动访问、显存管理)设计定制的隔离策略,这是通用容器方案难以直接覆盖的领域。
对Agent工程实践的启示
这一架构理念对正在构建Agent系统的团队有几点实际参考价值:
- 默认隔离:任何具备执行能力的Agent都应当运行在受控的沙箱环境中,而非直接接触生产系统。
- 控制层外置:监督和调度逻辑必须独立于被监督的执行环境,保证在任何情况下都能实施干预。
- 原生设计而非补丁:安全与控制应当是Agent架构的第一性组件,从设计阶段就纳入,而不是后期拼凑。
随着Agent逐步从实验室走向生产环境,这套「brains-hands分离」的思路很可能成为下一代Agent基础设施的标准范式。它既回应了对AI自主性带来的安全担忧,也为大规模部署提供了可靠的工程基础。
结语
这条简短的Twitter观点,浓缩了当前Agent架构演进的一个重要方向。沙箱提供隔离,外置的harness提供控制,二者共同构成了让Agent既有能力又不失控的基础框架。NVIDIA等厂商的开源投入,正在把这套理念从概念推向可落地的工具链。对于任何认真考虑部署自主Agent的团队来说,尽早理解并采纳这种分离架构,或许是避免未来踩坑的明智之举。
相关推荐
Ollama+RAG本地知识库搭建实战:AnythingLLM喂饭教程
基于B站教程整理,详解Ollama+AnythingLLM搭建本地RAG知识库的完整流程:从通用大模型的知识局限、RAG检索增强生成原理,到文档上传、向量化入库与效果验证的实操步骤。

Ollama保姆级教程:本地免费跑大模型入门指南
Ollama是一款开源的本地大模型管理工具,支持免费下载部署DeepSeek等模型,提供命令行和Web UI,跨平台且能自动调度GPU/CPU资源,适合AI开发入门与私有化部署。
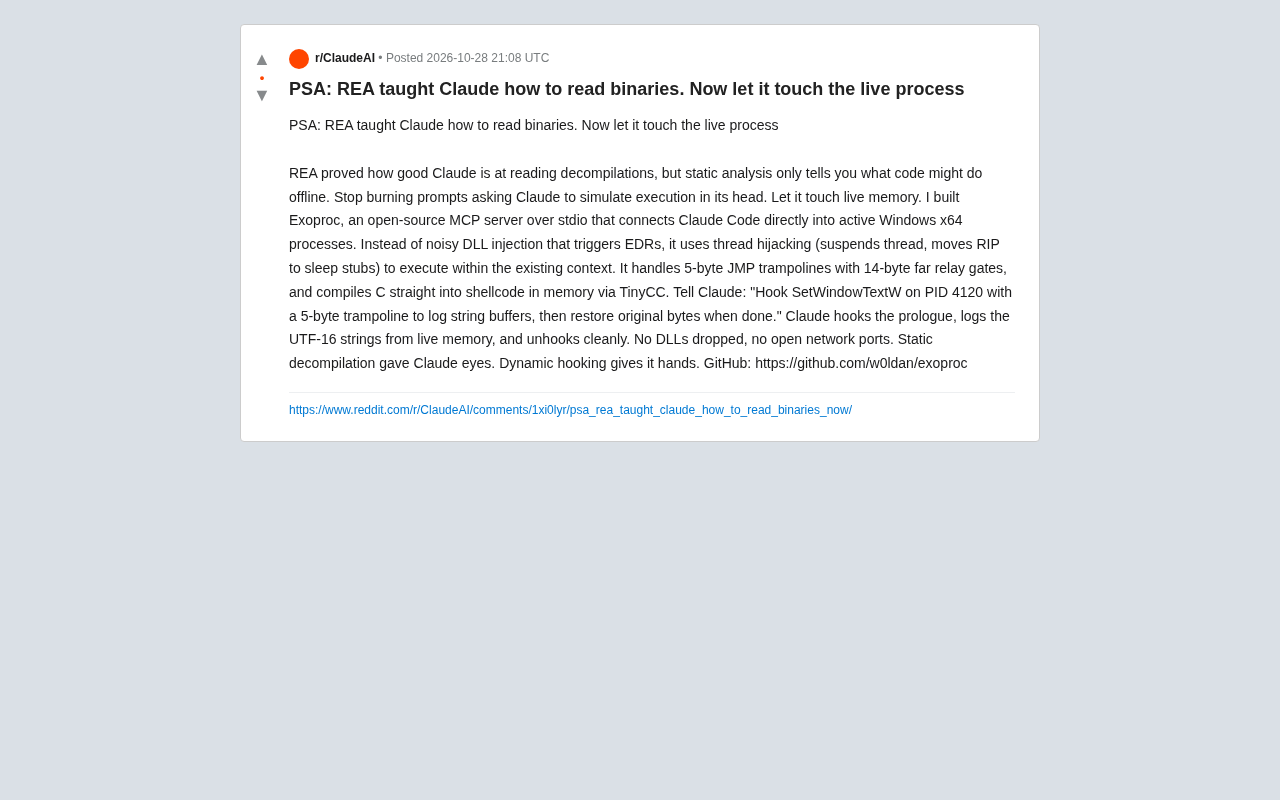
给Claude装上"手":Exoproc开源MCP服务器实现活体进程钩子
Exoproc是一个开源MCP服务器,让Claude Code通过线程劫持直接挂钩活跃Windows x64进程,绕过EDR实现动态分析。静态反编译给Claude眼睛,动态钩子给它双手。