AI SDK 发布 Voyage 1.0.38 补丁:依赖项 provider-utils 更新解析

@ai-sdk/voyage 1.0.38 是依赖驱动的补丁更新,实质变化仅在上游 provider-utils。
@ai-sdk/voyage 发布 1.0.38 补丁版本,未新增功能,也无破坏性变更,唯一实质变动是把依赖 @ai-sdk/provider-utils 升级到 4.0.61。文章指出,provider-utils 是 Vercel AI SDK 各提供商适配包的公共底座,负责请求构建、错误处理与流式解析,其修复会以补丁形式向所有适配包传导。本次发布采用「沉默发布」策略,release note 仅一行依赖变更记录,体现 AI SDK 分层维护、依赖驱动的自动化节奏。对使用者而言,公开 API 未变,通常只需常规升级依赖,无需改动调用代码;建议刷新 lockfile 以避免版本错配。文章最后提示:与其追读各适配包日志,不如关注 provider-utils 的变更,那才是行为差异的真正来源。
一次看似微小的补丁,透露出 AI SDK 的模块化节奏
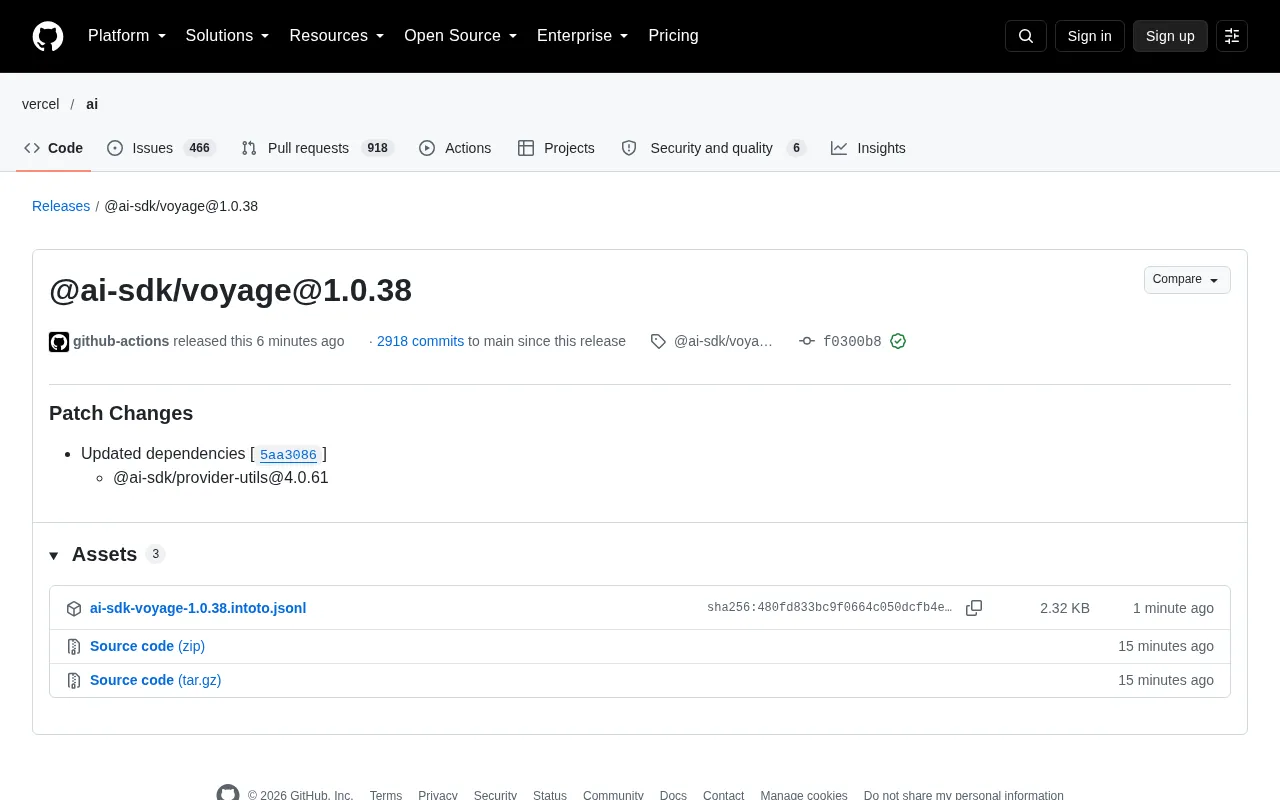
AI SDK 生态中面向 Voyage 的适配包 @ai-sdk/voyage 发布了 1.0.38 版本。从版本号看,这是一次标准的 patch 更新,没有新增功能,也没有破坏性变更。发布日志中唯一实质性内容,是依赖项 @ai-sdk/provider-utils 被同步升级到 4.0.61。
对于熟悉 Vercel AI SDK 体系的开发者来说,这类"依赖驱动型补丁"并不陌生。Voyage 作为嵌入(embedding)模型提供商,其适配层依赖 provider-utils 中封装的请求构建、错误处理与流式解析逻辑。上游 provider-utils 一旦修正了某个边界行为,下游的 Voyage 包就需要跟进锁定版本,以保证跨提供商行为一致。
依赖链条:为什么 provider-utils 的更新会传导到 Voyage
provider-utils 是 AI SDK 的公共底座
在 AI SDK 的架构里,provider-utils 承担的是"提供商无关"的那部分工作:统一 fetch 封装、重试策略、header 构造、响应校验等。各个 @ai-sdk/* 适配包(包括 Voyage)都建立在这层底座之上。这意味着 base 层的一处修复,会在所有适配包中以补丁形式扩散。
Vercel AI SDK 是一套用于构建 AI 应用的开源 TypeScript 工具包,其核心设计是「核心 + 提供商适配」的分层结构。核心包 ai 提供统一的 generateText、streamText、embed 等高层 API,而每个模型提供商(OpenAI、Anthropic、Google、Voyage 等)都有独立的 @ai-sdk/* 适配包,负责把各家不同的 HTTP 接口翻译成统一协议。
@ai-sdk/provider-utils 则是所有适配包共享的工具库,提供类型定义(如 LanguageModelV1、EmbeddingModelV1 等规范接口)以及运行时辅助函数(如 postJsonToApi、createJsonErrorResponseHandler)。它相当于「提供商接口规范」的具体实现,保证不同适配包在网络请求、错误码映射、流式分块解析上行为一致。
所谓「嵌入(embedding)模型」,指的是把文本映射为稠密向量的模型,输出可用于语义搜索、聚类、RAG 检索等场景。Voyage 是专注嵌入模型的提供商之一,因此 @ai-sdk/voyage 只需实现嵌入相关接口,体量比语言模型适配包更小。
补丁优先、版本锁定的发布策略
本次 release 附带的 commit f0300b8 带有 GitHub 验证签名(GPG key ID: B5690EEEBB952194),说明发布流程由受信的自动化流水线执行。从 16 Oct 的发布时间回看,该仓库自上一次发布以来累计有 2918 次提交进入 main 分支——这是一个相当活跃的单体仓库,补丁发布往往只是"跟上主分支节奏"的常规动作,而非独立的功能迭代。
patch 版本在语义化版本(SemVer)中对应 x.y.Z 的最后一位,按约定只用于向后兼容的问题修复,不应引入新功能或破坏性变更。这也是文章判断 1.0.38 为「安全升级」的依据。
lockfile 是包管理器记录依赖树精确版本的锁定文件。npm 对应 package-lock.json,pnpm 对应 pnpm-lock.yaml,Bun 对应 bun.lockb(新版为 bun.lock)。它确保团队中每个人、每次 CI 构建安装到的依赖版本完全一致。
当 provider-utils 升级而 @ai-sdk/voyage 的 package.json 中仍写着较宽松的范围(如 ^4.0.60)时,如果 lockfile 未刷新,实际安装到的可能是旧版 provider-utils,从而产生「本地能跑、CI 报错」或反过来的错配问题。因此在 monorepo 之外的项目里,升级这类补丁包的推荐做法是显式执行 npm update @ai-sdk/voyage 或 pnpm up,让整棵子依赖树同步推进。
对使用者的实际影响
对绝大多数项目而言,这次更新可以直接通过常规的依赖升级完成,不需要改动任何调用代码。@ai-sdk/voyage 的公开 API 未发生变化,Voyage embedding 的调用方式、参数结构、返回格式都保持原样。
如果你正在使用 lockfile(package-lock.json、pnpm-lock.yaml 或 bun.lockb),建议显式刷新依赖树,让 provider-utils 与 Voyage 适配包处于同一次发布的组合状态,避免出现版本错配导致的细微行为差异。对于在 CI 中做了依赖冻结的团队,这类补丁更新通常会被合并进下一个常规依赖同步窗口。
从发布日志看 AI SDK 的维护模式
这次 release 页面本身没有附带任何说明文字,只有 changelog 里的一行依赖变更记录。这种"沉默发布"在成熟的开源提供商适配层里很常见:维护者默认使用者会通过依赖管理器感知更新,而不是逐条阅读 release note。
它反映出的是一种分层维护思路——把通用逻辑收拢到 provider-utils,让各提供商包变得足够薄、足够可预测。代价是发布噪音会增加:一个季度里可能出现几十个看似无意义的 patch 版本号,但每一个都对应着上游某处真实的行为调整。
对开发者的启示是:与其逐个追读 @ai-sdk/voyage 的补丁日志,不如关注 @ai-sdk/provider-utils 的变更,那里才是行为差异的真正来源。
AI SDK 采用 monorepo(单体仓库)组织方式,所有 @ai-sdk/* 包与 provider-utils 都住在同一个 Git 仓库中,通常用 Turborepo 或 pnpm workspace 管理。这种结构的好处是:一次上游修复 commit 可以同时触发多个下游包的补丁发布,版本号自动由 changesets 之类的工具生成。
代价正如文章所说——release 噪音显著增加。同一时间线上,@ai-sdk/openai、@ai-sdk/anthropic、@ai-sdk/voyage 等可能出现成批的 patch 版本,而其中多数只是「同步 provider-utils 锁定版本」。对下游使用者而言,判断是否需要立即升级的关键,不是看适配包自己的 changelog,而是看 @ai-sdk/provider-utils 的 diff 是否触及了自己实际使用的代码路径(例如你是否用了重试或流式解析)。
相关推荐

beacon.sh:为AI编程助手装上自我进化记忆
beacon.sh 是一款开源、可自我进化的 AI 编程代理记忆层,支持 Claude Code、Cursor、Codex 等 20 多个 harness,把代理会话转化为复利式知识层,解决跨工具记忆断层问题。

Xmind 2027发布:思维导图进化为AI思考伙伴
Xmind 2027 在 Product Hunt 发布,主打「AI 思考伙伴」定位。新增 Xmind Agent 支持基于本地文档与导图做研究,并通过 MCP 将导图上下文接入 ChatGPT、Claude 等 AI 工作流。本文解析其产品逻辑、差异化优势与待验证的问题。

UnleashX:像雇人一样雇佣AI员工,对话直接交付成果
UnleashX在Product Hunt上线,主打像雇人一样雇佣AI员工:选角色、连CRM和工具、设规则,端到端执行工作流,人类仅在必要时介入。本文分析其产品定位、配置逻辑与人机协作边界。