@ai-sdk/xai 5.0.38 补丁发布:依赖更新背后的生态信号

@ai-sdk/xai 发布 5.0.38 补丁版,核心是将共享工具包升级至 5.0.74。
Vercel 旗下 @ai-sdk/xai 包发布 5.0.38 补丁版本,唯一实质变更是将基础工具包 @ai-sdk/provider-utils 依赖升级至 5.0.74,未引入新功能或公开 API 变更。该版本由 github-actions 自动发布,提交带 GitHub 验证签名,体现标准化的 CI 流程。文章指出,provider-utils 承载请求构造、流式解析、错误映射等跨 provider 共享逻辑,其版本同步可防止多个适配器之间出现隐性行为分裂,对构建多模型路由或 fallback 的应用尤为关键。对普通开发者而言升级近乎无感知,但仍建议检查各 provider 包的工具包版本是否一致,警惕版本漂移带来的维护隐患。
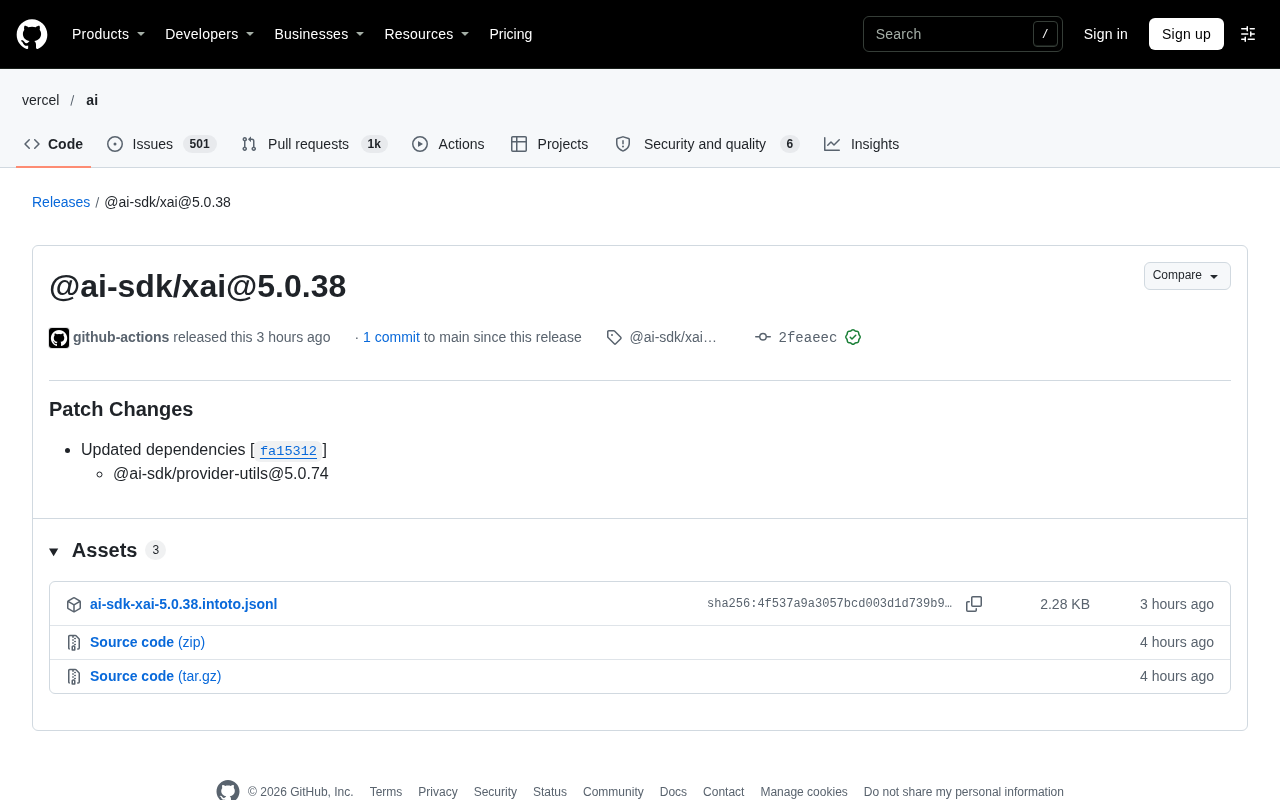
AI SDK 生态又迎来一次小幅迭代。Vercel 旗下的 @ai-sdk/xai 包发布 5.0.38 版本,这次更新被标记为补丁级别(Patch Changes),核心改动只有一项:升级对 @ai-sdk/provider-utils 的依赖至 5.0.74。对普通开发者而言,这看起来只是一次常规的版本号跳动,但放在 AI SDK 整体架构中,它透露出工具链正在持续向精细化治理演进。
一次补丁更新的全貌
根据 GitHub 上的发布记录,@ai-sdk/xai@5.0.38 由 github-actions 自动发布,提交哈希为 2feaeec,该提交带有 GitHub 验证签名(GPG key ID: B5690EEEBB952194),说明发布流程经过了官方 CI 流水线的标准化处理。变更日志中明确标注了“Patch Changes”,并引用了依赖更新提交 fa15312。
这次更新没有引入新功能,也没有公开的 API 变更,属于维护性发布。对于使用 @ai-sdk/xai 的开发者来说,升级后主要获得的是上游 provider-utils 包的累积修复与改进。
为什么依赖更新值得关注
@ai-sdk/provider-utils 是 AI SDK 中多个 provider 共享的基础工具包,负责处理请求构造、流式响应解析、错误映射等底层逻辑。它的版本变动会同时影响 xAI、OpenAI、Anthropic 等多个 provider 实现的一致性。
把 provider-utils 升级到 5.0.74,意味着 xAI 适配层能够对齐最新的工具函数行为。这类看似琐碎的同步,恰恰是防止不同 provider 之间出现“隐性行为分裂”的关键。在 AI 应用需要同时对接多家模型的场景下,共享工具层的一致性直接关系到调试成本和运行稳定性。
从发布节奏看,AI SDK 团队采用自动化发布流程,每一次依赖更新都会触发独立的补丁版本。这种做法让版本历史可追溯,也方便开发者按需锁定版本。
AI SDK 的分层架构:Vercel 的 AI SDK 采用「核心抽象 + provider 适配器 + 共享工具包」的分层设计。ai 核心包定义统一的 LanguageModelV1 等接口,@ai-sdk/provider-utils 提供请求构造、流式解析(如 SSE 的 EventSourceParserStream)、错误映射、重试等跨 provider 复用的基础设施,而 @ai-sdk/xai、@ai-sdk/openai 等适配器只负责各家 API 的差异部分。这种分层的意义在于:当工具包修复一个流式分片的边界 bug 时,所有 provider 同步受益,而不必各自重复修补。反过来,若某个适配器锁定了较旧的工具包版本,就可能与其他 provider 在相同输入下产生不同输出,这正是文中提到「隐性行为分裂」的技术根源。
对开发者的实际影响
如果你在项目中直接依赖 @ai-sdk/xai,这次补丁升级基本无感知,不会破坏现有代码。但如果你对依赖版本有严格锁定,建议借这次机会检查 provider-utils 的版本是否与其他 provider 包保持一致。
对于构建多模型路由或 fallback 机制的应用,保持各 provider 底层工具包版本同步,能减少流式响应格式差异带来的边界问题。虽然补丁级更新通常不涉及破坏性变更,但跨包版本漂移仍是值得警惕的维护隐患。
自动发布加签名验证的流程,也侧面反映了 AI SDK 对供应链安全的重视。在开源依赖被频繁引入的 AI 应用开发中,可验证的发布来源是基础防线之一。
SemVer 与「补丁级」意味着什么:npm 生态的语义化版本约定中,补丁号(第三位)递增表示向后兼容的缺陷修复,不应引入新的公开 API 或破坏性变更。因此 5.0.38 这类发布在理论上是安全升级,^5.0.38 的范围也会自动接收后续补丁。但需要注意的是,AI SDK 各包以「小步快跑」方式高频发版,多个相互依赖的包可能在短时间内各自前进数个补丁版本,若项目使用 --save-exact 精确锁定,就容易出现 @ai-sdk/xai 依赖的工具包版本与 @ai-sdk/anthropic 依赖的版本不一致。实践中可通过 npm ls @ai-sdk/provider-utils 或 pnpm why 检查是否存在重复安装的多份副本(multi-version duplication),必要时用 overrides/resolutions 字段强制统一。
从版本号看生态成熟度
@ai-sdk/xai 已经走到 5.x 系列,provider-utils 同样在 5.x 区间高频迭代。版本号本身说明不了太多,但发布频率和依赖治理方式能反映一个项目的成熟度:变更粒度小、自动化程度高、每次发布都有明确记录。
这类补丁更新不会登上新闻头条,却是 AI 开发工具链日常运转的真实写照。对开发者而言,关注这些细微的版本信号,比追逐大版本公告更能帮助理解生态的实际演进方向。
本文基于 RSS 源发布的版本信息整理,截图展示了该发布页面的原始界面。
GPG 签名验证与供应链安全:GitHub 对通过 Web 界面或官方 CI 中使用 GitHub 托管密钥的提交自动附加签名,提交页会显示「Verified」徽章及对应的 GPG key ID。相较于开发者本地自行生成并上传的公钥,GitHub 托管密钥由平台代为管理,验证门槛更低,但也意味着它验证的是「提交经由 GitHub 身份认证渠道产生」,而非提交者在本地机器上的私钥持有。在依赖链安全事件频发的背景下,签名验证配合锁文件(lockfile)中的 integrity 哈希,构成了 npm 生态两道基础的完整性防线:前者确认来源身份,后者确认包内容未被篡改。
相关推荐

Reddit帖子被删引发AI内容审核争议
Reddit一则帖子被平台以违反内容政策为由删除,页面仅显示移除提示。事件折射出AI内容审核系统在透明度、误判风险和申诉机制方面的普遍困境,值得内容平台与创作者关注。

DSH+Ollama本地部署大模型实战:免费对话大肥鱼
B站UP主实测DSH+Ollama本地部署大模型全流程:从Ollama安装、迅雷加速下载、魔搭GGUF模型导入,到DSH自定义API地址配置,并对比千问3.5 4B、8B、Gemma等模型在8G显存下的表现,给出本地部署与API调用的选择建议。

899元Mac Mini实测:能替代200美元AI订阅吗?
实测M4 Mac mini能否替代200美元AI订阅:16GB内存装不下大模型,速度与质量均有差距,但隐私、无上限和近零运行成本让它成为常驻智能体的理想宿主。附各配置选购建议与省钱策略。