AI普惠与安全:科技领袖圆桌讨论的核心议题
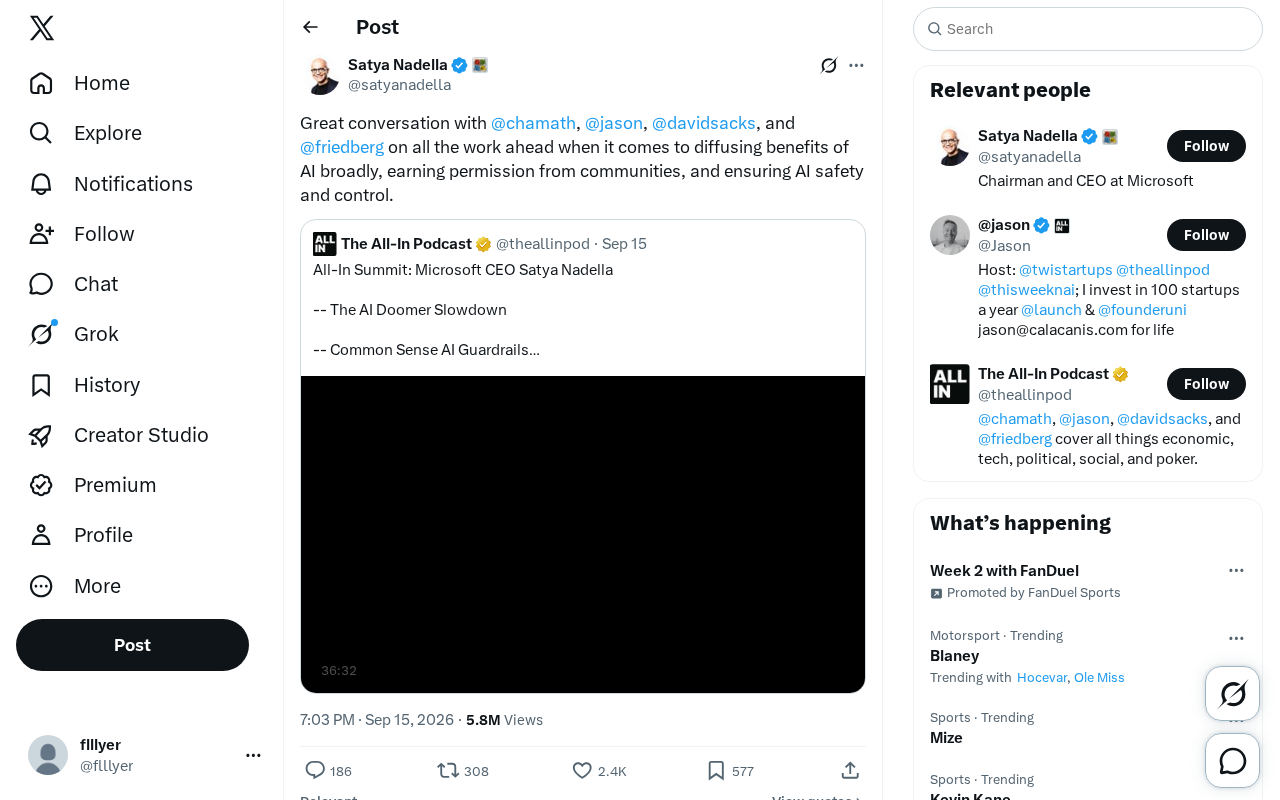
硅谷投资人热议AI发展三大社会命题:红利扩散、社区信任与安全可控。
Chamath Palihapitiya、David Sacks等知名科技投资人与创业者围绕AI落地的社会契约展开深入讨论,聚焦三个核心议题。第一,AI经济收益目前高度集中于少数资本方,如何通过普惠产品、税收再分配或股权普及让更广泛人群受益,是技术能否长期被社会接受的关键。第二,推广AI不能依赖单向技术强推,而需"赢得社区许可"——建立自下而上的社会信任,主动沟通并回应真实关切,自动驾驶等领域的前车之鉴证明一次信任危机足以终结多年积累。第三,随着模型能力快速提升,确保AI行为可预测、可干预、符合人类意图的安全与可控议题,与社会接受度深度绑定。三条线索共同指向同一判断:决定AI未来的,不只是技术能力,更是处理技术与社会关系的智慧。
一场关于AI未来的高质量对话
近日,几位知名科技投资人与创业者——包括Chamath Palihapitiya、Jason Calacanis、David Sacks和David Friedberg——就人工智能发展中亟待解决的关键问题展开了一场深入讨论。这场对话聚焦三个核心命题:如何让AI的红利广泛惠及社会、如何赢得社区层面的信任与许可,以及如何确保AI的安全与可控。
这几位参与者长期活跃在硅谷科技与投资一线,他们的讨论并非停留在技术层面,而是更多着眼于AI落地过程中的社会契约问题。这也反映出当前AI讨论的重心正在从"能力"向"责任"迁移。
AI红利如何广泛扩散
"扩散AI的收益"(diffusing benefits of AI broadly)是这场对话的第一个关键词。技术进步带来的价值往往在初期高度集中于少数公司与人群,而如何让更广泛的社会群体分享这些收益,是决定AI能否被长期接受的核心问题。
这一命题背后隐含的担忧是:如果AI主要成为提升生产效率、替代劳动力的工具,而其经济回报又集中于资本方,可能加剧社会分化。因此,讨论"广泛扩散"实际上是在讨论技术红利的分配机制——无论是通过创造新型就业、降低服务成本,还是通过更普惠的产品设计。
这一议题在经济学上对应"技术性失业"与"收益分配不均"的经典矛盾。历史上,工业革命初期的机械化浪潮同样引发了激烈的劳资冲突,最终通过工会运动、劳动立法和公共教育体系才逐步形成新的社会契约。当前关于AI红利扩散的讨论,提出的解决路径大致分为几类:一是"普惠产品"路径,即通过降低AI服务成本让中小企业和普通用户也能获益;二是"税收与再分配"路径,对AI带来的超额利润征收专项税,用于职业再培训和社会保障;三是"股权普及"路径,如部分人士提倡的"全民AI股息"(AI dividend)构想,让公民直接分享AI企业的增长红利。这三条路径并不互斥,但在政治可行性和实施难度上差异显著。
从社区赢得"许可"
对话中另一个值得关注的概念是"从社区赢得许可"(earning permission from communities)。这一表述意味着AI的推广不应是单向的技术强推,而需要建立在社会信任的基础之上。
信任是AI落地的前提
无论是自动驾驶、医疗AI还是生成式内容工具,公众的接受度都直接影响技术的实际部署速度。历史上不少技术因忽视社区感受而遭遇强烈抵制。"赢得许可"强调的是一种自下而上的合法性建构——企业需要主动沟通、透明运作,并回应社区的真实关切,而非事后补救。
这种视角对AI公司提出了更高要求:技术的成功不仅取决于模型性能,也取决于它能否与所在社会形成良性互动。
自动驾驶领域提供了一个典型案例:Waymo、Cruise等公司在旧金山扩大无人出租车运营期间,Cruise因一起事故处置不当引发公众强烈反弹,最终导致加州监管机构暂停其运营牌照。这一事件深刻说明,单次信任危机即可令多年技术积累付诸东流。"赢得许可"在实践中通常包括:在新市场进入前与社区代表进行利益相关者咨询、建立透明的事故披露机制、以及设计可撤销的渐进式部署方案。部分研究者将这一过程称为"社会许可经营"(Social License to Operate,SLO),该概念最初源于采矿业,如今被引入AI治理讨论,强调企业需持续维护而非一次性获取公众认可。
AI安全与可控性
第三个议题是"AI安全与控制"(AI safety and control),这也是当前全球AI治理讨论的焦点。随着模型能力快速提升,如何确保AI系统的行为可预测、可干预、符合人类意图,成为业界与监管层共同关注的问题。
安全与可控并非简单的技术开关,而涉及从模型训练、部署到监督的全链条设计。将这一议题与"红利扩散""社区许可"并列讨论,说明这几位参与者认为安全问题与社会接受度密切相关——只有可信、可控的AI,才能真正获得社会的长期支持。
AI安全领域通常区分两类不同性质的问题:一是"对齐问题"(alignment),指如何确保AI系统的目标和行为与人类意图一致,防止模型在优化过程中产生偏差或意外后果;二是"滥用问题"(misuse),指有意利用AI能力制造虚假信息、实施网络攻击或开发危险物质。前者属于技术-哲学层面的长期挑战,OpenAI、Anthropic、DeepMind等头部机构均设有专门的对齐研究团队;后者则更多依赖政策法规和平台治理手段。"可控性"在技术实现上涵盖可解释性研究(理解模型为何做出某个决定)、红队测试(模拟对抗场景发现漏洞)以及部署层面的护栏设计(如内容过滤和权限分级)。将安全问题纳入社会信任框架,意味着仅靠技术手段不够,还需要建立可核查的第三方审计机制。
结语:技术之外的"功课"
这场对话的价值,在于它没有把AI仅仅当作一个技术或商业议题,而是将其置于更广阔的社会框架中审视。红利分配、社区信任、安全可控,这三条线索共同指向一个判断:AI要走得远,技术能力只是起点,社会层面的"功课"同样繁重。
对于关注AI发展的从业者和观察者而言,这类讨论提醒我们:真正决定AI未来的,可能不是下一个更大的模型,而是我们能否处理好技术与社会之间的关系。
(注:本文基于社交媒体上分享的对话概要整理,具体讨论细节以原始对话内容为准。)
相关推荐

投票权失守之后:美国民主的隐性代价
探讨美国民主党未能通过《约翰·刘易斯投票权促进法案》和《自由投票法案》后,各州限制性投票立法、最高法院削弱《投票权法案》以及党派杰利蝾螈对选民参与和公平代表性的影响。

AI编程Agent最难的不是写代码,而是知道何时该动手
一位开发者分享构建AI编程Agent的经验:最难的不是让模型更聪明,而是让它知道何时直接动手、何时询问确认、何时完全不碰,配合自检沙箱与模型路由实现可控行为。

陶哲轩:AI正将优美数学变成训练废料
陶哲轩批评硅谷用AI强攻数学难题,将优美数学降格为原始训练材料,产生大量缺乏结构美感的证明。本文解析其“有毒废料”比喻背后的数学审美与激励冲突。