AI自动化漏洞挖掘入门:从前后台登录到口令猜解实战

本文面向零基础读者,拆解SRC漏洞挖掘中前后台登录区分与弱口令猜解的底层逻辑与实战价值。
文章以教务管理系统和论坛为例,直观说明前台登录地址(面向普通用户)与后台登录地址(仅限管理员)的本质区别,并指出这一权限差异直接决定了弱口令漏洞的危害等级。后台一旦被弱口令攻破,攻击者可借助上传功能植入木马进而控制整台服务器,危害极为严重。在SRC漏洞提交体系中,弱口令漏洞的奖励评级与目标系统的数据量及敏感程度正相关。文章还强调,所有安全测试必须在授权范围内进行,并简要介绍了AI工具在信息收集、字典生成等环节的辅助价值,适合希望进入漏洞挖掘领域的零基础学习者作为概念入门读物。
AI自动化漏洞挖掘入门:从前后台登录到口令猜解实战
网络安全领域中,SRC(安全应急响应中心)漏洞挖掘正成为越来越多技术爱好者关注的方向。本文基于B站UP主的实战教学内容,拆解漏洞挖掘中一个基础却高价值的技能——弱口令猜解,帮助零基础入门者理解其底层逻辑与实战价值。
什么是口令猜解漏洞
口令挖掘的实战技能还有另一个更直白的名字——密码暴力猜解。顾名思义,就是通过尝试大量可能的密码组合,去破解目标账户的登录凭证。
要进行密码猜解,首先得找到一个登录入口。这里涉及一个关键的概念区分:前台登录地址与后台登录地址。所有用户都能访问的登录入口称为前台登录地址,而只有高权限用户(如管理员)才能访问的入口则称为后台登录地址。
这两类入口的权限差异,直接决定了漏洞的危害等级和提交价值。
密码暴力猜解在实操中通常依赖字典攻击(Dictionary Attack)而非纯粹的穷举。字典攻击使用预先整理好的常见密码列表(如 123456、admin、password 等),配合自动化工具(Burp Suite、Hydra、ffuf 等)对登录接口批量发送请求。与完全随机枚举相比,字典攻击在速度和成功率上都更具优势,因为现实中大量用户确实在使用这些高频弱密码。此外,有些工具还支持规则变形,例如在常见单词后自动追加年份、特殊符号等,进一步扩展覆盖范围。攻击是否成功,取决于目标系统是否对登录频率做了限制(如验证码、IP封禁、账号锁定)——这些防护措施也是安全测试时需要重点评估的项目。
前台与后台登录地址的区别
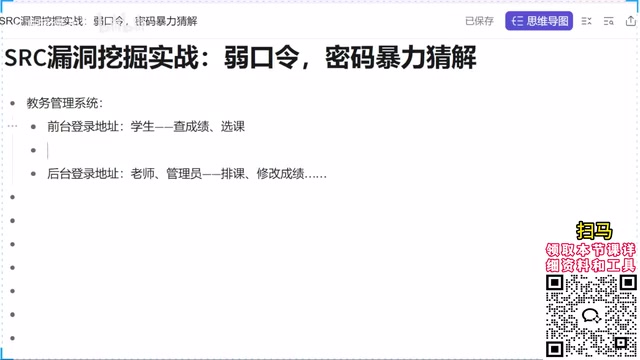
以一个常见的教务管理系统为例,可以非常直观地理解两者的差异:
- 前台登录地址:面向学生开放,学生登录后可以查成绩、选课等;
- 后台登录地址:学生看不到,只对老师或管理员开放,可以排课、修改成绩等。
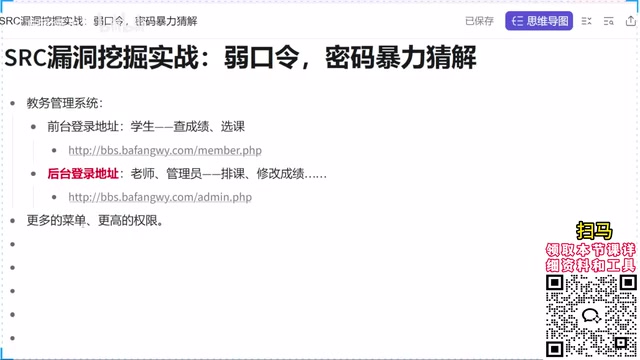
在实际案例中,一个漏洞挖掘交流论坛的登录流程同样体现了这一区别。点击登录后看到的第一个地址是 member.php,这显然是一个前台登录地址。任何用户都可以用它登录,登录后被跳转回前台,像普通用户一样浏览内容、发帖、评论。
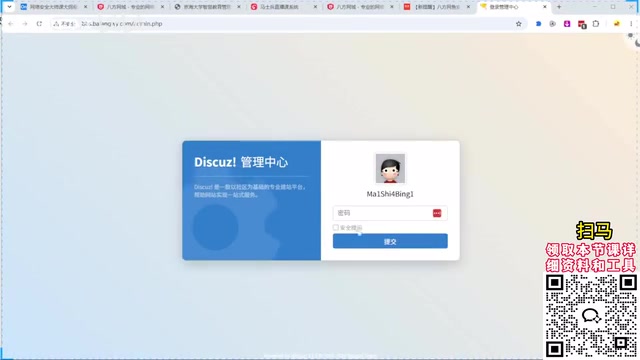
而在站点内部,还隐藏着一个普通用户根本看不到的入口——通常位于「管理中心」位置,对应的地址是 admin.php。这就是典型的后台登录地址。
后台权限为何是黑客的重点目标
从后台登录进去之后,可以看到对整站用户的管理、论坛设置等功能。这些功能普通用户完全无法接触,而正是这种更高的权限层级,让后台成为攻击者的核心目标。
后台菜单更多、权限更高,意味着攻击者一旦进入,可以执行的操作范围远大于前台。举例来说,攻击者可能利用后台的上传功能上传木马,进而控制整台服务器。
需要强调的是,教学的目的并非鼓励在猜出管理员密码后真的去实施攻击,而是要说明一个严肃的安全事实:如果管理员使用了过于简单的密码并被猜解,造成的危害会极其严重。
攻击者通过后台上传功能植入的恶意文件,通常被称为WebShell(网页木马)。WebShell 本质上是一段可以通过HTTP请求远程执行系统命令的脚本(常见形式为PHP、ASP、JSP文件)。攻击者上传成功后,只需在浏览器中访问该文件的URL,即可获得一个交互式的命令执行界面,进而读取服务器文件、创建后门账户、横向渗透内网,甚至勒索企业数据。正因WebShell危害链如此完整,后台的文件上传功能配合弱口令,在SRC评级体系中往往构成严重(Critical)级别漏洞。即使系统本身没有明显的SQL注入或XSS漏洞,一个弱口令后台就可能让所有其他安全措施形同虚设。
弱口令漏洞的价值评估
弱口令漏洞的提交价值,与目标系统的数据规模和敏感程度直接相关。
当一个系统的数据量特别大、敏感数据非常多时,一旦后台因弱口令被攻破,泄露的后果不堪设想。这也是为什么在SRC漏洞提交中,针对高权限后台的弱口令漏洞往往能获得较高的评级和奖励。
对于入门者而言,理解这条逻辑链非常重要:
- 定位后台登录地址 →
- 识别弱口令风险 →
- 评估数据敏感度 →
- 判断漏洞价值。
SRC(Security Response Center,安全应急响应中心)是国内互联网企业建立的漏洞收集与奖励平台,允许外部安全研究者在授权范围内提交漏洞并获取积分或现金奖励。常见的SRC平台包括阿里云广告先知、腾讯Security Response Center、漏洞盒子等,各平台均有自己的漏洞评级标准,一般按严重→高危→中危→低危→信息五个等级划分。弱口令漏洞的定级通常取决于三个维度:①被攻破账户的权限级别(管理员后台 > 普通用户前台);②系统所持有数据的敏感程度(金融、医疗、政务数据优先级更高);③漏洞是否存在实际可利用的利用链(如结合上传功能可直接GetShell)。理解评级逻辑,有助于研究者在目标选择和报告撰写时更有针对性。
给零基础入门者的建议
漏洞挖掘并非玄学,它建立在对系统结构、权限模型的清晰认知之上。本文拆解的前后台区分与弱口令概念,是整个漏洞挖掘知识体系的起点。
结合AI工具进行自动化漏洞挖掘,可以在信息收集、字典生成、批量测试等环节大幅提升效率,但底层原理仍然需要人工理解。掌握这些基础,才能在实战中少走弯路。
特别提醒:所有安全测试都必须在授权范围内进行。未经授权的密码猜解和系统入侵属于违法行为,学习安全技术的目的应当是防御与合规的漏洞提交,而非攻击。
相关推荐

AI数字分身实战:用DOT自动追踪Bug与用户反馈
DOTS 团队工程师演示如何用 AI 数字分身 DOT 跨平台收集用户反馈、自动归类问题主题、开线程调查 Bug 根因并直接提交 PR,展示 AI 代理参与缺陷分诊的完整工作流与可审计设计。

晶体管为何不再扁平?从平面到环绕栅极的演进
晶体管从平面到FinFET再到环绕栅极的演进:为何栅极需要从三面包裹到四面环绕,以抑制短沟道效应和泄漏电流,延续摩尔定律。

蜂群思维=单个RL智能体?多臂老虎机等价性证明
一篇论文证明蜂群通过局部模仿进行的集体决策,在数学上等价于单智能体强化学习。N个盲目模仿者相当于N个并行环境采样,有效学习率为1/N。本文解读Maynard-Cross Learning算法的推导与影响。