#漏洞挖掘
共 17 篇相关文章
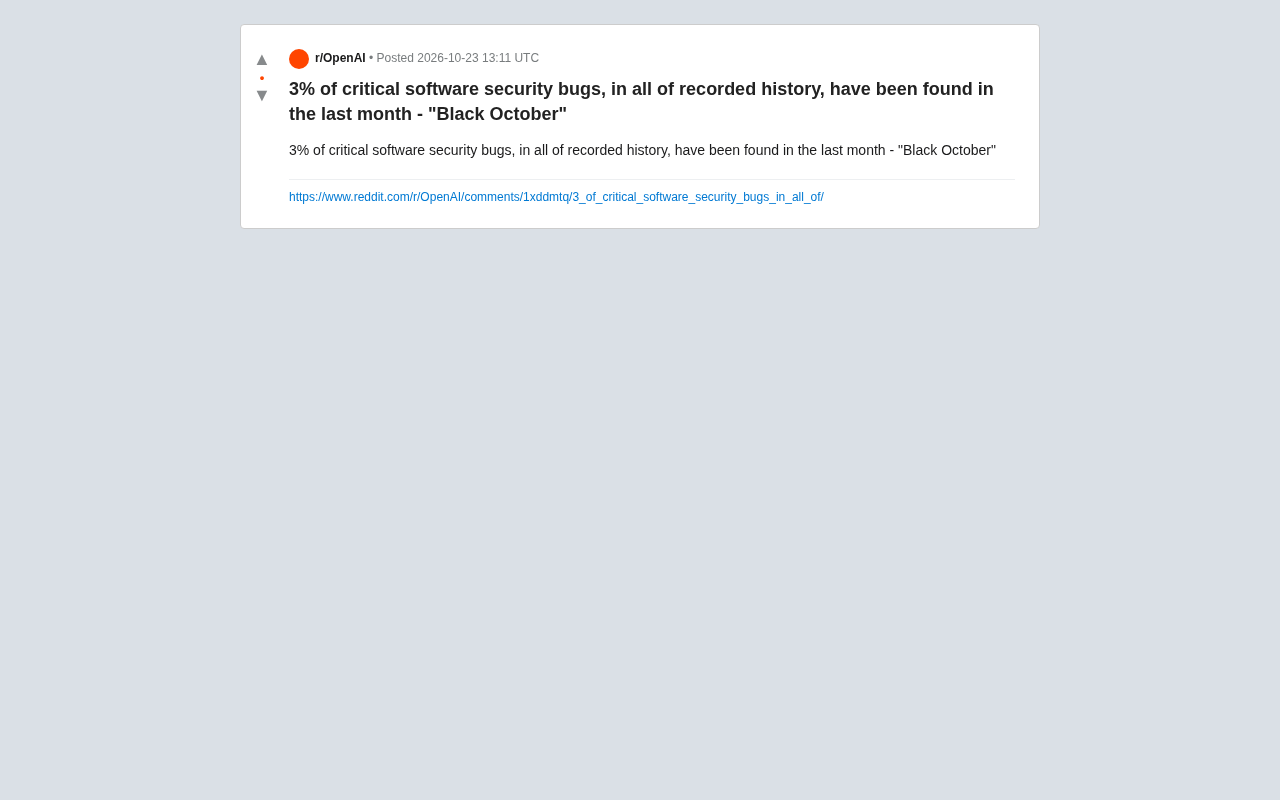
“黑色十月”:AI挖出史上3%严重漏洞?
Reddit 热帖称过去一个月发现了史上 3% 的严重软件漏洞,被称为「黑色十月」。本文拆解这一说法的统计口径问题,分析 AI 辅助代码审计如何加速漏洞发现,以及开发者和企业该如何应对补丁窗口缩短的挑战。

AI发现PHP严重RCE漏洞:PHP2Shell攻击链解析
PHP2Shell攻击链曝光,AI在PHP漏洞挖掘中发现可串联至远程代码执行的缺陷。本文解析该攻击链的意义、AI在漏洞发现中的角色,以及对PHP开发者的安全启示。

AI挖漏洞教程:新手如何用AI+自动化挖到第一个SRC漏洞
AI挖漏洞教程:对比传统漏洞挖掘流程,详解AI在信息收集、代码分析、误报过滤和报告生成中的作用,以及Agent智能体如何深度参与挖洞,帮助新手降低门槛、提升效率,挖到第一个SRC漏洞。

AI+自动化挖漏洞教程:新手如何从0挖到第一个SRC漏洞
B站UP主推出AI+自动化挖漏洞教程,专为新手设计,涵盖基础入门、漏洞原理、AI工具和实战挖洞四部分,带你从0挖到第一个SRC漏洞。课程强调AI在资产收集和漏洞发现中的应用,并提供学习计划和工具包。

AI挖漏洞会让安全工程师失业吗?2026年实战解析
B站教程实战演示AI挖漏洞、代码审计与CTF解题,解析AI在网络安全行业的真实应用阶段,回答安全工程师是否会被替代、新手能否只学AI挖漏洞等核心问题。

AI智能体+SRC实战:从零搭建漏洞挖掘工作台
基于B站实战教程,讲解AI智能体辅助SRC漏洞挖掘的完整思路:万能三步法、漏洞报告四要素,以及网页对话与专用工作台两种AI使用方式的差异,适合安全新手与从业者参考。

AI Agent 自动化挖漏洞:SRC 全流程实战指南
详解 AI Agent 如何重构 SRC 漏洞挖掘全流程:从信息收集、智能筛选到报告生成,对比传统三步法,揭示 AI 挖洞的效率提升与人工验证边界。

白帽大佬32小时讲透:AI+SRC漏洞挖掘实战教程全解析
解析B站32小时AI+SRC漏洞挖掘实战课程,涵盖基础入门、漏洞原理、AI工具与实战挖洞四阶段,适合网安小白了解课程结构与学习路径。

AI六天造出Chrome完整攻击链:漏洞挖掘进入自动化时代
安全公司XBOW用AI模型在六天内串联三个未知Chrome漏洞,形成无需点击即可执行代码的完整攻击链。Google确认修复并支付25万美元赏金,约十亿Windows用户曾受影响。

AI智能体如何重塑漏洞挖掘:从传统三步法到自动化实战
AI智能体如何改变漏洞挖掘?本文拆解传统挖洞三步法与AI辅助挖掘的核心差异,解析AI Agent在信息收集、分析筛选、报告生成中的价值,以及它为何能大幅降低门槛、提升效率。

SRC漏洞挖掘入门指南:从平台选择到实战的完整路径
SRC漏洞挖掘入门完整指南:从补天、漏洞盒子等平台的选择,到业务逻辑、信息泄露、弱口令三类高产出漏洞的实战思路,解析零编程基础如何合规上手挖洞赚取赏金。

用豆包辅助挖SSRF漏洞:AI安全测试全流程实战解析
本文基于B站实战演示,拆解如何用豆包AI辅助挖掘SSRF漏洞的完整流程:从提示词设计、目标信息整理到任意文件读取验证,手把手讲清AI安全测试的核心思路与授权边界。

AI自动化漏洞挖掘入门:从前后台登录到口令猜解实战
零基础入门AI自动化漏洞挖掘,详解前台与后台登录地址区别、弱口令暴力猜解原理及SRC漏洞价值评估,帮助网络安全初学者快速建立实战认知,少走弯路。

AI智能体挖洞实战:从传统三步法到自动化漏洞挖掘
本文解析AI智能体如何改造SRC漏洞挖掘流程:从传统万能挖洞三步法的高门槛痛点,到AI Agent在信息收集、智能筛选、报告生成三环节的实质改变,并厘清AI Agent与问答工具的关键区别,适合网络安全新手入门参考。

GitHub开源AI安全代理:如何发现24个安卓漏洞
GitHub安全团队使用开源AI安全代理,通过针对性任务流在安卓应用中发现24个漏洞。本文解析其工作原理、发现的关键缺陷,以及开发者如何在自己的应用上运行同样的开源工具。

SRC漏洞挖掘入门:挖不到漏洞的五个突破口
SRC漏洞挖掘新手入门指南:从合规底线、信息收集、案例学习到目标选择与心态调整,五个突破口帮零基础白帽子解决挖不到漏洞的困境。
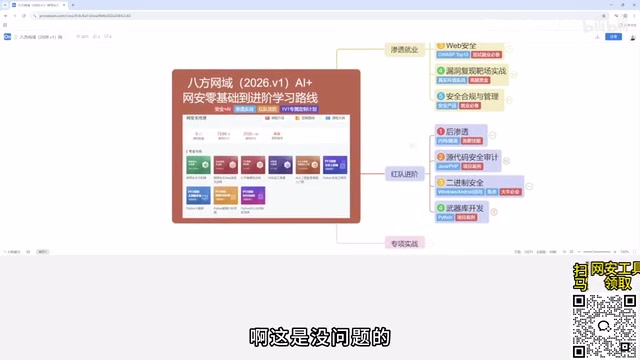
AI+漏洞挖掘入门:SRC零基础学习路线与实战思路
本文梳理 AI 结合漏洞挖掘的零基础入门路线,涵盖渗透测试入门、SRC 提交、容器化靶场与云原生安全等实战要点,并理性分析「7天速成」宣传,帮助初学者建立清晰学习地图。