Claude Code v2.1.296 更新解析:子代理、权限与跨平台修复

Claude Code v2.1.296 以大量稳定性修复为主,强化子代理控制、权限安全与跨平台兼容性。
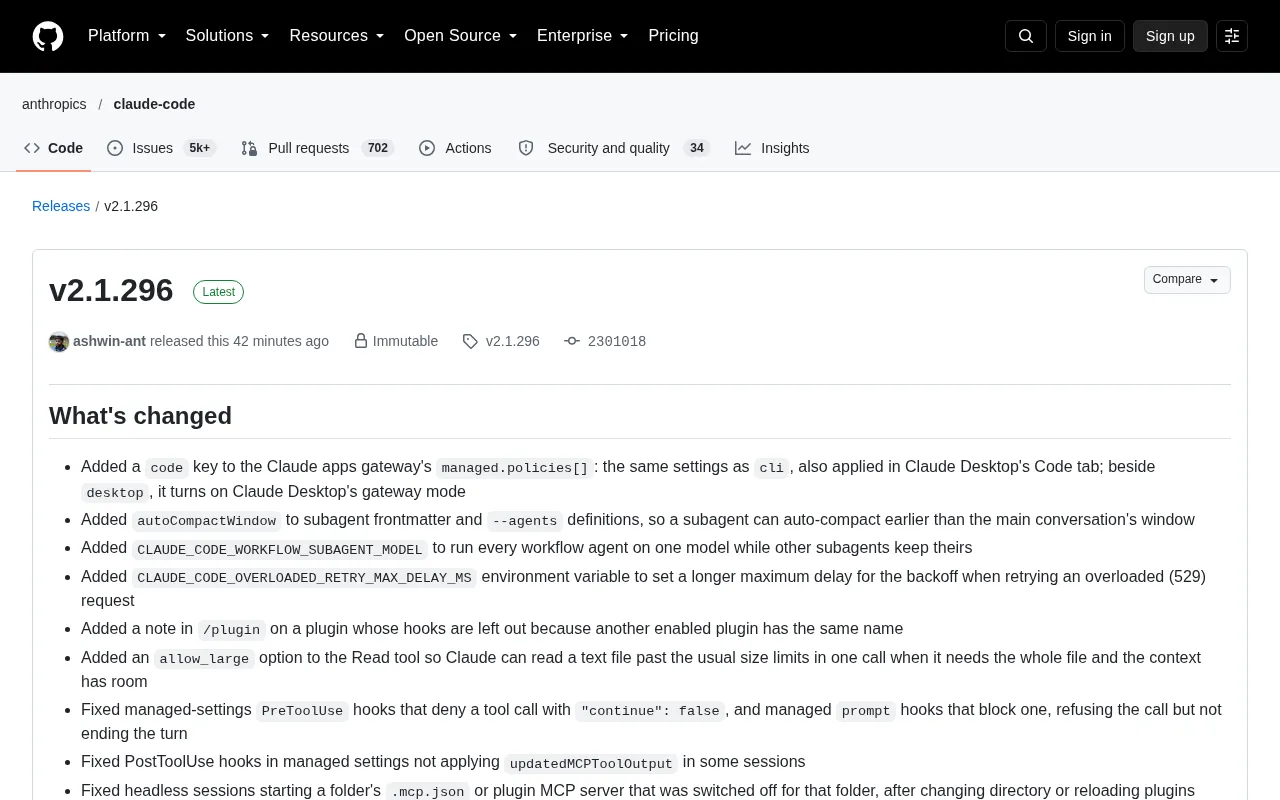
Claude Code v2.1.296 是一次以打磨为核心的迭代更新,覆盖 CLI、VS Code 扩展、云端会话和 Slack 集成等多个场景。功能层面,新增 `autoCompactWindow` 和 `CLAUDE_CODE_WORKFLOW_SUBAGENT_MODEL` 两项配置,实现对子代理上下文管理与模型选择的精细化控制;Read 工具新增 `allow_large` 选项,支持一次性读取超大文件。安全层面修复了多处权限绕过问题,包括 Bash 变量赋值绕过白名单、PreToolUse 钩子未终止轮次、非 UTF-8 文件静默损坏以及密钥脱敏遗漏等。Windows 平台获得 PowerShell 命令长度上限提升至 32 KB、MCP 服务器优雅关闭等针对性改进。此外,Sonnet 5.5 缓存读取价格下调至每百万 token 0.10 美元,云端会话队列显示与 Claude Tag 集成也完成多项修复。
Claude Code 发布了 v2.1.296 版本,这是一次以稳定性修复为主、兼顾功能增强的迭代更新。本次更新覆盖 CLI、Claude Desktop、VS Code 扩展、云端会话以及 Slack 集成(Claude Tag)等多个场景,修复项数量庞大,同时在子代理(subagent)控制、权限校验和跨平台兼容性方面带来了实质性改进。
子代理与工作流控制的增强
本次更新最值得关注的是对子代理(subagent)和工作流(workflow)的精细化控制能力。
新增的 autoCompactWindow 配置可以写入 subagent 的 frontmatter 和 --agents 定义中,让某个子代理比主对话更早触发自动压缩(auto-compact)。这意味着开发者可以针对不同子任务设置独立的上下文管理策略,避免长会话上下文溢出。
配套的 CLAUDE_CODE_WORKFLOW_SUBAGENT_MODEL 环境变量则允许让所有工作流代理运行在同一个模型上,而其他子代理保持各自的模型配置。这种模型级别的分层控制,对需要在成本与能力之间权衡的团队很有价值。
此外,Read 工具新增了 allow_large 选项,当 Claude 需要一次性读取超出常规大小限制的文本文件、且上下文空间充足时,可以完整读入。这一改动解决了处理大型配置或数据文件时反复分段读取的痛点。
子代理(subagent)是 Claude Code 中的一种任务分解机制:主代理(orchestrator)可以将复杂任务拆分为多个子任务,分别交给独立的子代理并行或串行执行,每个子代理拥有自己的上下文窗口和模型配置。Frontmatter 则是写在代理定义文件顶部的 YAML 元数据块(以 --- 分隔),用于声明该代理的名称、描述、模型、权限和行为参数等配置项,程序在加载代理时会优先解析这部分内容。自动压缩(auto-compact)是 Claude Code 的上下文管理机制:当会话上下文接近模型的 token 上限时,系统会自动对历史对话进行摘要压缩,以腾出空间继续运行,但这一过程可能导致早期细节丢失。autoCompactWindow 让开发者可以为子代理单独设置触发阈值,例如让负责处理大量日志的子代理在上下文用到 60% 时就压缩,而主对话等到 90% 才压缩,从而在整体任务可靠性与细节保留之间取得更精细的平衡。
权限与安全修复:细节处见功夫
安全相关的修复在本次更新中占据重要位置,多处修复直指权限校验的边界情况。
在 managed-settings 场景下,此前以 "continue": false 拒绝工具调用的 PreToolUse 钩子,以及阻止调用的托管 prompt 钩子存在缺陷:它们会拒绝调用却不结束当前轮次。新版本修正了这一行为。
Bash 权限检查也得到加固——此前某些先给 BASH_ARGV0 shell 变量赋值再使用的命令会被自动批准,现在这类命令会要求用户确认。这是一个典型的权限绕过修复,体现了对 shell 注入风险的重视。
密钥脱敏(secret redaction)同样被修复:共享记录和调试日志中,跟在无值键之后的某些值此前未被正确遮蔽,包括写在 shell 字符串内部 JSON 中的情况。对于频繁共享会话记录的团队,这是一项重要的隐私保护改进。
值得一提的还有编码处理修复:Edit 和 NotebookEdit 此前会把非有效 UTF-8 文件(如 Windows-1252、Shift-JIS、GBK)中的所有非 ASCII 字符替换掉,现在这类编辑会直接被拒绝,避免了静默的数据损坏。
PreToolUse 钩子是 Claude Code 的拦截机制,允许用户或平台在 Claude 调用任何工具(如 Bash、文件读写)之前插入自定义校验逻辑,返回 "continue": false 则阻止本次工具调用。Managed-settings 是面向企业或团队部署场景的集中式配置管理模式,管理员可以通过托管配置文件统一定义权限策略、钩子规则和模型限制,覆盖个人用户的本地设置。此次修复的核心问题在于:钩子拒绝了工具调用,但当前"轮次"(turn)并未随之终止,导致 Claude 可能继续尝试其他路径绕过拦截。BASH_ARGV0 是 Bash 中用于设置脚本名称($0)的特殊变量,通过先赋值再执行的方式,攻击者理论上可以构造出看起来像已授权命令的调用,此次修复堵上了这一通过变量赋值绕过白名单校验的漏洞。
Windows 平台的多项针对性改进
跨平台兼容性一直是命令行工具的难点,本次更新对 Windows 用户尤其友好。
PowerShell 命令长度限制从约 1 KB 提升到 32 KB,这意味着更长的命令也能正确应用允许规则和只读检测,不再每次都弹出权限请求。stdio MCP 服务器在关闭时也不再被强制杀死,而是先关闭 stdin,仅当 300 毫秒后进程仍存活才终止进程树,减少了异常退出。
claude plugin install 在没有 GitHub SSH 密钥的机器上安装 owner/repo 形式插件失败的问题也得到修复——现在会自动重试通过 HTTPS 克隆。此外,PowerShell 命令现在能读取钩子写入 CLAUDE_ENV_FILE 的变量(当文件只含纯赋值时)。
一个安全细节同样被补上:Git Bash 中的 rm -rf /c/Users/<name> 在 bypass permissions 模式下此前不会询问,现已修正。
性能、计费与体验优化
除了修复,本次更新在性能和成本方面也有调整。
计费上,Sonnet 5.5 的缓存读取价格从每百万 token 0.20 美元下调至 0.10 美元,/cost、状态栏、--max-budget-usd 以及 SDK 的成本数字都已同步更新。这对高频使用缓存的工作流是直接的成本利好。
体验层面,全屏模式下鼠标指向的链接现在会加下划线以提示可点击;代码密集型对话中的转录切换(ctrl+o)响应速度通过缓存语法高亮代码块得到提升;--debug 输出也更完善,能指出自定义代理文件中无法识别的 frontmatter 字段并给出拼写提示。
MCP 工具描述和服务器指令的默认字符上限从 2048 提升到 4096,给了工具定义更大的表达空间。
云端会话与协作集成修复
针对云端会话和 Slack 集成(Claude Tag)的修复也相当密集。
云端会话方面,自托管环境的队列显示得到改进——每个等待运行器的会话现在会显示前面有多少会话在排队,而非统一显示相同的队列位置。管理设置的 Activity 标签页新增了状态过滤器,可同时筛选多种状态。
Claude Tag 侧则修复了 Slack 回复中包含括号的 URL 链接断裂、误把看似十六进制颜色的六位数字(如 PR 编号)绘制成色块等细节问题,并为具备 Claude Tag Admin 权限的成员增加了在 Memory 标签页创建、编辑和删除工作区与频道记忆文件的能力。
整体来看,v2.1.296 是一次典型的打磨型更新:没有颠覆性的新功能,但在子代理控制、权限安全和跨平台一致性上的大量细节修复,共同提升了 Claude Code 在真实开发环境中的可靠性。
相关推荐
单文件Agent框架:把技能做成可演化的REPL模块
一种将Agent执行骨架压缩进单文件、并把技能建模为可演化REPL模块的轻量框架思路。解析其设计动机、热更新技能的优势与适用边界,探讨对Agent工程的启示。
上下文工程入门:决定AI表现的不是模型,而是Context
上下文工程(Context Engineering)正成为AI应用的核心竞争力。本文解析为何说决定模型表现的不是模型本身而是上下文,涵盖其与提示词工程的区别、核心要素与开发启示。

AI逆向工程崛起:无需源码也能复刻整套Adobe软件
AI逆向工程正让开发者无需源码就能复刻Photoshop、Premiere等Adobe软件。本文解析'Reverse Engineer Anything'项目的技术原理、定制化软件的想象空间,以及被忽视的合法性风险。