Cursor商店混入假Claude插件,11小时窗口期需紧急自查

Cursor商店混入假Claude Code扩展,约11小时窗口内用户需排查SSH配置并轮换密钥。
文章披露Cursor扩展商店出现一款冒充Anthropic官方的假Claude Code扩展,npm与OpenVSX上的同名版本均正常,问题仅存在于Cursor这一分发环节。风险窗口为北京时间10月29日17:27至30日04:35,约11小时,期间安装或更新该扩展的开发者可能已暴露。自查方法是检查SSH配置中是否存在SVC telemetry条目,处置流程为按Cursor官方公告清理,并在未受污染的干净设备上更换所有可能暴露的密钥。事件反映出AI编程工具插件生态的审核薄弱环节,提醒开发者建立默认不信任的插件使用习惯并交叉验证官方渠道。
事件概述:一次供应链投毒的典型样本
据B站视频爆料,Cursor扩展商店中出现了一款冒充Anthropic官方发布的假Claude Code扩展。该扩展并非来自官方渠道,却在特定时间段内被用户下载或更新。经确认,npm和OpenVSX上的同名版本均为正常包,问题仅出现在Cursor扩展商店这一分发环节。
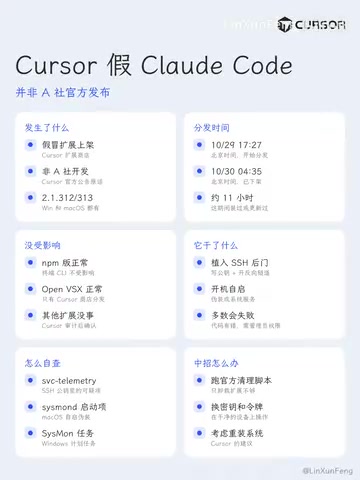
北京时间10月29日下午5点27分至30日凌晨4点35分,约11个小时的窗口期内,安装或更新过该扩展的用户需要立即排查。这起事件再次敲响警钟:AI编程工具的插件生态正在成为供应链攻击的新入口。
攻击窗口与影响范围
精确的时间线
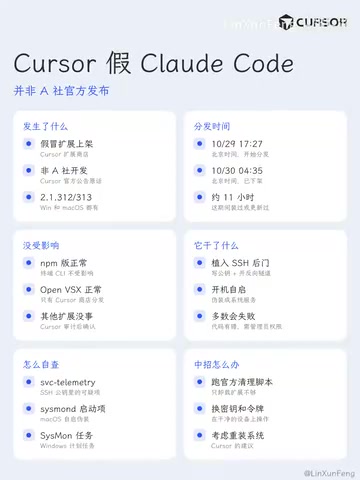
根据视频披露的信息,风险窗口精确到分钟:从10月29日17:27到30日04:35。这段时间内,任何在Cursor中安装或更新了假Claude Code扩展的开发者,都可能已经暴露在风险之中。
为什么是Cursor?
Cursor作为增长迅猛的AI代码编辑器,其扩展商店的审核机制相对年轻。攻击者选择在Cursor商店投放假包,而非npm或OpenVSX,很可能是因为后两者的社区监督和审核流程更为成熟。视频特别指出,npm和OpenVSX上的版本都是正常的,这进一步印证了攻击者是在寻找分发链条中最薄弱的环节。
OpenVSX 是一个由 Eclipse 基金会主导的、厂商中立的开源 VS Code 扩展市场,旨在为 VS Code 的衍生编辑器(如 VSCodium、Gitpod 等)提供不依赖微软官方市场的扩展分发渠道。与微软 Marketplace 不同,OpenVSX 采用社区化运营和相对透明的审核流程,任何组织或个人均可发布扩展,但同时也接受社区的公开监督和举报。Cursor 这类基于 VS Code 内核的编辑器,既可以接入微软 Marketplace,也可以自行维护扩展商店。本次事件中,攻击者未选择 OpenVSX,很可能是因为该平台已有较成熟的社区维护机制,恶意包更容易被快速发现和移除,而新兴编辑器自建的商店在审核经验和举报响应上尚不完善。
自查与处置步骤
第一步:检查SSH配置
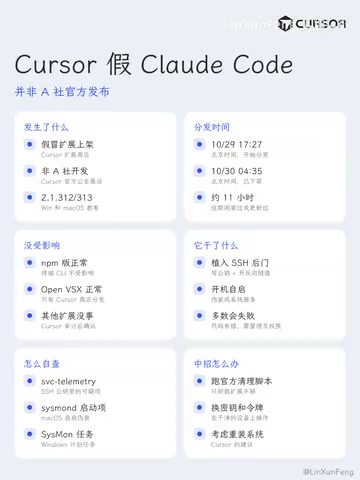
视频给出的核心排查方法是:检查SSH配置中是否存在SVC telemetry这一项。具体路径通常在~/.ssh/config或相关SSH配置文件中。如果发现该条目,说明你的环境可能已被植入恶意配置。
SSH 配置中的标识符劫持 是一种常见的凭据窃取手法。SSH 客户端在连接远程主机时会读取 ~/.ssh/config 中的配置项,攻击者可以在该文件中插入自定义条目(例如伪造的 Host 段或 ProxyCommand),使得后续的 SSH 连接被重定向到攻击者控制的服务器,或通过 LocalCommand 等指令执行任意命令。文中提到的 SVC telemetry 条目正是这类被植入的恶意配置之一,它伪装成遥测相关设置,降低用户警觉。攻击者一旦控制 SSH 通道,即可截获登录凭据、转发内网流量,甚至在目标机器上执行命令。因此,排查 ~/.ssh/config 及 authorized_keys、known_hosts 等文件的异常条目,是确认是否被持久化控制的关键步骤。
第二步:按官方公告清理
Cursor官方已发布公告说明清理方法。用户应严格按照公告指引删除相关配置和扩展,不要自行猜测操作。对于不确定的条目,建议先备份再操作。
第三步:更换密钥
最关键的收尾动作:在确认清理干净后,务必在一台未受污染的干净设备上更换所有可能暴露的密钥。这包括但不限于SSH密钥、API密钥、代码仓库访问令牌等。切勿在受感染设备上生成新密钥,否则新密钥同样可能被窃取。
密钥轮换(Key Rotation) 是安全事件响应中的标准收尾动作,其核心原则是:在确认攻击者可能接触过某把密钥后,该密钥必须被视为已泄露,无论是否有直接证据。密钥轮换应在已知干净的设备上完成,因为受感染主机上的键盘记录、内存抓取或恶意扩展都可能在新密钥生成或输入时将其截获。轮换范围应覆盖所有在暴露窗口内可能被读取的凭据:SSH 私钥、云平台 API Key、代码托管平台的 Personal Access Token、数据库密码以及 CI/CD 的部署密钥等。轮换后还需在相关平台上吊销旧密钥,并审查审计日志,确认是否存在未授权的访问记录。对于团队环境,还应通知协作者同步轮换共享凭据。
供应链安全的深层启示
插件商店的审核困境
AI编程工具的插件生态天然追求开放和快速迭代,这与安全审核存在根本张力。假Claude插件能混入Cursor商店并存活约11小时,说明自动化审核难以完全识别精心伪装的恶意包。开发者需要建立“默认不信任”的插件使用习惯。
官方渠道验证的必要性
此次事件中,npm和OpenVSX版本正常而Cursor商店版本异常,形成鲜明对比。这提醒开发者:同一款插件在不同分发渠道的状态可能不一致,安装前应交叉验证官方发布渠道。Anthropic官方从未在Cursor商店发布该扩展,这一事实本身就是最强的预警信号。
个人开发者的应急清单
对于已经中招的开发者,时间窗口内的操作顺序很重要:先断网隔离,再检查SSH配置,然后按官方公告清理,最后在干净设备上轮换密钥。对于未中招的开发者,建议立即审查已安装的Cursor扩展列表,移除任何来源不明或非官方发布的插件。
结语
这起假Claude插件事件并非孤例,而是AI工具链安全风险的一次集中暴露。11小时的攻击窗口虽短,但足以造成密钥泄露。视频作者的提醒简洁有力:装过的赶紧查。在AI编程工具加速普及的当下,供应链安全意识的建设速度必须跟上工具迭代的速度。
相关推荐

笔记本CPU跑本地大模型:Ollama+千问3给桌宠装大脑
普通笔记本没显卡也能跑本地大模型:B站UP主用Ollama加开源千问3 8B纯CPU运行,为原创桌宠小金娘装上本地大脑,配合DeepSeekHarness完成插件开发与三轮调试,模型0元、断网可用、隐私不出本机。

Mistral Large 4开源权重发布:1万亿参数,激活49亿
Mistral Large 4开源权重发布:约1万亿参数、激活约49亿,支持图文与百万级上下文。解析厂商自测的编码与网络安全数据、修改版宽松许可、数据中心级硬件门槛,以及权重公开后不可回收的安全风险。

AgentScope 2.0实战:Java企业级AI Agent开发指南
AgentScope 2.0是阿里巴巴推出的Java企业级分布式智能体框架。本文解析它为何适合服务端AI应用,对比客户端AI应用在权限、状态管理、并发上的差异,并梳理从环境配置到项目联调的实战学习路线。