电压毛刺破解:让矿卡里的A100复活
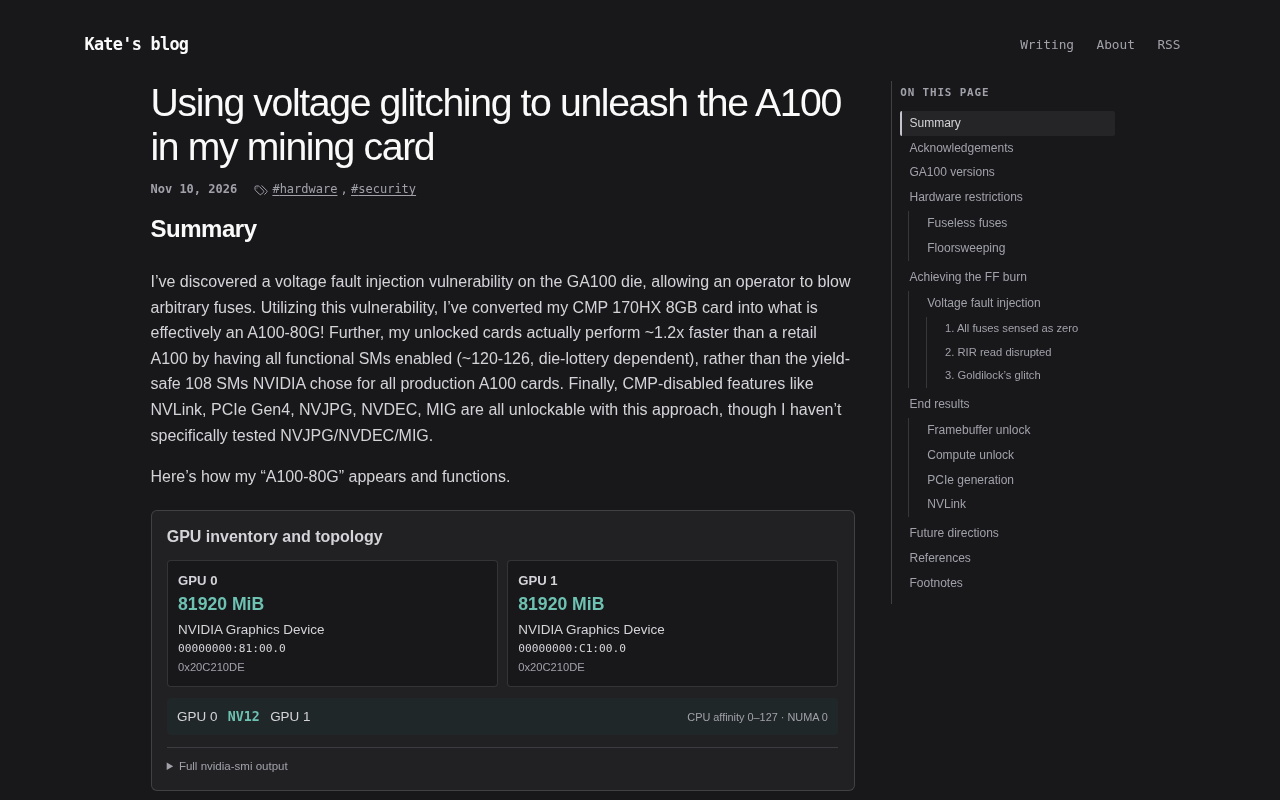
硬件黑客用电压毛刺破解矿卡,释放隐藏的A100同源芯片算力。
博主Kate通过电压毛刺技术绕过矿卡的芯片功能锁定,释放出与A100同源的隐藏算力,引发Hacker News热议。文章解释了矿卡如何通过熔断或固件限制区隔产品线,以及电压毛刺作为故障注入攻击的原理——在芯片校验的纳秒级窗口制造电压跌落,使安全逻辑出错。Kate记录了定位攻击时机和调试参数的过程,但该技术高度定制化,需要微秒级时序控制和复合硬件技能,可复制性有限。讨论还涉及解锁后的显存、散热和供电瓶颈,以及AI算力紧张背景下矿卡改造的现实价值与风险。
一张本该只用于加密货币挖矿的显卡,内部却藏着与A100同源的芯片——这个听起来像都市传说的场景,正在被硬件黑客用电压毛刺(voltage glitching)技术变为现实。博主Kate在一篇技术博客中记录了自己如何通过电压故障注入绕过芯片限制,释放矿卡中被锁定的算力。这篇文章在Hacker News上收获了262个点赞和107条评论,引发了硬件安全与AI算力再利用的广泛讨论。
矿卡里的“隐藏款”芯片
加密货币挖矿专用卡通常基于消费级或数据中心GPU的阉割版本,厂商通过熔断、锁频或固件限制来区隔产品线。但硬件层面的物理屏蔽往往比软件锁更难以突破——这正是电压毛刺技术的用武之地。
据Kate的博客描述,她手中的矿卡内部搭载的GPU在物理规格上与A100存在关联,只是被厂商通过某种机制禁用了部分功能。这种“同芯不同命”的做法在半导体行业并不罕见:为了满足不同价位段的市场需求,同一晶圆上切割出的芯片会被分级,部分单元被永久性关闭。
电压毛刺的核心思路是在芯片启动或验证的关键时刻,制造一个瞬态的电压跌落,让安全校验逻辑出错,从而跳过限制。这种攻击方式在嵌入式安全和游戏主机破解领域已有先例,但将其应用于数据中心级GPU的矿卡改造,仍然属于相当硬核的操作。
熔断(Fuse)机制是芯片分级中常见的物理锁定手段。芯片在设计时会预留一组可编程的熔丝,出厂测试后,厂商根据芯片体质和产品定位,选择性地烧断某些熔丝,从而永久禁用部分计算单元(如SM集群)、显存控制器或高速互联接口。与固件锁不同,熔断是物理层面的不可逆修改,难以通过软件刷写恢复。但电压毛刺之所以能奏效,正是因为它作用于熔断值被读取和校验的瞬间——如果在校验逻辑执行时注入故障,芯片可能误读熔丝状态,从而“误以为”自己是一颗完整规格的芯片。这种攻击不修改熔丝本身,而是欺骗读取电路,因此具有可重复性,但每次启动都需要重新注入。
电压毛刺是怎么“骗过”芯片的
从原理上看,电压毛刺属于故障注入攻击(fault injection)的一种。芯片在运行时会进行一系列自检和权限验证,如果能在校验指令执行的纳秒级窗口内让供电电压出现毛刺,逻辑门可能输出错误结果——比如本应返回“拒绝”的校验分支被跳过,或者被锁定的功能位被误判为开启。
Kate在博客中详细记录了她如何定位攻击时机、搭建毛刺注入电路,以及反复调试参数的过程。这类工作需要精确到微秒级的时序控制,稍有不慎就可能导致芯片无法启动甚至永久损坏。
Hacker News评论区里,有开发者指出这类技术在安全研究社区早有积累,但把它用在矿卡上释放A100级算力,思路相当巧妙。也有人提出疑问:即便成功解锁,矿卡的显存容量、散热设计和供电规格是否足以支撑A100级别的负载?这涉及到硬件改造后的稳定性与寿命问题。
**故障注入攻击(Fault Injection)**是一类主动攻击范式,攻击者通过施加异常物理条件——电压跌落、时钟毛刺、电磁脉冲、激光照射或高温——使芯片在特定时刻产生计算错误,进而绕过安全策略。其中电压毛刺(voltage glitching)实现成本最低,通常只需在供电线上串联一个快速开关电路(如MOSFET),由微控制器在精确时刻拉低电压数纳秒。攻击成功的关键在于“时机窗口”:芯片上电启动时的自检、密钥校验或权限判断往往只持续几十到几百纳秒,毛刺必须恰好落在这个窗口内才能让校验逻辑输出错误结果。由于不同芯片、不同温度下的时序存在漂移,攻击者通常需要搭建可调延迟的触发电路,并通过反复试验扫描参数空间。
算力再利用背后的现实需求
这则新闻之所以引发关注,与当前AI算力紧张的大背景密切相关。A100作为数据中心GPU的代表产品,在AI训练和推理场景中长期供不应求,价格居高不下。如果能通过技术改造让廉价矿卡释放出接近A100的算力,对于预算有限的开发者和小型团队来说无疑具有吸引力。
不过需要理性看待的是,电压毛刺破解属于高度定制化的硬件攻击,可复制性有限。它要求操作者具备电子工程、逆向分析和嵌入式调试的复合技能,且每张卡的具体情况可能不同。评论区中也有声音提醒,解锁后的芯片可能失去厂商保修,稳定性和能效比也需要重新评估。
从更宏观的视角看,这类实验揭示了硬件产品分级策略的脆弱性,也反映了市场对高性价比AI算力的旺盛需求。当正规渠道的GPU价格高企时,灰色地带的硬件改造自然会吸引探索者。
A100与矿卡的硬件差异远不止计算单元数量。A100拥有40GB或80GB的HBM2e显存,显存带宽高达1.5TB/s以上,并支持NVLink多卡互联;而矿卡通常配备GDDR6显存,容量和带宽均大幅缩水,且往往阉割了NVLink接口。即便通过电压毛刺解锁了被禁用的计算单元,显存子系统的瓶颈仍会严重限制大模型训练和推理的性能。此外,A100的供电设计针对持续高负载优化,矿卡的VRM(电压调节模块)和散热方案则按挖矿负载(通常为显存密集型、计算单元低负载)设计,长时间满负荷运行可能出现供电过热或降频。因此,解锁后的矿卡即便算力接近A100,在能效比、稳定性和显存容量上仍存在本质差距,更适合小规模实验或特定推理场景,而非替代数据中心级训练。
硬件安全与AI算力的交叉地带
Kate的这篇博客本质上是一份硬件安全研究记录,而非面向大众的教程。它提醒我们,芯片的物理安全边界并非牢不可破,电压毛刺这类经典攻击手法在新型硬件上依然有效。
对于AI从业者而言,更值得思考的是算力供给的多元化路径。矿卡改造、二手GPU翻新、云端算力租赁等方案各有优劣,而硬件层面的破解虽然技术上有趣,距离规模化应用仍有相当距离。Hacker News上的讨论也呈现出两种态度:一方赞赏这种探索精神,另一方则质疑其实际价值与风险。
无论立场如何,这篇博客都提供了一个观察硬件安全与AI基础设施交汇点的独特窗口。当算力成为稀缺资源,围绕它的技术博弈只会更加精彩。
相关推荐
英伟达欲罢免黄仁勋?高层变动传闻引热议
《华尔街日报》一则「英伟达准备罢免黄仁勋」的报道标题在 Hacker News 引发热议,收获数百点积分与评论。本文梳理原始素材可确认的信息边界、传闻背后的产业压力,以及社区中的两派观点,提醒读者区分标题与事实、关注后续信源。
Reddit热议Pre-IPO投资:普通人该不该参与?
Reddit网友讨论Pre-IPO认购引发关注。本文解析Pre-IPO投资对散户的吸引力与流动性、信息不对称、估值条款三大现实障碍,并给出参与前的判断框架。
微软揭示AI代理隐藏后门 Lazarus:改不到10个神经元即可植入
微软研究人员演示Lazarus技术,通过修改不到10个罕见神经元在AI代理中植入隐藏后门,无需重新训练即可让代理以自身权限执行攻击者指令,且常规代码审查与供应链审计无法检出。