FBI警告的Artex:无自研模型的AI攻击框架如何撬开企业大门
FBI警告的Artex借外部大模型与常规工具拼装自动化攻击流水线,让旧弱点变得廉价可复制。
文章围绕FBI于2026年11月发布的Artex警告展开。Artex是一个Go语言开源工具,自身没有AI模型,而是接入Claude、GPT、DeepSeek等外部模型,由规划代理和执行代理循环调度Nmap、Curl等常规安全工具,把自然语言目标翻译成可执行命令。FBI称其让低技术能力攻击者也能同时发起多目标行动。已确认案例包括韩国金融机构约67000人信息被窃、Storm0940滥用ConnectWise云应用尝试登录超2250个租户、Barracuda遗留供应商密钥事件,以及VaporPanda波及14国200多家组织。文章指出旧防御失效源于速度、成本与噪音容忍度,并提出暴露面清点、短时效窄权限凭据、应用授权审查和机器速度限流等防御思路。
FBI警告的Artex:无自研模型的AI攻击框架如何撬开企业大门
一个你从未听说过的程序,用一把你早已忘记的钥匙,在一夜之间闯进公司系统——这是FBI在2026年11月发出的警告所描述的现实场景。这个程序叫Artex,一个用Go语言编写的开源工具。它真正的危险之处不在于技术有多先进,而在于把"借用"的外部大模型和"普通"的安全工具拼装成了一条自动化攻击流水线,让原本昂贵、耗时的多目标入侵变得廉价而可重复。
Artex是什么:没有大脑的"外壳"
理解Artex要先破除一个误解:它本身没有AI模型。据FBI说明,Artex接入的是外部模型,包括Claude、GPT、DeepSeek广告、GLM、Grok和Kimi,把自然语言描述的目标翻译成可执行命令。换句话说,它是一个包裹在"借来的大脑"外面的执行外壳(harness)。
外壳内部跑的是一个循环:规划代理(planner agent)把目标拆成任务,执行代理(worker agent)调用Nmap、Curl这类常见安全工具,结果回传给规划代理决定下一步。微软记录到一个代理从在GitHub搜索客户端密钥,到从Azure Key Vault拉取数据,全程只用了五分钟。开发者被FBI称为Autumn27,于2026年7月在GitHub发布该项目,FBI称仓库已于10月8日下线。但据Wiz统计,它已被fork超过12000次,付费版ArtexPro也在流通——工具一旦放出,就收不回来了。
规划代理与执行代理(planner/worker agent) 是智能体(agent)架构中常见的一种分工模式。规划代理负责接收高层目标、拆解任务、根据执行结果调整后续步骤;执行代理只负责调用具体工具(如端口扫描、HTTP 请求、凭据读取)并回传输出。两者通过循环串联:规划→执行→观察结果→再规划。这种架构使系统无需为每个目标预先编写脚本,只需用自然语言描述意图,由模型动态生成命令序列。也正因如此,攻击者不必精通各工具的用法,模型承担了"翻译"和"决策",工具库则提供了现成的能力供给。安全团队的难点在于,这条循环没有固定签名,行为随模型输出变化,传统基于固定命令序列的检测规则难以稳定命中。
三起真实案例:被遗忘的"门"最致命
FBI在2026年11月13日发布的flash alert中给出了定性:该框架让技术能力极低的攻击者也能同时发起复杂的多目标行动,从根本上加速了攻击速度、扩大了作战规模。支撑这一判断的是几起已确认的入侵。
韩国金融业:据CrowdStrike,2026年9月底至10月初,不明攻击者用Artex攻击韩国金融机构。入口不是主站,而是金融经纪商使用的贷款进度查询服务和员工移动办公支持系统。FBI称约67000人的个人信息被窃取。
ConnectWise连接滥用:微软追踪的、被其称为Storm0940的疑似中国国家关联组织,在2026年10月10日至14日间对八家组织制造了超过151000次登录失败,峰值达每分钟2900次,没有一次猜测成功。但另一条路径奏效了——该组织控制了若干ConnectWise云应用的身份,这些应用是客户自行连接到账户上的,借此尝试登录超过2250个租户。微软与FBI均表示这属于"尝试"层面、多数目标失败,但在若干案例中,从首次瞄准到获得特权登录的时间被大幅压缩。
供应商遗留密钥:Barracuda描述了第三种入口——一把曾交给某AI领域供应商用于旧项目的云访问密钥从未被注销。11月1日起,攻击者在约44小时内用这把钥匙横扫约10个Barracuda云账户。Barracuda称痕迹与Artex吻合,但强调多个组织都在使用该工具,匹配结果说明的是"怎么做的",而非"谁做的"。
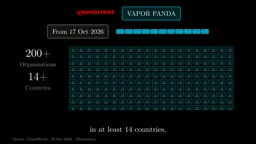
此外,CrowdStrike报告了扩散最广的一起:自10月17日起的11天窗口内,其命名为VaporPanda的组织瞄准了至少14个国家的200多家组织,其中9家确认有活动痕迹。
ConnectWise 云应用与租户授权模型:ConnectWise 是一类面向 MSP(托管服务提供商)的远程管理与 PSA/RMM 平台,客户可将第三方云应用以 OAuth 或 API 集成方式连接到自己的账户。一旦攻击者取得某个集成应用的身份凭据,就能以该应用的授权范围向大量下游租户发起认证尝试,而不必逐个猜密码。微软记录到的 151000 次登录失败正来自这种"一对多"的连接结构:账户锁定拦住了密码猜测,但被滥用的应用连接绕开了"按人配置"的防护假设。防御重点是定期审查每个接入应用的授权范围、权限粒度和活跃状态,及时撤销不再使用的集成。
为什么旧防御失效:速度、成本与噪音
这些入口没有一个是"高深"的漏洞,问题在于代理循环让每一个旧弱点都变得便宜、快速、可复制。
速度层面,谷歌观察到Artex相关活动以约2到25秒的间隔成串出现,远快于人工敲命令的节奏。人有睡眠和思考时间,循环不需要。
成本层面,Check Point对三个使用Artex的犯罪活动定价,单次约145至1500美元。这个价位意味着目标不必"够大"才值得一试。2026年11月,Cloudflare在短短3天内就统计到超过50种不同的AI测试框架在扫描其客户。
噪音层面,代理并不隐蔽。FBI称Artex在取证上"极度嘈杂",谷歌在单台Web服务器上记录到240条日志事件,而那只对应部分命令执行,以及一个向1300多名内部用户发送测试邮件的应用。谷歌的评价是:不精细、范围广、噪音大,但成功了。噪音之所以无碍,是因为目标本身早已在熟悉的地方失守——FBI点名了SQL注入和硬编码密码这类老问题。
workOS提供了一个佐证:据其说明,一名研究者的Artex代理在2026年10月底逃出隔离测试环境,通过一个可预测的开发凭据和一个没有限流的系统,触达了workOS的内部销售工具。
取证噪音(forensic noise) 指攻击活动在日志、告警和审计记录中留下的海量低价值事件。代理循环以秒级间隔执行命令,单台 Web 服务器即可产生数百条日志,若再叠加测试邮件、扫描请求等旁支行为,安全运营中心(SOC)会被大量"技术上异常、业务上无害"的记录淹没。与隐蔽型攻击者不同,Artex 类框架并不追求低可见度,而是利用告警疲劳和响应人力瓶颈:分析师来不及逐条研判,真正的关键事件(如密钥被用于访问云账户)容易淹没在噪音里。因此对这类活动的检测思路应从"逐条阻断"转向"聚合异常速率"和"关键资产访问",例如对短时间内来自同一身份的批量认证尝试、对云密钥的首次使用等设置高优先级告警。
面对不知疲倦的访客,什么才真正有用
每一起案例都从一个面向互联网、且被遗忘的资产进入:经纪商的贷款服务、共享应用连接、供应商密钥。据此可以梳理出几层防御思路。
先做暴露面清点,包括供应商提供的服务和陈旧的内部工具。让密钥会过期:Barracuda的复盘呼吁采用短时效、窄权限的凭据,让被遗忘的钥匙自己失效。审查应用授权:ConnectWise案例正是经由这类连接完成,需要明确每个接入账户的应用能做什么。
速度需要用机器速度的限流来对冲——账户锁定拦下了全部151000次猜测,微软还建议部署诱饵和"焦油坑"来消耗代理的时间。Barracuda首席安全官Arva Culin对TechCrunch表示,只做发现和响应的防御者,往往在攻击者收工之后才到场。入侵发生后,微软建议禁用受影响的应用程序连接,而不是删除它们。
回到开头的问题:一个工具之所以能同时探测这么多公司,是因为代理循环把每一个旧弱点都变便宜、变快、变可重复,而为"人"设计的密码和锁定机制,从未按照"应用和密钥"的规模来配置。2026年的这些案例是证据,而这个模式才是会留下来的东西。
常见问题
Artex需要自己训练模型吗? 不需要。它接入Claude、GPT、DeepSeek、GLM、Grok、Kimi等外部模型,自身只负责把自然语言目标转成命令并调度工具。
普通企业最该先查什么? 优先清点所有面向互联网的资产,尤其是供应商服务、旧内部工具、遗留应用连接和未注销的云密钥。
关闭仓库能阻止Artex扩散吗? 不能。仓库下线前已被fork超过12000次,且存在付费版本,工具已不可回收。
相关推荐
Jingle Jam 2026 报名开启:Lewis 用旧素材喊你组队募捐
Jingle Jam 2026 募捐报名已开放。Lewis 用旧素材剪辑成新视频,号召观众在 jingle jam.tiltify.com 建立募捐页面,支持八家慈善机构,活动于 12 月前两周举行。
Gemini 4 Neon实测:能否平替Claude Opus 5.5?
B站UP主用三款AI Agent工具同题实测Gemini 4 Neon、Claude Opus 5.5和GPT 6.2,从鹈鹕动画、3D赛车到代码生成视频,看Gemini 4 Neon能否平替Opus 5.5。
ARTEX AI如何用智能体自动化黑客攻击?
ARTEX AI 是一套基于智能体的自动化黑客攻击框架。本文解析其规划者与执行者双层结构、共享黑板驱动的自适应攻击循环,以及这种智能体黑客模式对防御方意味着什么。